Unterstütze die Entwicklung
Wenn dieses Projekt deine Arbeit unterstützt, unterstütze die laufende Wartung und neue Funktionen.
ETH-Spenden-Wallet
0x11282eE5726B3370c8B480e321b3B2aA13686582

Scanne den QR-Code oder kopiere die Wallet-Adresse oben.
BurpWpsScan


Eine Burp-Suite-Erweiterung, die WordPress-Seiten während Webanwendungstests erkennt (passive Erkennung + aktive Verifizierung), umfassende Sicherheitsbewertungen durchführt, einschließlich Schwachstellenscans für WordPress-Core, Plugins und Themes über die WPScan-API, auf XML-RPC/REST-API-Exposition prüft, Benutzer aufzählt, Plugin-Versionen prüft und KI-fähige Penetrationstest-Berichte erstellt.
Kompatibel mit den Editionen Burp Suite Community und Professional.
Screenshots
Hauptoberfläche
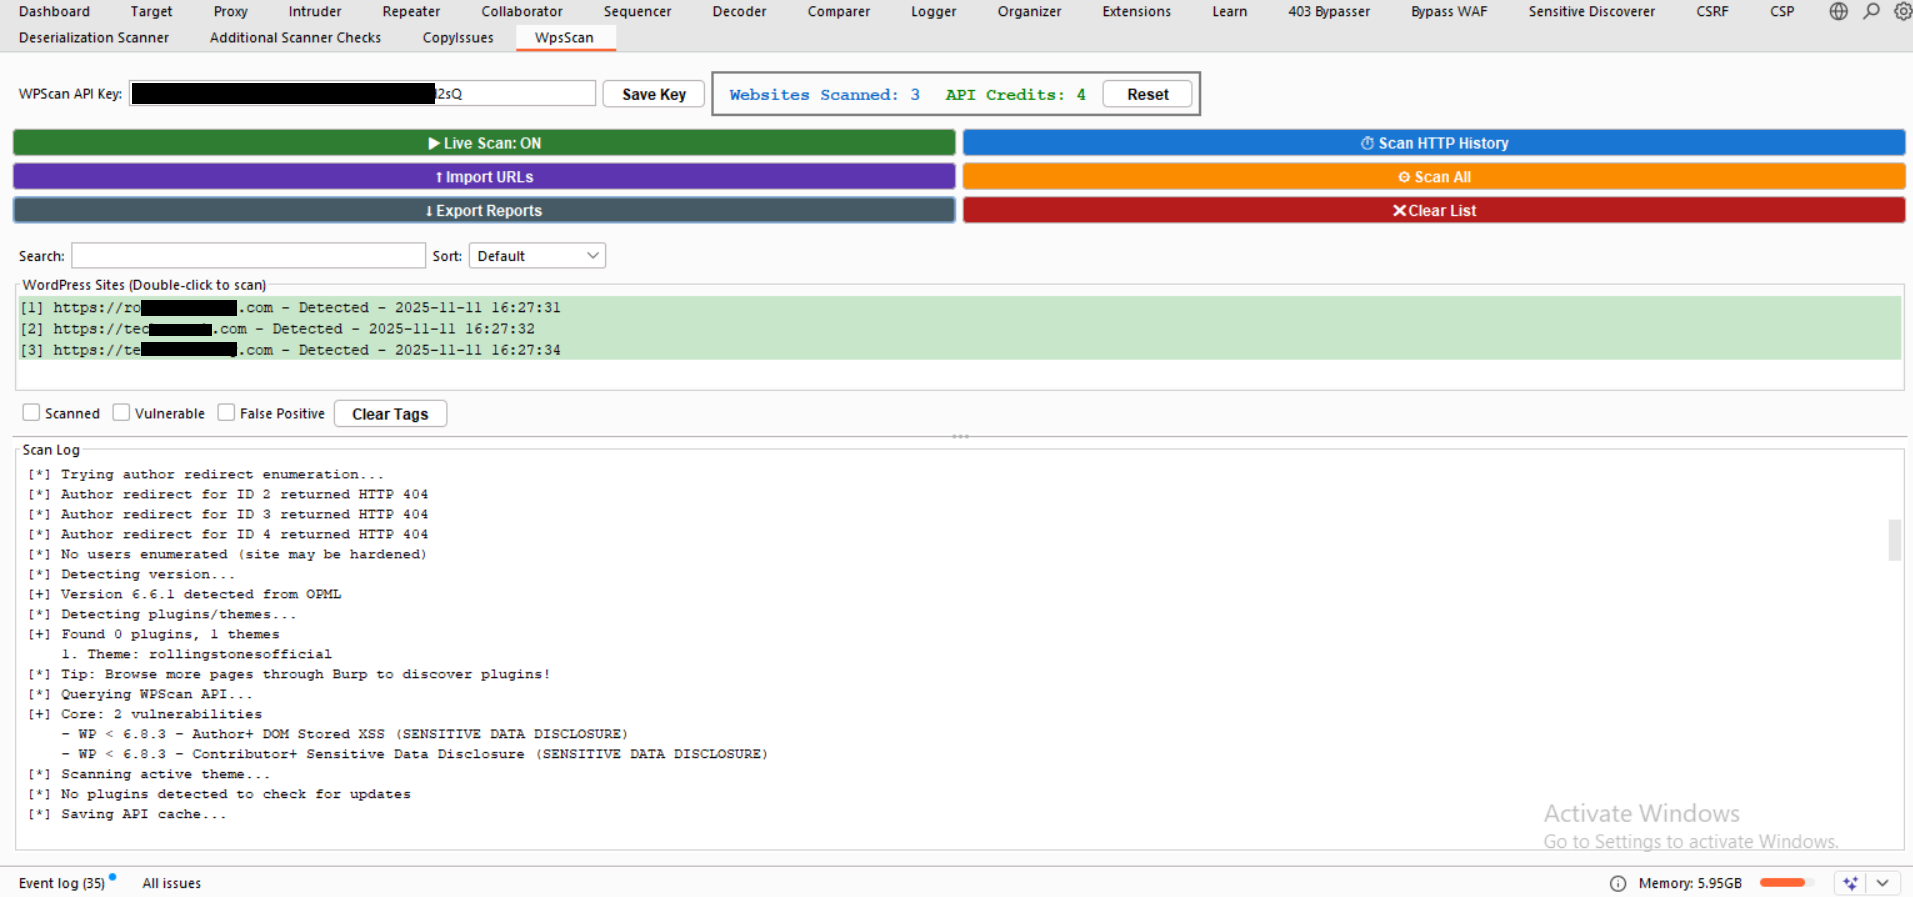
Die Hauptoberfläche von WpsScan mit erkannten WordPress-Seiten, Statusanzeigen und Scan-Steuerelementen
Exportierte Berichte
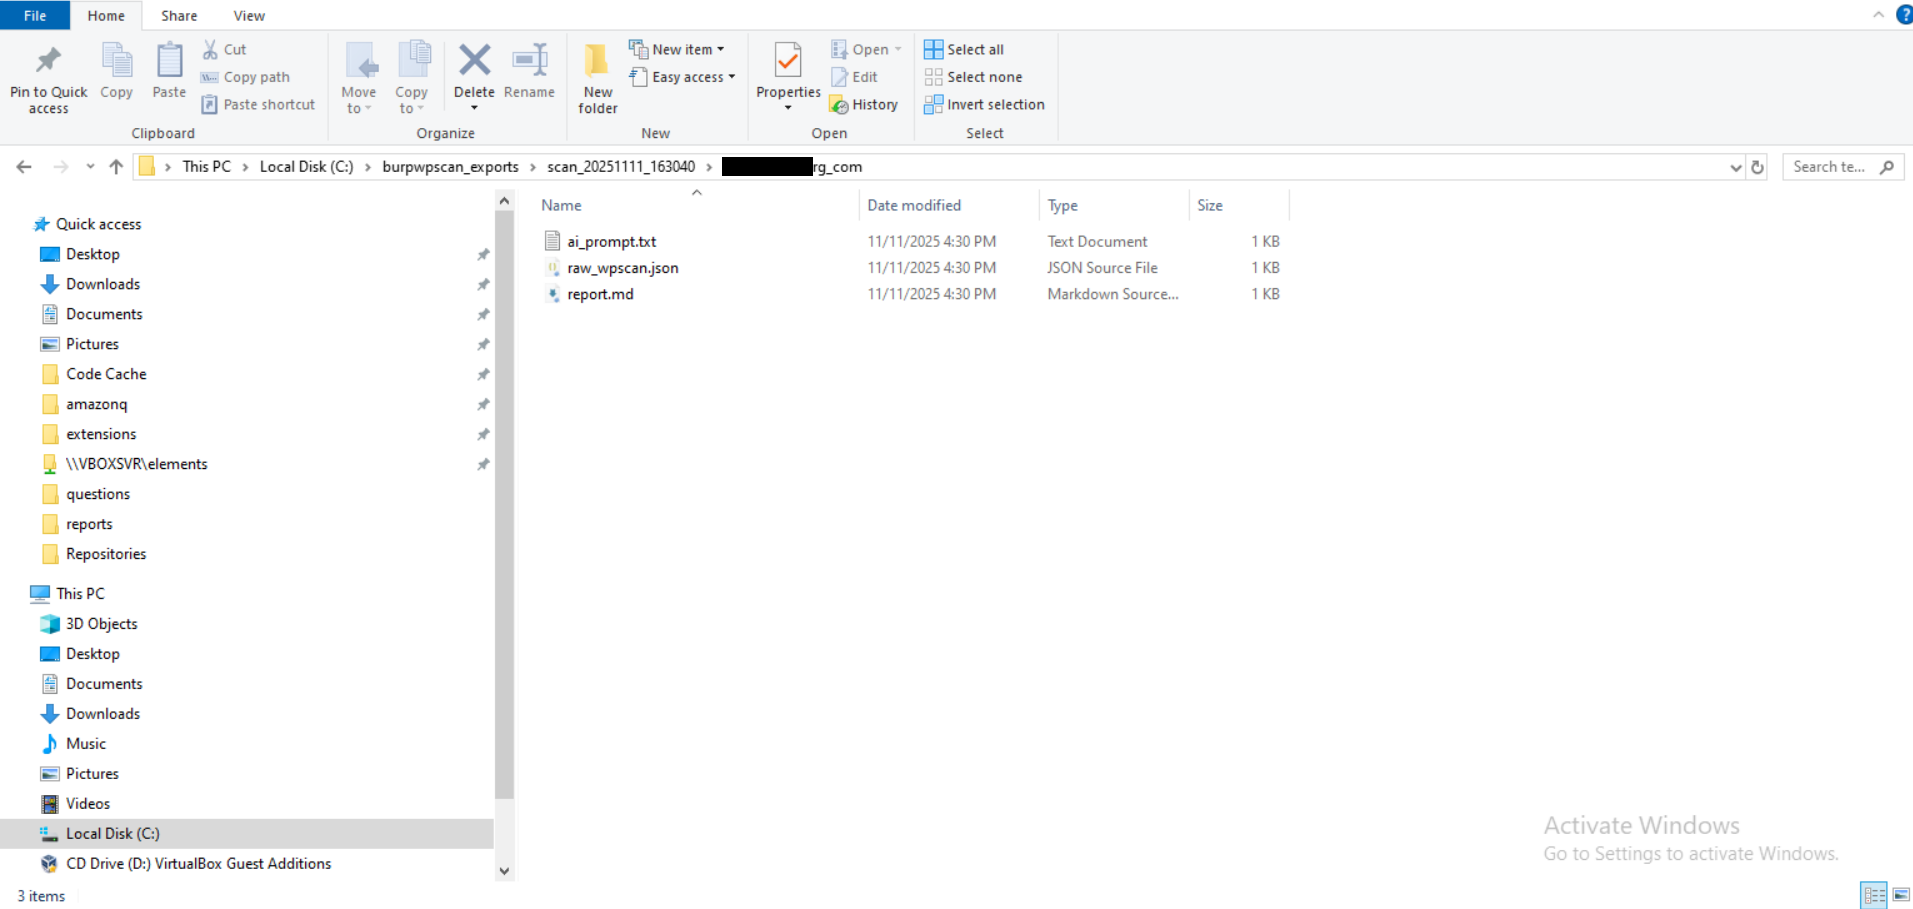
Organisierte Exportstruktur mit JSON-, Markdown- und KI-fähigen Berichten für jede gescannte Seite
Rohes WPScan-JSON
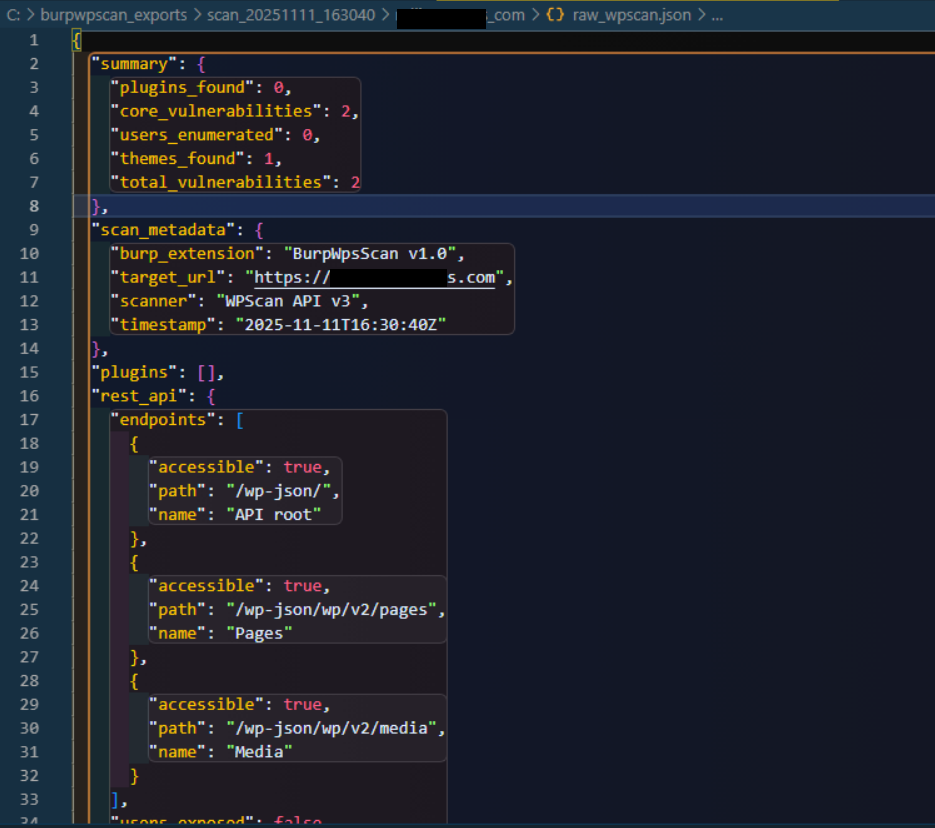
Detaillierte JSON-Ausgabe mit vollständigen Schwachstellendaten und Scan-Metadaten
Funktionen
Erkennung & Entdeckung
- Live-WordPress-Erkennung: Identifiziert WordPress-Seiten passiv aus Echtzeit-HTTP-Verkehr (behält Subdomains bei)
- HTTP-Verlauf-Scanning: Durchsucht den HTTP-Verlauf von Burp, um WordPress-Seiten aus vergangenem Verkehr zu finden (mit [HTTP HISTORY]-Label markiert)
- Rechtsklick-Kontextmenü: Scannt bestimmte URLs aus dem Burp-Verlauf, Repeater oder Proxy manuell per Rechtsklick und Auswahl von „Scan with WpsScan"
- Massen-URL-Import: Verifiziert und importiert mehrere URLs aktiv für die Batch-WordPress-Erkennung
- Plugin-/Theme-Entdeckung: Extrahiert Plugins und Themes aus HTTP-Antworten und dem Verlauf
- Versionserkennung: Identifiziert die WordPress-Core-Version aus mehreren Quellen (Meta-Tags, Feeds, API)
- Subdomain-Unterstützung: Alle Einstiegspunkte behalten den vollständigen Hostnamen einschließlich Subdomains bei (z. B. bleibt
xxx.yyy.io als xxx.yyy.io)
- Pfaderhaltung: Behält den URL-Pfad und nicht standardmäßige Ports für Installationen in Unterverzeichnissen bei (z. B.
https://xxx.yyy.io/blog, https://xxx.yyy.io:8443/blog)
Schwachstellenscanning
- WPScan-API-Integration: Fragt die WPScan-Schwachstellendatenbank ab für:
- WordPress-Core-Schwachstellen
- Plugin-Schwachstellen (80+ risikoreiche Plugins + bis zu 3 weitere)
- Theme-Schwachstellen
- Echtzeit-Schwachstellendetails: Zeigt Schwachstellentitel und -typ sofort an, während jede Komponente gescannt wird
- Intelligentes Plugin-Scanning: Scannt ALLE 80+ risikoreichen Plugins + bis zu 3 weitere (spart 60-80 % API-Credits)
- 24-Stunden-API-Cache: Scannt dasselbe Plugin/Theme nie zweimal innerhalb von 24 Stunden (persistent über Burp-Neustarts hinweg)
Sicherheitsbewertungen
- XML-RPC-Sicherheitstests:
- Erkennt, ob der XML-RPC-Endpunkt aktiviert ist
- Testet auf die pingback.ping-Methode (DDoS-Amplifikationsrisiko)
- Testet auf die system.multicall-Methode (Brute-Force-Amplifikationsrisiko)
- REST-API-Erkennung:
- Zählt erreichbare WordPress-REST-API-Endpunkte auf (/wp-json/wp/v2/)
- Testet Benutzer-, Beitrags-, Seiten- und Medien-Endpunkte
- Markiert Schwachstellen zur Benutzeraufzählung
- Benutzeraufzählung:
- Versucht Benutzeraufzählung über die REST-API (/wp-json/wp/v2/users)
- Fällt auf die Autoren-Weiterleitungsmethode zurück (?author=N)
- Extrahiert Benutzernamen und IDs für die Aufklärung
- Plugin-Update-Überwachung: Prüft Plugins gegen WordPress.org auf neueste Versionen (keine API-Credits verbraucht)
- Erkennung von Sicherheitshärtung: Identifiziert Sicherheits-Plugins und Härtungsmaßnahmen
Workflow & Verwaltung
- Duale Erkennungsmodi: Live-Scanning + HTTP-Verlaufs-Scanning funktionieren unabhängig voneinander
- Kontextmenü-Integration: Rechtsklick auf eine beliebige Anfrage in Burp, um sie manuell zur Scan-Liste hinzuzufügen
- API-Credit-Zähler: Echtzeit-Verfolgung der täglichen API-Nutzung (wird um Mitternacht zurückgesetzt)
- Statusverfolgung: Kennzeichnung von Websites als Scanned, Vulnerable oder False Positive mit dauerhafter Speicherung
- Berichte exportieren: Strukturierte JSON-, formatierte Markdown- und KI-fähige Prompts generieren
- Intelligente URL-Verarbeitung: Alle Einstiegspunkte (Live-Scan, HTTP-Verlaufs-Scan, Kontextmenü) behalten den vollständigen Hostnamen und Pfad bei
- Protokollunterstützung: Verarbeitet sowohl HTTP- als auch HTTPS-Versionen derselben Website
- Visuelle Indikatoren: Farbcodierter Status mit [HTTP HISTORY]- und [IMPORTED]-Kennzeichnungen
Installation
Voraussetzungen
- Burp Suite Community oder Professional (getestet auf v2023.x+)
- WPScan-API-Schlüssel (kostenlose Stufe verfügbar unter https://wpscan.com/api)
Schritte
-
Dieses Repository klonen oder herunterladen:
git clone https://github.com/Teycir/BurpWpsScan.git
cd BurpWpsScan
-
Erweiterung in Burp Suite laden:
- Gehen Sie zu
Extensions → Installed
- Klicken Sie auf
Add
- Erweiterungstyp:
Python
- Datei auswählen:
WpsScan.py
- Klicken Sie auf
Next
-
API-Schlüssel konfigurieren:
- Gehen Sie zum Tab "WpsScan" in Burp Suite
- Geben Sie Ihren WPScan-API-Schlüssel in das Textfeld oben ein
- Klicken Sie auf die Schaltfläche "Save Key"
- Der Schlüssel wird in
C:\burpwpscan_exports\wpsscan_config.txt gespeichert (Windows probiert Laufwerke C-Z) oder /tmp/burpwpscan_exports/wpsscan_config.txt (Linux/Mac)
-
Installation überprüfen:
- Prüfen Sie, ob der Tab "WpsScan" in Burp Suite vorhanden ist
- Suchen Sie nach einer Erfolgsmeldung unter
Extensions → Output
Verwendung
Live-Erkennung
- Stellen Sie sicher, dass die Schaltfläche "Live Scan: ON" aktiv (grün) ist
- Durchsuchen Sie Zielwebsites über Burp (Proxy, Repeater, Scanner usw.)
- Die Erweiterung überwacht automatisch den HTTP-Datenverkehr und erkennt WordPress-Websites in Echtzeit
- Erkannte Websites erscheinen in der Liste im WpsScan-Tab
HTTP-Verlauf scannen
- Klicken Sie auf die Schaltfläche "Scan HTTP History"
- Die Erweiterung durchsucht den gesamten vergangenen HTTP-Datenverkehr im Verlauf von Burp
- Gefundene WordPress-Websites werden mit dem blauen Label [HTTP HISTORY] hinzugefügt
- Websites können auch dann hinzugefügt werden, wenn sie bereits durch die Live-Erkennung vorhanden sind
- Nützlich, um WordPress-Websites aus früheren Sitzungen zu finden

 teycir/burpwpsscan







