 tc4dy/cve-2026-85706-poc-toolkit
Python-Toolkit für CVE-2026-85706 GitLab unauth file read: weaponisierter Exploit mit Loot, Shell, Massenscan, plus nicht-intrusivem SafeChecker-Audit und Reporting.



** NUR ZUR ETHISCHEN VERWENDUNG – AUTORISIERTE SICHERHEITSTESTS**
Dieses Repository stellt Tools ausschließlich für autorisierte Sicherheitsexperten, Blue Teams und Penetrationstester bereit.
Unbefugter Zugriff auf Computersysteme ist illegal gemäß CFAA (USA), Computer Misuse Act (UK), TCK 243/244 (Türkei) und ähnlichen Gesetzen weltweit.
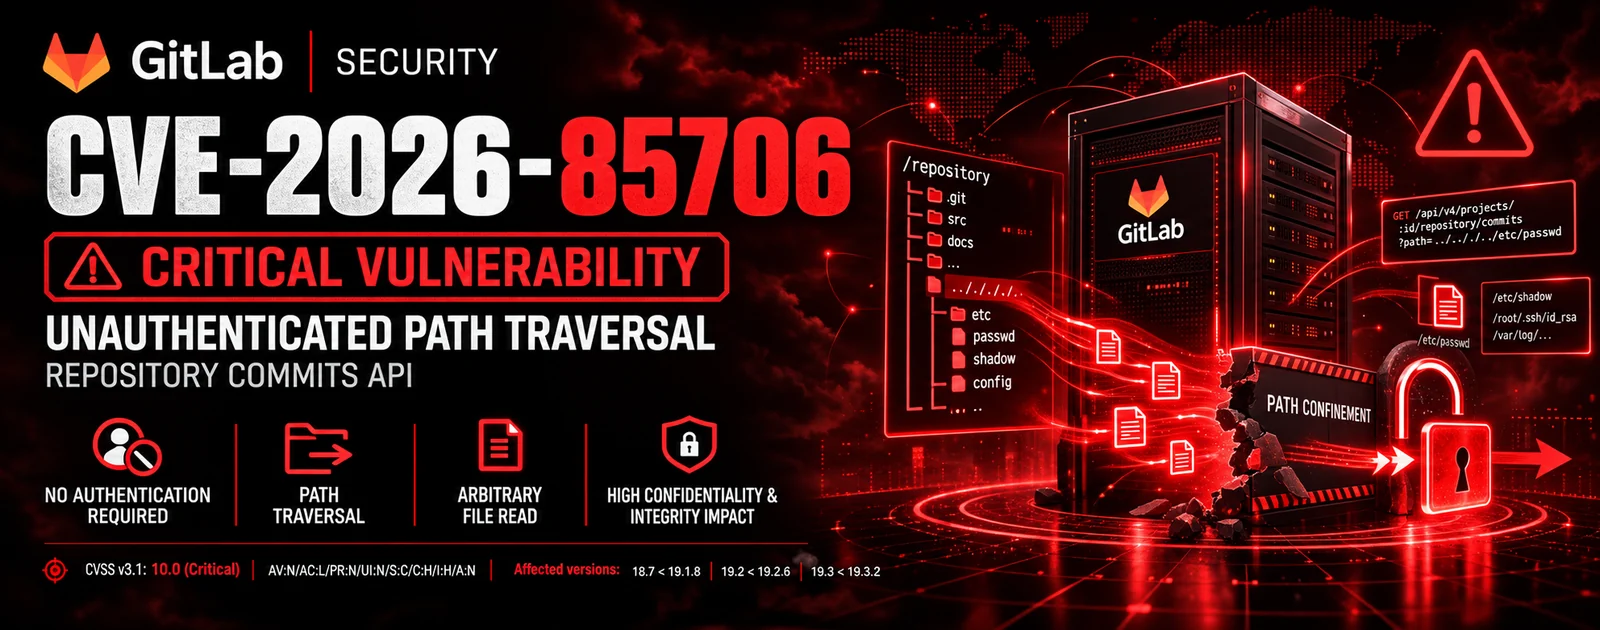
CVE‑2026‑85706 ist eine kritische Schwachstelle für nicht authentifiziertes beliebiges lokales Dateilesen in selbstverwaltetem GitLab CE/EE (Versionen 18.7 bis 19.3.1), die es einem nicht authentifizierten Angreifer ermöglicht, jede Datei auf dem Server über eine einzige HTTP-Anfrage an die Commits-API zu lesen.
%63ommits./api/v4/projects/{id}/repository/commits öffnet die in file.path angegebene Datei bevor die Authentifizierung erzwungen wird.%-Sequenz enthält, gibt Rack den Inhalt in einem 400 Bad Request-Body zurück und gibt so den vollständigen Inhalt preis.| Tool | Zweck | Vorgesehener Benutzer |
|---|---|---|
exploit.py | Vollständig weaponisiertes Toolkit mit nicht authentifiziertem Dateilesen, Loot-Enumeration, Extraktion von Admin-Tokens, Massenscanning, interaktiver Shell, Proxy-Rotation, Stealth-Modus und Berichten in mehreren Formaten. | Red Teams / autorisierte Pentester |
safechecker.py | Nicht intrusiver Schwachstellenprüfer, der die GitLab-Version erkennt, die Exposition validiert, Sicherheitsheader prüft und das Risiko bewertet, ohne eine Datei zu lesen. Erzeugt JSON/CSV/HTML-Berichte. | Blue Teams / Sicherheitsauditoren |
| Funktion | exploit.py | safechecker.py |
|---|---|---|
| Schwachstellenerkennung | [+] | [+] |
| Versionserkennung | [+] | [+] |
| Nicht authentifiziertes Dateilesen | [+] | [-] |
| Loot-Enumeration | [+] | [-] |
| Extraktion von Admin-Tokens | [+] | [-] |
| Interaktive Shell | [+] | [-] |
| Massenscanning (Multi-Thread) | [+] | [+] |
| Audit der Sicherheitsheader | [-] | [+] |
| TLS-/Zertifikatsprüfung | [-] | [+] |
| MITRE ATT&CK-Zuordnung | [+] | [+] |
| Proxy-Unterstützung | [+] | [+] |
| Proxy-Rotation | [+] | [-] |
| User-Agent-Rotation (OPSEC) | [+] | [-] |
| Jitter / Verzögerung (OPSEC) | [+] | [-] |
| Adaptiver Rate Limiter | [+] | [+] |
| Stealth-Modus | [+] | [-] |
| curl_cffi TLS-Impersonation | [+] | [-] |
| Nicht intrusiver (sicherer) Modus | [-] | [+] |
| JSON / JSONL / CSV / HTML-Ausgabe | [+] | [+] |
| SQLite-DB-Ausgabe | [+] | [-] |
| Webhook-Benachrichtigung | [+] | [+] |
| Diff gegen vorherigen Scan | [+] | [+] |
| Log-Bereinigung (Anti-Forensik) | [+] | [-] |
| Benutzerdefinierter User-Agent | [+] | [+] |
| SSL-Verifizierungssteuerung | [+] | [+] |
| Szenario | Empfohlenes Tool |
|---|---|
| Blue Team – Überprüfung, ob Ihr GitLab anfällig ist | safechecker.py |
| Sicherheitsaudit – nicht intrusives Schwachstellenassessment | safechecker.py |
| Red Team – autorisierte Penetrationstests mit vollständiger Ausnutzung | exploit.py |
| Bug Bounty – Tests zur verantwortungsvollen Offenlegung | safechecker.py |
| Massenscanning – Überprüfung mehrerer Ziele auf Schwachstellen | exploit.py (nur Erkennung) |
| Incident Response – Überprüfung, ob Systeme kompromittiert wurden | safechecker.py |
git clone https://github.com/tc4dy/CVE-2026-85706-PoC-Toolkit
cd CVE-2026-85706-PoC-Toolkit
pip install -r requirements.txt
requests
urllib3
curl_cffi
rich
pyyaml
exploit.py-Parameter
