 tc4dy/cve-2026-58048-poc-exploit

👾 CVE-2026-58048 – cPanel Root SQL Execution Toolkit (CVSS 9.4) | Komplette Red/Blue-Team-Toolkit-Suite für ungepatchte cPanel & WHM 11.x. 2 Tools: Safe Checker (Audit/Reporting), Weaponized (Reverse Shell, Persistenz, UDF RCE, Deployment, Datei lesen/schreiben, Datenbankoperationen, Massenscan). Mit Python. 🦾 Ethisch einsetzen, legal bleiben <3


NUR ETHISCHE VERWENDUNG – AUTORISIERTE SICHERHEITSTESTS
Dieses Repository stellt Tools ausschließlich für autorisierte Sicherheitsexperten, Blue Teams und Penetrationstester bereit.
Unbefugter Zugriff auf Computersysteme ist illegal gemäß CFAA (USA), Computer Misuse Act (UK), TCK 243/244 (Türkei) und ähnlichen Gesetzen weltweit.
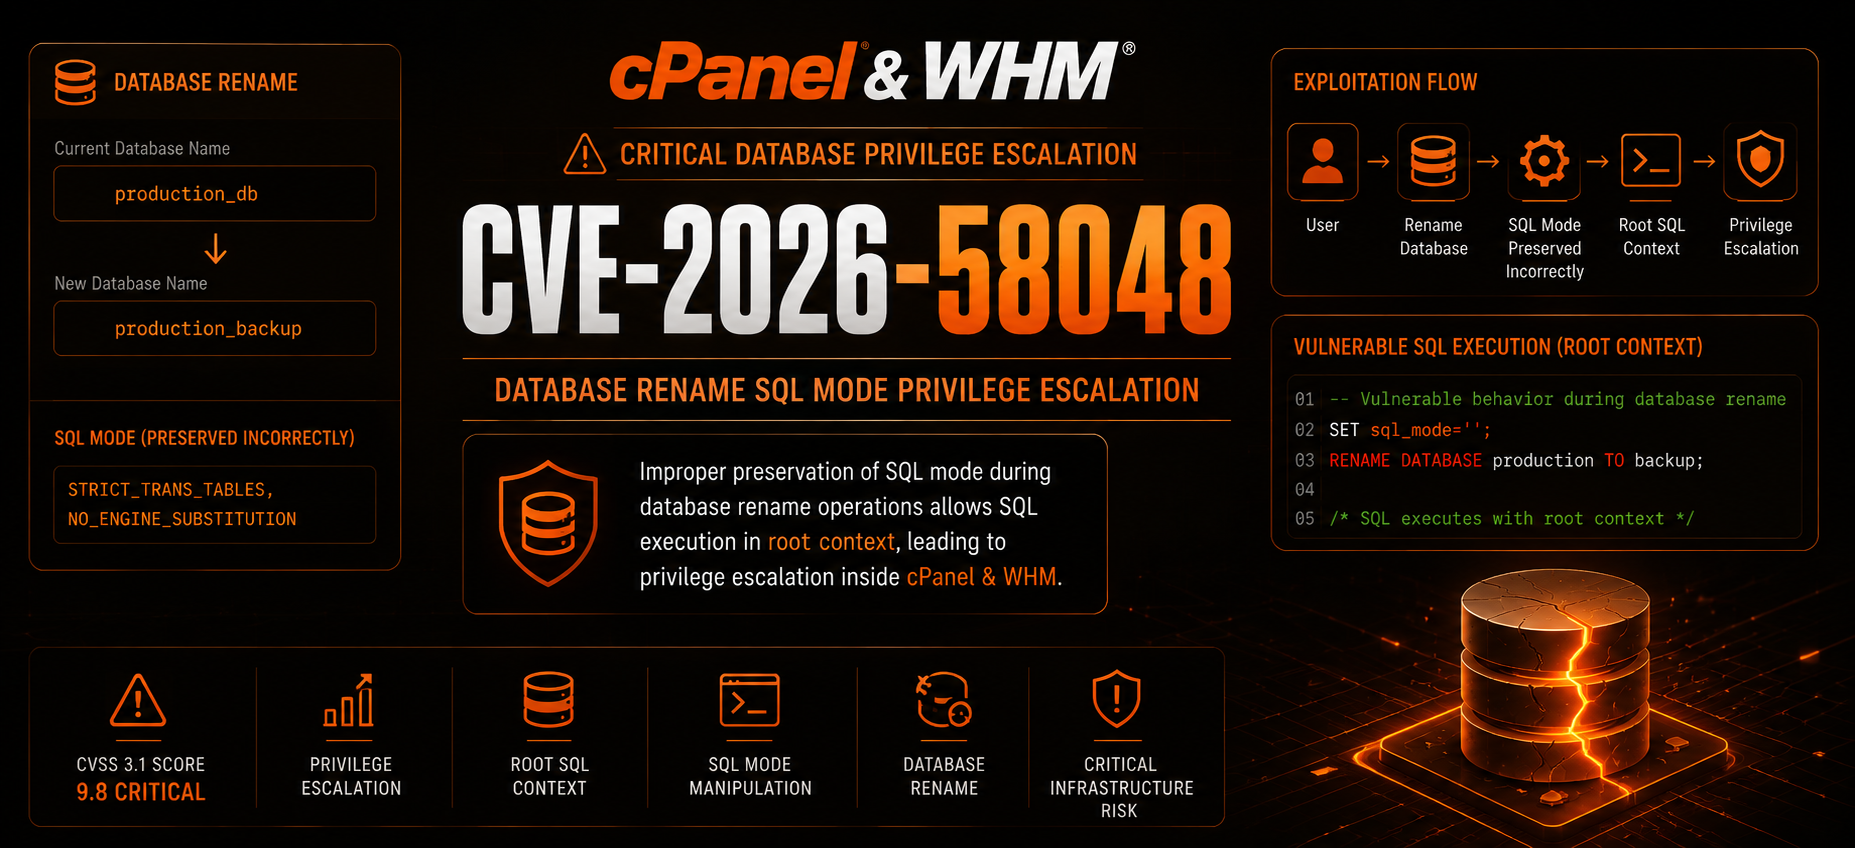
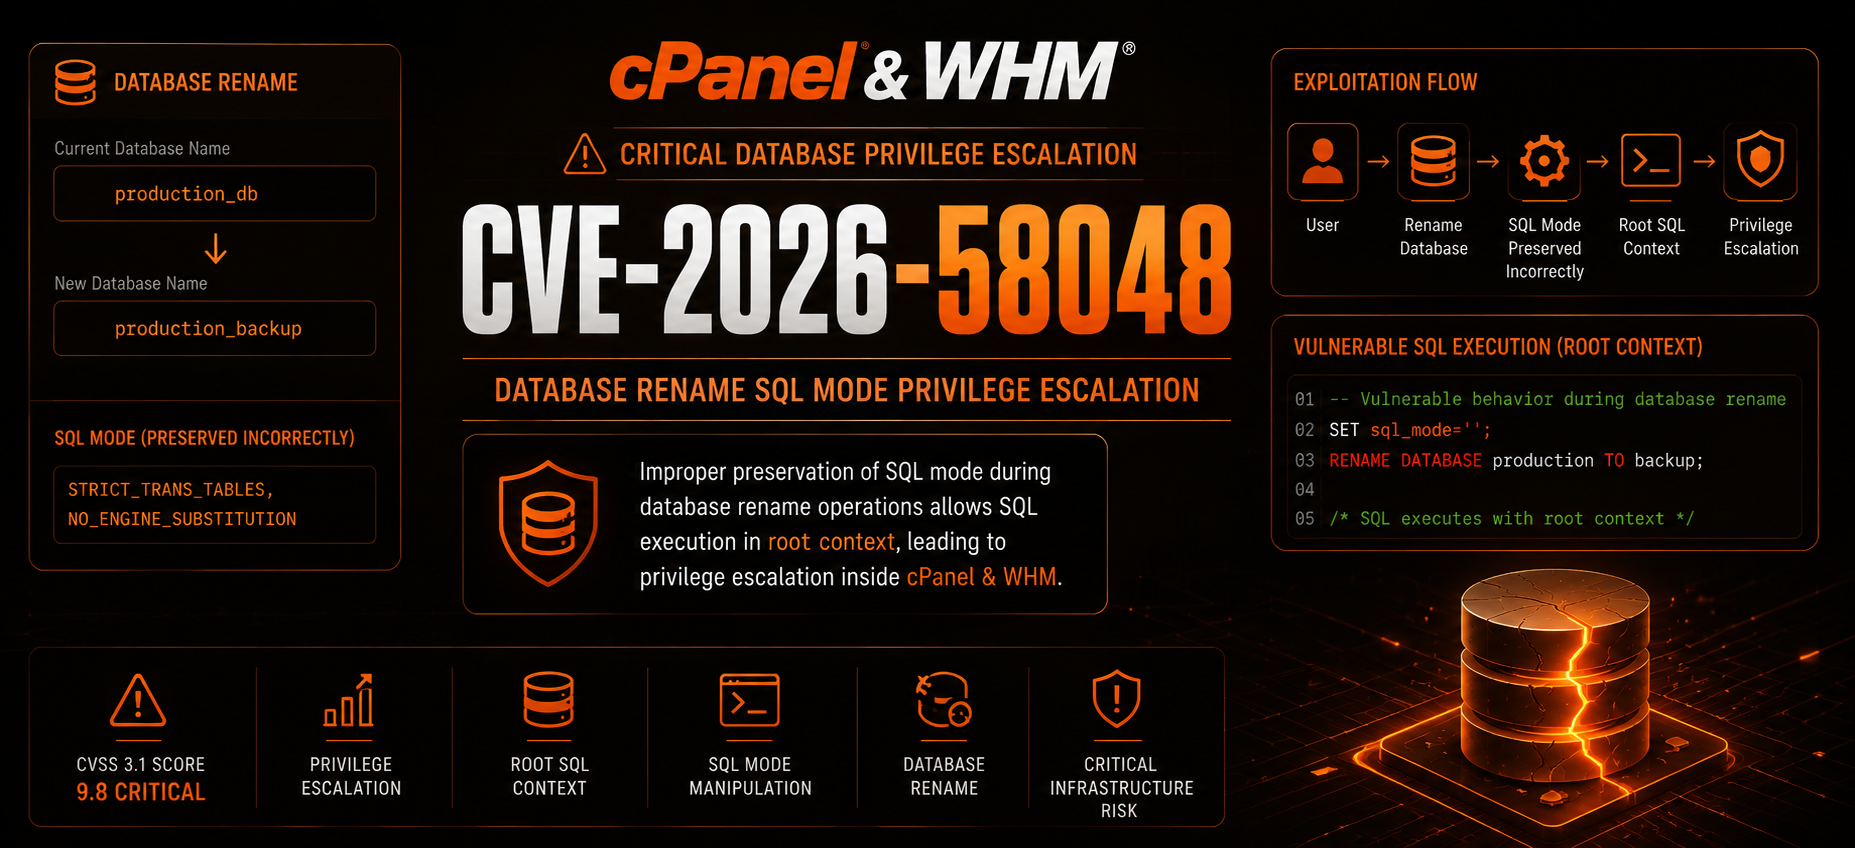
CVE‑2026‑58048 ist eine kritische SQL-Injection-Schwachstelle in cPanel & WHM Versionen 11.x, die es einem authentifizierten cPanel-Benutzer ermöglicht, beliebige SQL-Befehle mit MySQL-Root-Rechten über die Datenbank-Umbenennungsfunktion auszuführen.
ANSI_QUOTES-Modus, was das Parsing-Verhalten ändert.11.137.1.6| Tool | Zweck | Vorgesehener Benutzer |
|---|---|---|
exploit.py | Vollständiges weaponisiertes Toolkit mit Reverse Shell, Persistenz, UDF RCE, Datei lesen/schreiben, Datenbankoperationen, Proxy-Unterstützung und Massenscanning. | Red Teams / autorisierte Pentester |
safecheck.py | Nicht-intrusiver Schwachstellenprüfer, der die cPanel-Version erkennt und das Risiko bewertet, ohne eine schädliche Nutzlast auszuführen. Erstellt detaillierte Berichte. | Blue Teams / Sicherheitsauditoren |
| Funktion | exploit.py | safecheck.py |
|---|---|---|
| Schwachstellenerkennung | [+] | [+] |
| Versionserkennung | [+] | [+] |
| MySQL-Root-SQL-Injection | [+] | [-] |
| Reverse Shell | [+] | [-] |
| Persistenz (cPanel-Benutzererstellung) | [+] | [-] |
| UDF RCE (Befehlsausführung) | [+] | [-] |
| Datei lesen/schreiben | [+] | [-] |
| Datenbankoperationen (beliebiges SQL) | [+] | [-] |
| Proxy-Unterstützung | [+] | [+] |
| Massenscanning (Multi-Thread) | [+] | [-] |
| Interaktive Shell | [+] | [-] |
| Nicht-intrusiver (sicherer) Modus | [-] | [+] |
| Ausführlicher/Debug-Modus | [+] | [+] |
| SSL-Verifizierungssteuerung | [+] | [+] |
| Benutzerdefinierter User-Agent | [+] | [+] |
| Anfrageverzögerung / Wiederholungen | [+] | [-] |
| JSON- / Berichtsausgabe | [+] | [+] |
| Endpunkt-Erreichbarkeitsprüfung | [-] | [+] |
| SQL-Modus-Leckerkennung | [-] | [+] |
| Szenario | Empfohlenes Tool |
|---|---|
| Blue Team – Überprüfung, ob Ihre cPanel-Installation anfällig ist | safecheck.py |
| Sicherheitsaudit – nicht-intrusive Schwachstellenbewertung | safecheck.py |
| Red Team – autorisierte Penetrationstests mit vollständiger Ausnutzung | exploit.py |
| Bug Bounty – Tests zur verantwortungsvollen Offenlegung | safecheck.py |
| Massenscanning – Überprüfung mehrerer Ziele auf Schwachstellen | exploit.py (nur Erkennung) |
| Incident Response – Überprüfung, ob Systeme kompromittiert wurden | safecheck.py |
git clone https://github.com/tc4dy/CVE-2026-58048-PoC-Exploit
cd CVE-2026-58048
pip install -r requirements.txt
requests
urllib3
colorama
pymysql
exploit.py Parameter| Parameter | Beschreibung |
|---|---|
-t, --target | Ziel-cPanel-URL (z. B. https://cpanel.example.com:2083) |
-l, --target-file | Datei mit Zielliste (eine pro Zeile) für Massenscanning |
-u, --mysql-user | cPanel/MySQL-Benutzername |
-P, --mysql-pass | cPanel/MySQL-Passwort |
--mysql-port | MySQL-Port (Standard: 3306) |
-p, --port | cPanel-Port überschreiben (Standard aus URL oder 2083) |
--threads | Anzahl der Threads für Multi-Target (Standard: 10) |
-o, --output | Ergebnisse in Datei speichern (einzelnes Ziel) |
--log | Protokolldatei für detaillierte Ausgabe |
-v, --verbose | Ausführliche Ausgabe |
--proxy | HTTP/HTTPS-Proxy (z. B. http://127.0.0.1:8080) |
-ua, --user-agent | Benutzerdefinierter User-Agent |
--no-keep-alive | Sitzung nicht aktiv halten |
--delay | Verzögerung zwischen Anfragen (Standard: 2,0 s) |
--max-retries | Maximale Wiederholungen (Standard: 3) |
--ssl-verify | SSL-Zertifikate überprüfen |
--cmd | Auszuführender Befehl (Präfix mit sql: oder udf: für spezifisch) |
--inject | Benutzerdefiniertes SQL zum Einschleusen (überschreibt andere Aktionen) |
--reverse-shell | Reverse-Shell-IP:PORT (verwendet UDF) |
--passwd | MySQL-Root-Passwort ändern |
--adduser | cPanel-Benutzer erstellen (USER DOMAIN PASSWORD) |
--read | Datei über LOAD_FILE lesen |
-i, --interactive | Interaktive Shell nach dem Exploit |
--verify | Exploit-Erfolg durch Versuch der MySQL-Anmeldung überprüfen |
--ping | Ziel vor der Ausnutzung anpingen |
safecheck.py Parameter| Parameter | Beschreibung |
|---|---|
-t, --target | Ziel-cPanel-URL (z. B. https://cpanel.example.com:2083) |
-v, --verbose | Ausführliche Ausgabe |
--proxy | HTTP/HTTPS-Proxy (z. B. http://127.0.0.1:8080) |
-ua, --user-agent | Benutzerdefinierter User-Agent |
--ssl-verify | SSL-Zertifikate überprüfen |
--timeout | Anfrage-Timeout in Sekunden (Standard: 10) |
--log | Bericht in Datei speichern |
--json | Ergebnisse im JSON-Format ausgeben |

