
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-34361-Pi-Hole-SSRF-to-RCE — Dieses Repository enthält einen Exploit für CVE-2024-34361, eine kritische Pi-hole-Sicherheitslücke (CVSS 8.6). Es nutzt SSRF aus, um durch Ausnutzung einer fehlerhaften URL-Validierung RCE zu erreichen, was Angreifern ermöglicht, beliebige Anfragen zu senden und Befehle auf dem System auszuführen. Haftungsausschluss: Nur für Bildungs- und ethische Sicherheitstests. Unbefugte Nutzung ist illegal. | Kitploit
Tools/GitHubGitHub/t0x1cx/cve-2024-34361-pi-hole-ssrf-to-rce

SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungRed Teaming
GitHubt0x1cx/cve-2024-34361-pi-hole-ssrf-to-rce

CVE-2024-34361-Pi-Hole-SSRF-to-RCE

Repository anzeigen
129vor 20 TagenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    590
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    383
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    309
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    283

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →

Über

Dieses Repository enthält einen Exploit für CVE-2024-34361, eine kritische Pi-hole-Sicherheitslücke (CVSS 8.6). Es nutzt SSRF aus, um durch Ausnutzung einer fehlerhaften URL-Validierung RCE zu erreichen, was Angreifern ermöglicht, beliebige Anfragen zu senden und Befehle auf dem System auszuführen. Haftungsausschluss: Nur für Bildungs- und ethische Sicherheitstests. Unbefugte Nutzung ist illegal.

Teilen

CVE-2024-34361 Pi-hole Remote Code Execution (SSRF zu RCE)

Beschreibung

Dieses Repository enthält einen Exploit für CVE-2024-34361, eine kritische Schwachstelle (CVSS 8.6), die in Pi-hole entdeckt wurde, einem DNS-Sinkhole, das weithin genutzt wird, um Werbung und Tracking-Domains auf Netzwerkebene zu blockieren.

Die Schwachstelle entsteht durch eine unsachgemäße Validierung von URLs, die über SSRF (Server-Side Request Forgery) ausgenutzt werden kann. Unter bestimmten Bedingungen kann diese SSRF mithilfe des Gopherus-Protokolls zu RCE (Remote Code Execution) eskaliert werden.

Die Ausnutzung dieser Schwachstelle ermöglicht es einem Angreifer, beliebige Anfragen vom Pi-hole-Server aus zu senden, was potenziell zur unbefugten Ausführung von Befehlen auf dem System führen kann.

Diese Sicherheitslücke beeinträchtigt nicht nur die Vertraulichkeit und Integrität des Systems, sondern stellt auch eine erhebliche Bedrohung für dessen Verfügbarkeit dar, da sie es einem Angreifer ermöglicht, beliebige Befehle auszuführen.

Betroffene Versionen:

  • Pi-hole Version <=5.18.2, wobei das Problem in Version 5.18.3 behoben wurde.

Installation

Stellen Sie sicher, dass Python auf Ihrem System installiert ist, um diesen Exploit zu nutzen. Klonen Sie das Repository und richten Sie die erforderliche Umgebung wie folgt ein:

git clone https://github.com/T0X1Cx/CVE-2024-34361-Pi-hole-SSRF-to-RCE.git
cd CVE-2024-34361-Pi-hole-SSRF-to-RCE
pip install -r requirements.txt

Verwendung

Führen Sie den Exploit mit dem folgenden Befehl aus:

python3 exploit.py [Pi-Hole URL] [Admin password]

Redis für den Exploit installieren

Um diesen Exploit zu verwenden, müssen Sie Redis auf dem Zielsystem installieren und konfigurieren. Befolgen Sie diese Schritte, um Redis zu installieren:

  1. Redis herunterladen und entpacken:

    wget https://download.redis.io/releases/redis-6.0.3.tar.gz
    tar -xvf redis-6.0.3.tar.gz
    cd redis-6.0.3
    
  2. Redis kompilieren und starten:

    make
    cd src/
    sudo ./redis-server
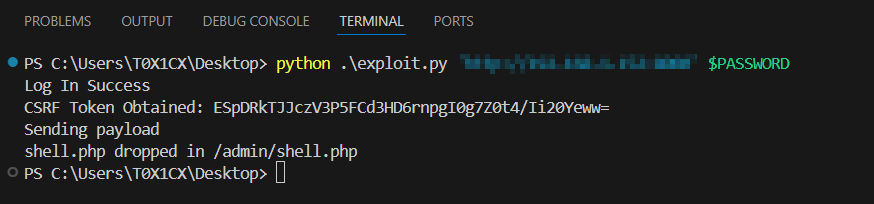
    

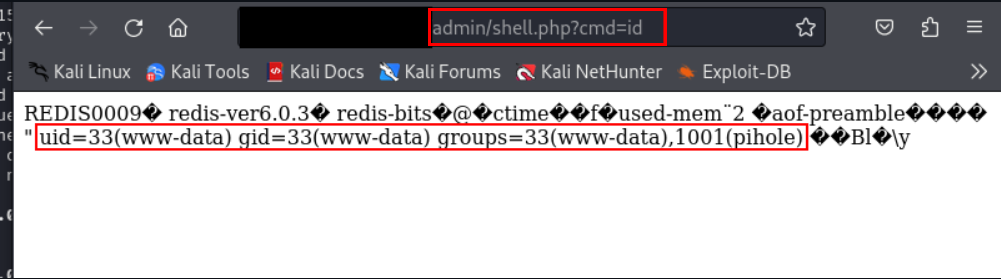
Proof of Concept

image

image

PoC

Haftungsausschluss

Dieser Exploit dient ausschließlich Bildungszwecken und ethischen Sicherheitstests. Die Verwendung dieses Exploits gegen Ziele ohne vorherige gegenseitige Zustimmung ist illegal, und der Entwickler lehnt jegliche Haftung für Missbrauch oder Schäden ab, die durch diesen Exploit verursacht werden.

Danksagungen

Exploit entwickelt von Julio Ángel Ferrari (Aka. T0X1Cx)

Tool herunterladen