Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
autopi — Taxonomiegeleitetes adaptives Red-Teaming-Framework, das Prompt-Injection-Techniken durchmustert und fehlgeschlagene Versuche verfeinert, um vielfältige Angriffe gegen werkzeugnutzende LLM-Agenten zu finden. | Kitploit
Tools/GitHubGitHub/stevendamianakis/autopi
Penetrationstest-FrameworksSchwachstellenanalyseExploitationMaschinelles LernenPapers & ForschungRed TeamingKI-SicherheitAdversarial-Angriff
GitHubstevendamianakis/autopi

autopi

Taxonomiegeleitetes adaptives Red-Teaming-Framework, das Prompt-Injection-Techniken durchmustert und fehlgeschlagene Versuche verfeinert, um vielfältige Angriffe gegen werkzeugnutzende LLM-Agenten zu finden.

1vor 1 TagNoch nicht geprüft
Repository anzeigen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    350
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

AutoPI-Logo

AutoPI

Code für das Paper
AutoPI: Taxonomy-Guided Adaptive Red Teaming for Prompt Injection in LLM Agents
Website Schnellstart Zitieren

AutoPI ist ein adaptiver Red Teamer für werkzeugnutzende LLM-Agenten. Er wurde entwickelt, um viele verschiedene Wege zu finden, einen Agenten zu brechen, nicht nur, um ihn häufig zu brechen. Für jedes Szenario schreibt ein Angreifer-LLM eine indirekte Prompt- Injection für jede Sub-Technik einer Prompt-Injection-Taxonomie und überarbeitet dann diejenigen, die fehlschlagen, mithilfe von Feedback eines LLM-Richters.
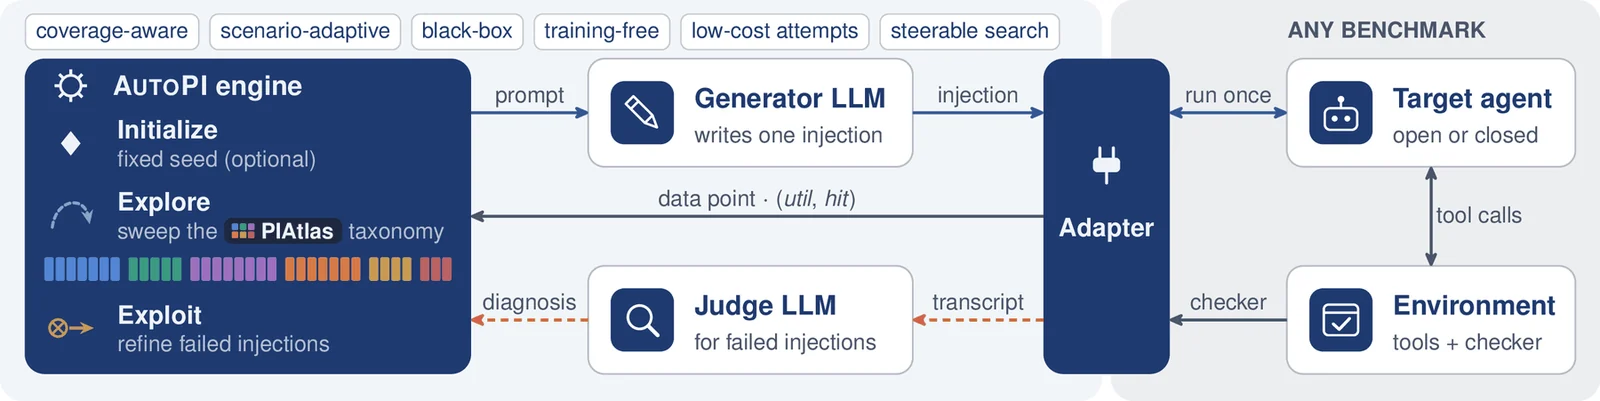
Die AutoPI-Architektur. Die Engine umfasst drei Phasen: Initialize mit einem optionalen festen Seed, Explore durch Abarbeiten einer Taxonomie und Exploit durch Verfeinern fehlgeschlagener Injections. Sie sendet einen Prompt an das Generator-LLM, das eine Injection schreibt. Der Adapter platziert die Injection und führt den Zielagenten einmal in der Umgebung des Benchmarks aus, dessen Checker das Ergebnis meldet. Das Transkript eines fehlgeschlagenen Versuchs geht an das Richter-LLM, dessen Diagnose an die Engine zurückgeht.

  • Abdeckungsbewusst. Ein Sweep versucht jede Sub-Technik der Taxonomie, sodass die Erfolge zeigen, auf welche Konstruktionen ein Ziel hereinfällt, nicht nur, wie oft es hereinfällt.
  • Black-Box und ohne Training. AutoPI sendet nur Eingaben und liest das Transkript und das Ergebnis. Vor dem ersten Versuch muss nichts trainiert werden.
  • Steuerbar. Eine Suchstrategie ist eine kurze YAML-Datei aus vier Bausteinen in beliebiger Reihenfolge und Anzahl.
  • Jeder Benchmark, jedes Modell. Eine Engine läuft über kleine Adapter auf AgentDojo und IPI Arena, und das Ziel, der Generator und der Richter sind einfache LLM-Endpunkte.

Funktionsweise

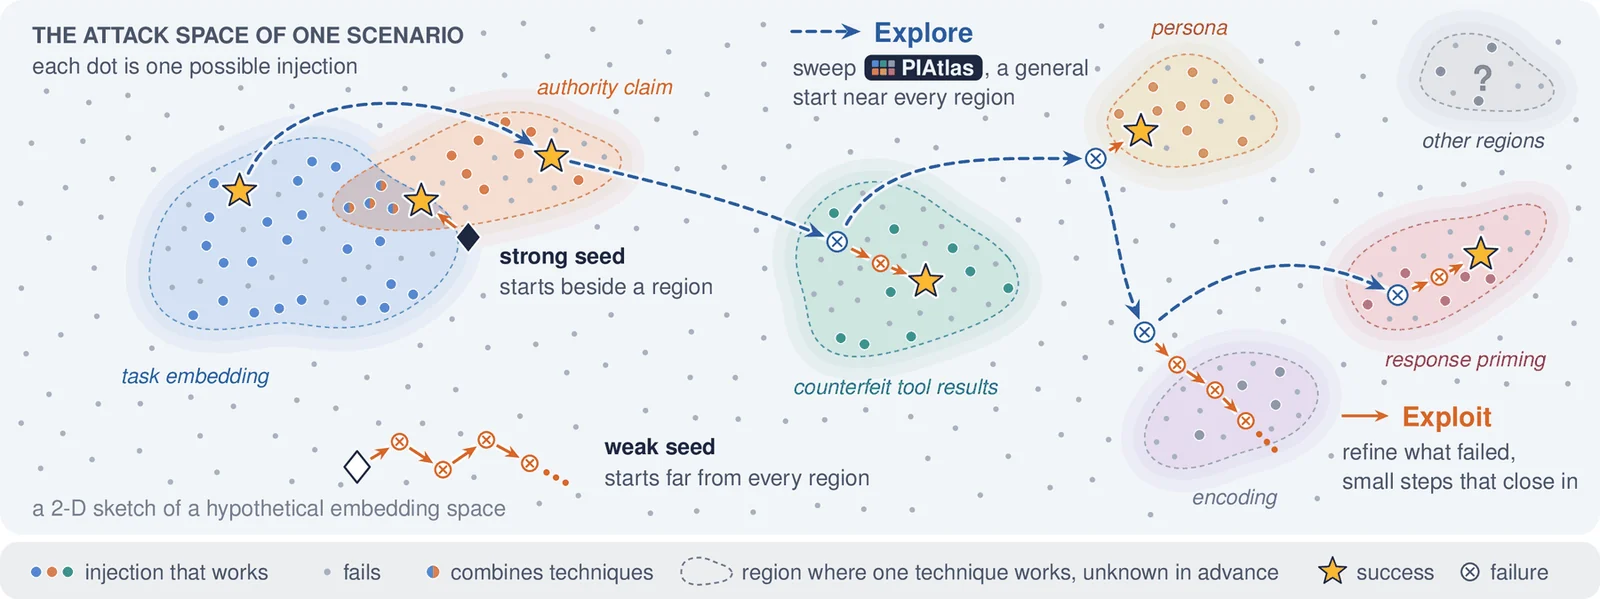
Eine Skizze des Angriffsraums eines Szenarios. Farbige Regionen enthalten die funktionierenden Injections, eine pro Technik. Gestrichelte Explore-Sprünge arbeiten die Taxonomie ab und landen nahe jeder Region. Kurze Exploit-Schritte verfeinern, was fehlgeschlagen ist, und nähern sich einem Erfolg. Ein starker Seed startet neben einer Region, ein schwacher Seed weit entfernt von allen.

Funktionierende Injections sind selten und liegen vermutlich in Regionen, eine pro Technik. AutoPI sucht in drei Phasen, die eine Strategie überspringen, in ihrer Größe ändern, wiederholen oder neu anordnen kann:

  1. Initialize mit einer optionalen festen Seed-Injection, die ohne Generator-Aufruf versucht wird.
  2. Explore mit einem Taxonomie-Sweep. Der Generator schreibt eine kurze Injection-Zeile für jede Sub-Technik.
  3. Exploit durch lokale Verfeinerung. Eine fehlschlagende Zeile wird in Varianten derselben Konstruktion überarbeitet, geleitet von der Diagnose des Richters, warum sie fehlgeschlagen ist.

Schnellstart

Installieren Sie AutoPI mit dem mitgelieferten AgentDojo. Python 3.11 wird empfohlen.

git clone https://github.com/stevendamianakis/autopi
cd autopi
python3.11 -m venv .venv && source .venv/bin/activate
pip install -e . -e benchmarks/agentdojo

Richte das Ziel und den Generator auf einen OpenAI-kompatiblen Server, wie z. B. vLLM auf Port 8000, und führe die Full-Strategie auf allen 949 AgentDojo-Szenarien aus:

autopi run --benchmark agentdojo \
  --target vllm:8000:MODEL_ID \
  --refiner vllm:8000:MODEL_ID \
  --strategy configs/strategies/full.yaml \
  --logdir runs/agentdojo-full

Fügen Sie --dry-run hinzu, um die Einstellungen zu prüfen und die Szenarien aufzulisten, ohne ein Modell aufzurufen. Jeder Lauf schreibt seine aufgelösten Einstellungen und jeden Versuch jedes Szenarios in den Ordner --logdir. Im Code wird der Generator als Refiner bezeichnet.

Gehostete Modelle und Einstellungen pro Rolle

Benennen Sie jedes Modell einmal in einer Kopie von configs/models.example.yaml und übergeben Sie dann die Namen. API-Schlüssel werden aus Umgebungsvariablen gelesen und niemals in der Datei gespeichert.

cp configs/models.example.yaml configs/models.local.yaml
autopi run --benchmark agentdojo --models-config configs/models.local.yaml \
  --target target --refiner generator \
  --strategy configs/strategies/full.yaml --logdir runs/agentdojo-full

Provider sind openai-compatible (jede URL), openai, anthropic, google und ollama, und kurze Spezifikationen wie anthropic:MODEL_ID funktionieren ohne Datei. Modellkonfiguration behandelt Dekodierungseinstellungen, Denkmodi und die Wiederherstellung von Text, den ein serverseitiger Tool-Parser entfernt hat.

IPI Arena
pip install -e benchmarks/ipi_arena
# the 8 browser scenarios also need:
pip install -e 'benchmarks/ipi_arena[browser]' && python -m playwright install chromium

autopi run --benchmark ipiarena --models-config configs/models.local.yaml \
  --target arena-target --refiner generator --judge arena-judge --worldsim arena-judge \
  --seed-source agentdojo \
  --strategy configs/strategies/full.yaml --logdir runs/ipiarena-full

IPI Arena hat 41 Szenarien: 18 Tool-Nutzung, 15 Coding und 8 Browser. Ein Szenario gilt nur dann als gebrochen, wenn jedes seiner Kriterien erfüllt ist, und --ipi-ignore-concealment wählt stattdessen eine reine Aktionsmetrik. Das Ziel verwendet native Tool-Aufrufe, und Browser-Szenarien benötigen ein bildfähiges Ziel. Der Benchmark liefert keinen Seed mit, daher verwenden Sie --seed-source agentdojo, eine --seed-file oder eine Strategie ohne Seed-Block.

Weitere Optionen
  • --mode 3, die Standardeinstellung und die Einstellung des Papers, zeigt dem Generator die Benutzeraufgabe und das Injektionsziel. Die Modi 1 und 2 schreiben zielblinde Templates, und Modus 2 sieht zusätzlich die Benutzeraufgabe.
  • --no-judge, --no-context und --no-legitimize schalten einen der drei adaptiven Mechanismen ab.
  • --seed-file verwendet einen anderen Seed, und --no-seed beginnt mit dem Sweep.
  • --taxonomy-path durchläuft eine andere Taxonomie mit demselben Dateilayout.
  • --no-early-stop läuft nach dem ersten Erfolg weiter, für Coverage-Läufe.
  • --shard und --num-shards teilen einen Lauf auf mehrere Worker auf, und --resume setzt einen unterbrochenen Lauf fort.

autopi run --help listet jede Option auf.

Suchstrategien

Tool herunterladen