Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/spiralbl0ck/guide-and-theoretical-code-for-cve-2023-35674
Android-SicherheitPrivilege EscalationSchwachstellenanalyseExploitationMobile SicherheitLernen & BildungBinary-Exploitation
GitHub
Teilen
spiralbl0ck/guide-and-theoretical-code-for-cve-2023-35674

Guide-and-theoretical-code-for-CVE-2023-35674

Leitfaden und theoretischer Code für CVE-2023-35674

Repository anzeigen
2267vor 2 JahrenNoch nicht geprüft

Leitfaden-und-theoretischer-Code-für-CVE-2023-35674

Leitfaden und theoretischer Code für CVE-2023-35674

Da Android außerhalb meiner Fähigkeiten liegt, betrachte dies bitte als groben Überblick aus meiner Sicht, wie ich diese CVE ausnutzen würde. Die Code-Snippets sind nur Skelette, bitte helft mit :) Zunächst einmal kann man CVE-2023-35674 nicht allein ausnutzen. Warum? Weil CVE-2023-35674 aufgrund eines Logikfehlers nur das Starten einer Hintergrundaktivität erlaubt. Im Wesentlichen würde man diese CVE nutzen, um eine App im Hintergrund zu starten, und dann etwas wie CVE-2021-0307 zur Privilegieneskalation verwenden. Ein Ratschlag: Der einzige Weg, diese beiden Sicherheitslücken vollständig auszunutzen (also die Kette zu nutzen), ist nur, wenn euer Android Android 11 ist.

So now for CVE-2023-35674. Die Grundursache ist im Wesentlichen, dass virtuelle Präsentationen so konzipiert waren, dass sie nur auf privaten virtuellen Displays angezeigt werden können und dass dies nicht der Grund sein sollte, warum eine App als im Vordergrund betrachtet wird. Also habe ich Presentation.java beigefügt, den Code aus den Google-Dokumenten, um eine virtuelle Präsentation zu starten und darin eine Instanz einer Klasse zu starten (was durch eine Möglichkeit ersetzt werden sollte, eine App zu starten). Dies startet standardmäßig die App im Hintergrund.[1]

Nun zum EOP-Teil... Für CVE-2021-0307 habe ich dies(https://blog.thalium.re/posts/leveraging-android-permissions/) als Referenz verwendet.... Also was genauer? dies

poc

Also dachte ich natürlich daran, ein Skelett zu codieren, da Android wieder außerhalb meiner Liga liegt und ich faul bin. So wurde MainActivity.java geboren. Mit einem etwas besseren Verständnis denke ich, dass der Exploit-Ablauf etwas anders sein sollte. Wie?

Nun, das Starten der App im Hintergrund [1] sollte weiterhin respektiert werden. Für EOP sollte es jedoch ungefähr wie im Bild unten
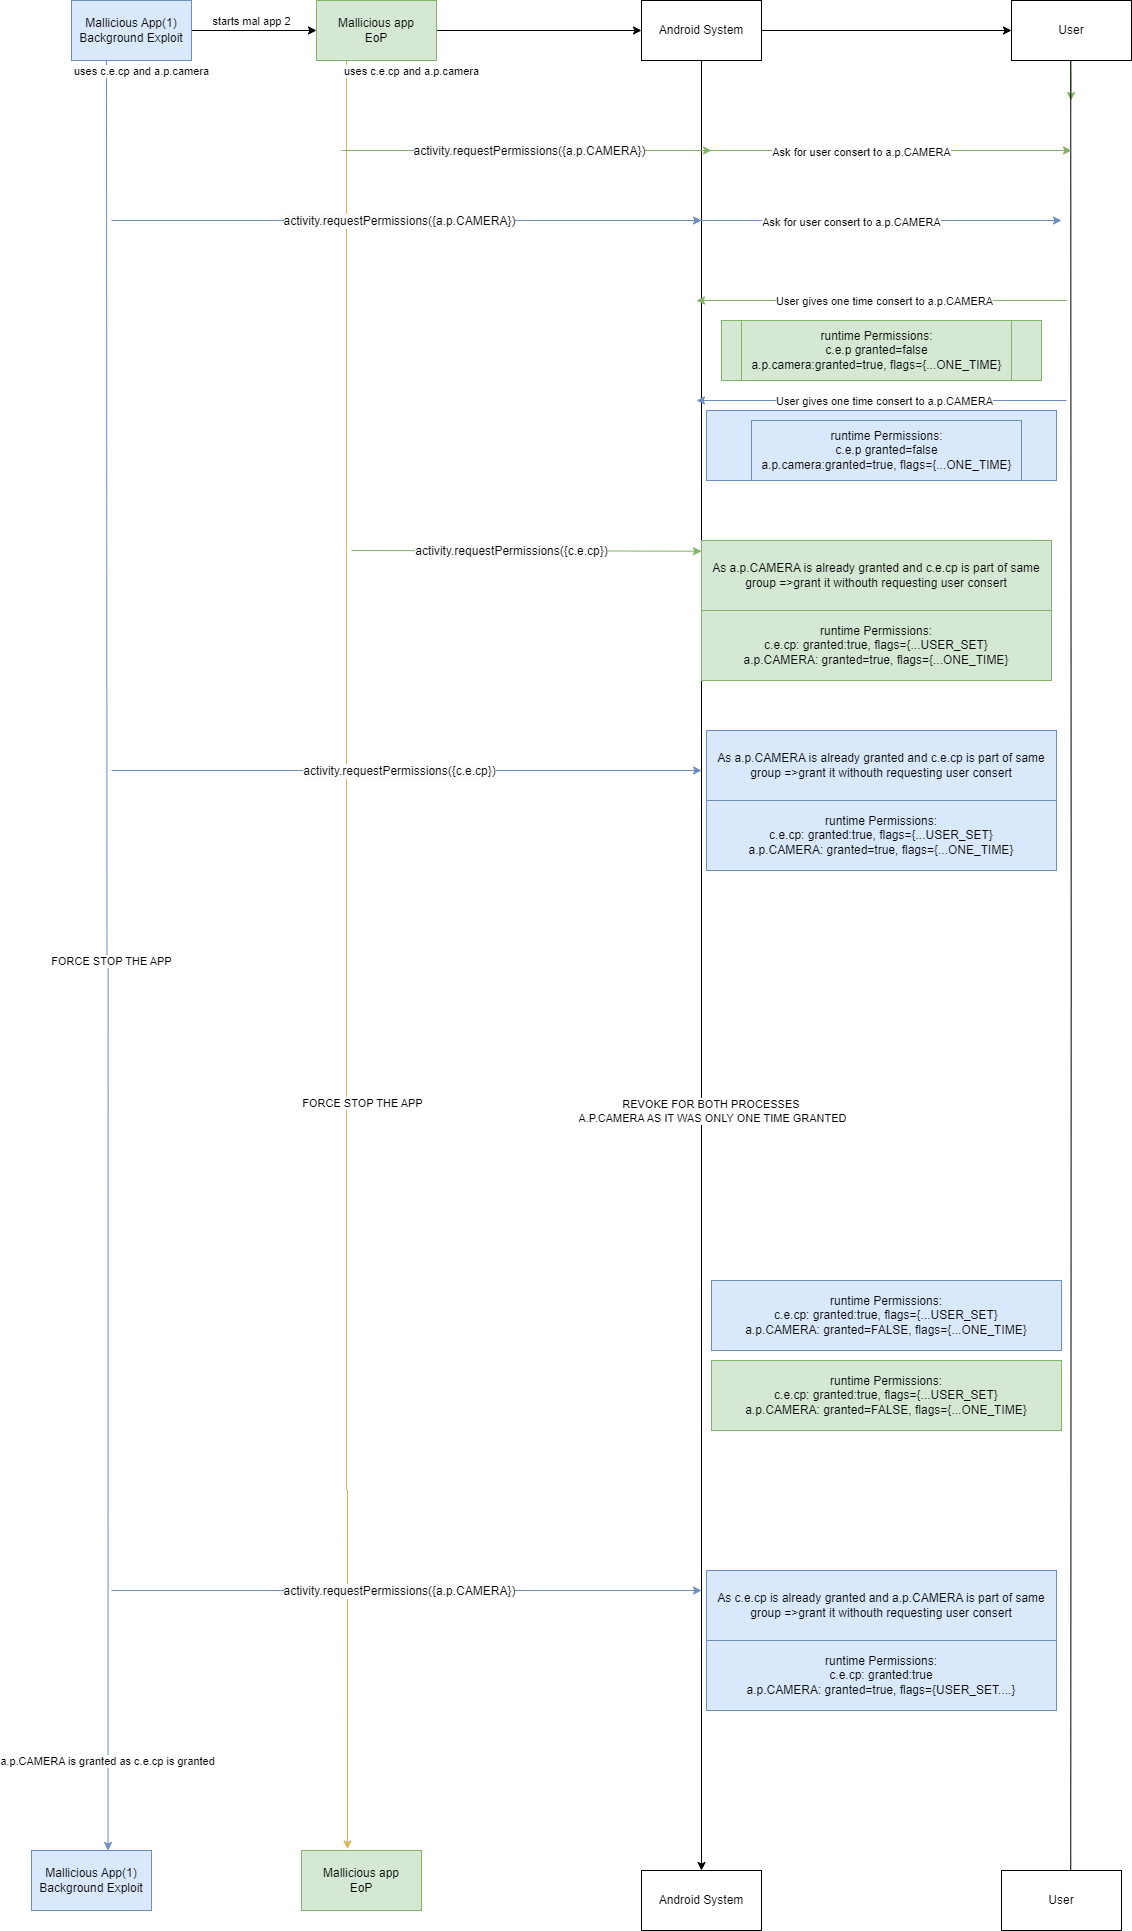
exploit

Wie ihr sehen könnt, ist der Exploit-Ablauf identisch, nur dass wir anstatt den Exploit wie beim EOP zu beenden, mit der App beenden, mit der wir den Exploit im Hintergrund gestartet haben.

Allgemein gesprochen denke ich, dass ich 2 Wege zur Erlangung von EOP beschrieben habe, obwohl ich denke, dass man nur mit CVE-2023-35674 Code im Hintergrund ausführen kann. Aber abgesehen davon denke ich, dass es 2 Möglichkeiten gibt, diese CVE-2023-35674 auszunutzen:

  1. indem man eine APK im Hintergrund ausführt, was der erste Teil ist, bei dem man CVE-2023-35674 für die Hintergrundausführung nutzt und dann CVE-2021-0307 ausführt
  2. der Ansatz, bei dem man die APK von CVE-2023-35674 erhöht, jedoch mit Benutzerinteraktion, wie zuvor beschrieben, also ja :/

Bitte nehmt alles, was ich hier schreibe, mit Vorsicht, bis auf Weiteres (bis ich jemanden finde, der mit mir zusammenarbeitet und sich mit Android-Exploitation auskennt....)

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






