
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/spareack/cve-2023-22515-nse
AufklärungSchwachstellenscannerExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubspareack/cve-2023-22515-nse

CVE-2023-22515-NSE

Tool zur Schwachstellenprüfung über die Nmap Scripting Engine

Repository anzeigen
468vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2023-22515-NSE

Dieses Repository bietet ein Tool zur Überprüfung auf das Vorhandensein der Sicherheitslücke CVE-2023-22515 in Atlassian Confluence Server unter Verwendung der Nmap Scripting Engine (NSE).

Übersicht über CVE-2023-22515

CVE-2023-22515 ist eine kritische Sicherheitslücke in Atlassian Confluence Server, die Angreifern Folgendes ermöglicht:

  1. Ändern von Serverkonfigurationen durch Senden einer Anfrage an den anfälligen Endpunkt: bootstrapStatusProvider.applicationConfig.setupComplete=false.
  2. Senden einer POST-Anfrage an /setup/setupadministrator.action, um ein neues Administratorkonto zu erstellen.
  3. Authentifizierung über /rest/api/user?username={username} und potenzielle Kompromittierung des Systems.

NSE-Skript für Nmap

Das bereitgestellte NSE-Skript (script.nse) prüft auf das Vorhandensein dieser Sicherheitslücke durch:

  1. Überprüfung der Softwareversion.
  2. Analyse der Antworten auf Anfragen, die an anfällige Routen gesendet werden.

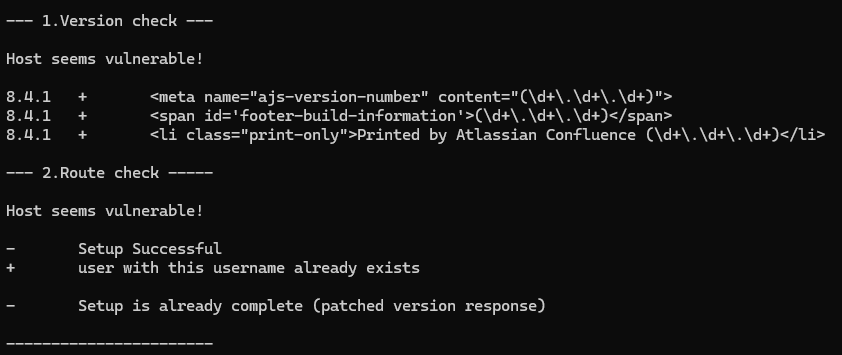
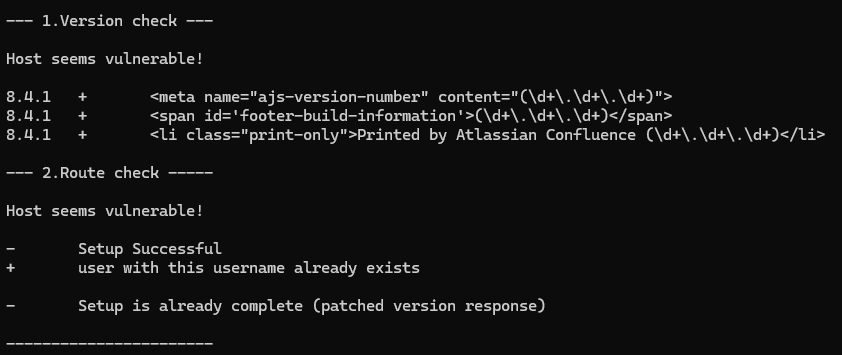
Beispiel für eine anfällige Version:

Vulnerable Version Example

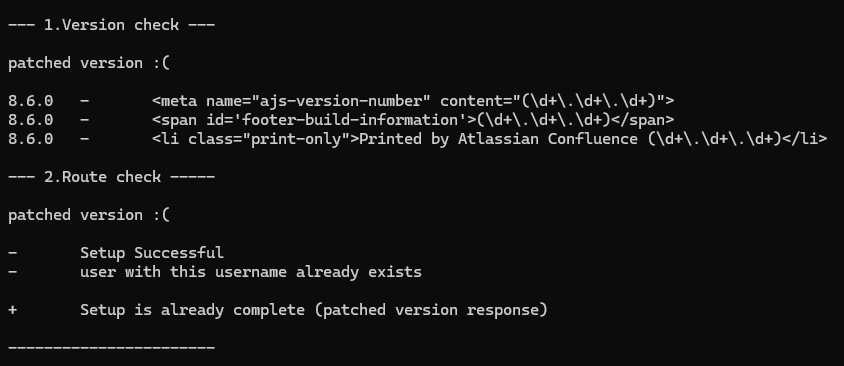
Beispiel für eine gepatchte Version:

Patched Version Example

Testen des Skripts

So testen Sie das Skript:

  1. Starten Sie die Dienste:

    docker compose up
    
  2. Führen Sie den Nmap-Scan mit dem NSE-Skript aus:

    nmap --script=script.nse -p localhost
    

Sie können localhost bei Bedarf durch [port] [target] ersetzen.


Tool herunterladen