
 somekirill/wordlist_generator
Einzigartiger Generator für einzigartige Wortlisten.

Eine Wortliste, die aus den eigenen Wörtern deines Ziels aufgebaut ist, damit du die Routen, Subdomains und Parameter testest, die öffentliche Wortlisten nicht enthalten.
Die meisten Hunter fuzzen mit denselben wenigen Listen: SecLists raft, Assetnote, OneListForAll. Es sind gute Listen, und genau das ist das Problem. In einem populären Programm wurde jeder Pfad darin schon von Hunderten vor dir angefragt, und was auch immer dabei herauskam, wurde gemeldet.
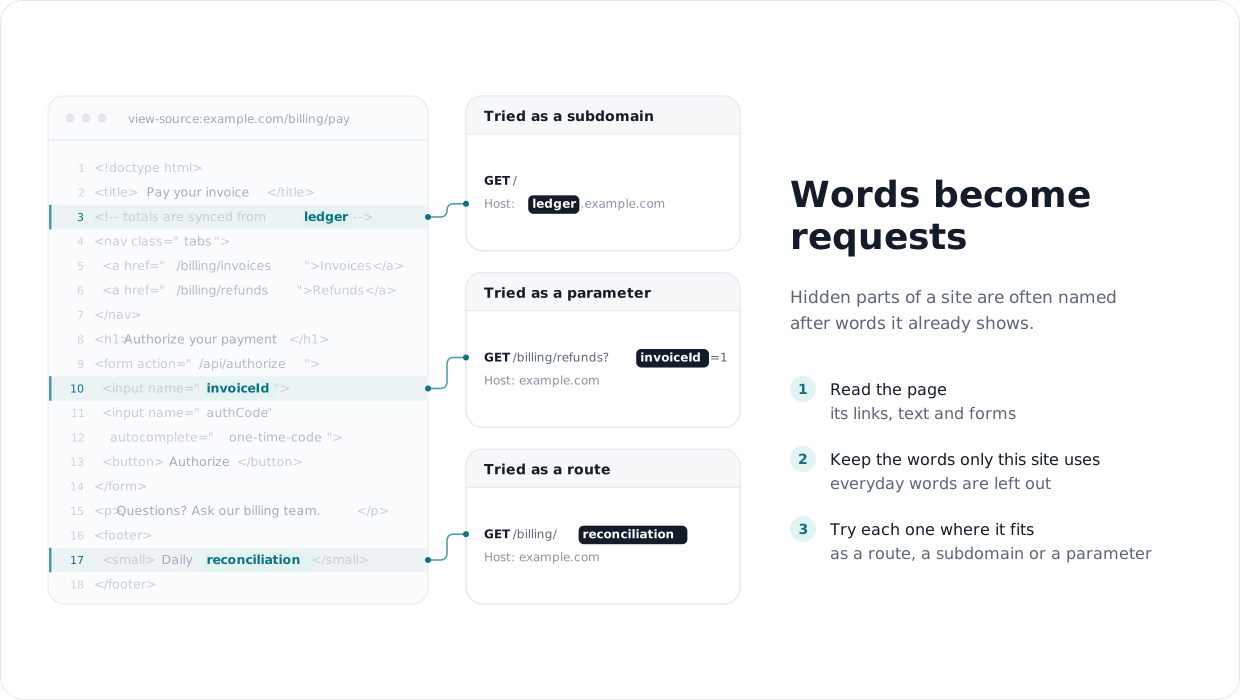
Was übrig bleibt, ist meist nach dem Ziel selbst benannt: ein Produktname, ein internes Team, ein Feld aus einem alten Formular. Keine öffentliche Liste enthält ledger.example.com oder /billing/reconciliation, aber das Ziel erwähnt womöglich beides. Vielleicht in einem HTML-Kommentar, einer Fußnote oder dem Namen eines Eingabefelds.
Lies, was das Ziel bereits zeigt, und verwandle es in Anfragen, die sonst niemand sendet. tomnomnom hat den Ansatz in "Who, What, Where, When" beschrieben; dieses Tool erledigt das Lesen für dich:
Was herauskommt, ist kurz, meist Hunderte bis wenige Tausend Wörter statt Zehntausende, und spezifisch für dieses eine Ziel. Wenn jemand anderes dasselbe Programm mit raft fuzzt, überschneidet sich deine Liste kaum mit seiner.
| Modus | Was extrahiert wird | Beispiel |
|---|---|---|
| (Standard) | Wörter aus dem Text der Seiten | reconciliation, chargebacks |
-dir | Verzeichnisnamen aus den URLs, inklusive Punkt-Verzeichnisse | .git, ledger-sync |
-f | Dateinamen, inklusive Dotfiles | .htaccess, export-2023.csv |
-p | Parameternamen, bereit für x8 oder Arjun | invoiceId, authCode |
-c | HTML-Kommentare | TODO remove /internal/debug |
Mit --links folgt es außerdem den Links und Formularfeldern auf den Seiten, nicht nur den archivierten URLs.
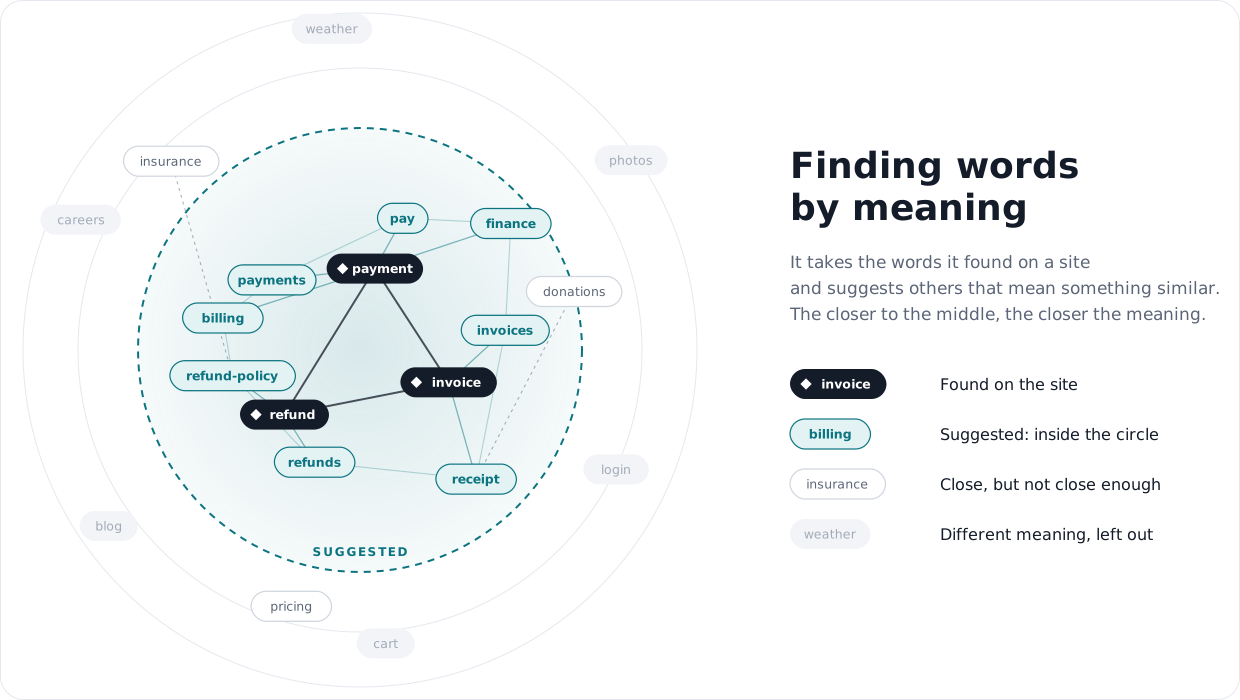
Ein Ziel, das invoice, payment und refund verwendet, hat wahrscheinlich auch etwas namens billing, receipts oder refund-policy, selbst wenn die Archive es nie gesehen haben. Mit -x gruppiert das Tool die gefundenen Wörter nach Bedeutung und schlägt Wörter vor, die in jede Gruppe passen. Ein kleines Modell läuft auf deiner CPU, sodass die Wörter des Ziels deine Maschine nie verlassen. Es kombiniert außerdem die eigenen Namensteile des Ziels neu: delete_account und user_profile ergeben delete_user.
-p listet die Parameternamen auf, die das Ziel bereits verwendet, und -p -x schlägt neue vor, die daraus gebaut sind: Wenn das Ziel invoiceId und user verwendet, versucht es userId. Es fügt die häufigsten realen Parameternamen hinzu, die den gefundenen nahestehen. Parameter, die in einem Formular gesehen wurden, sind es wert, auf jeder anderen Route versucht zu werden; so werden viele IDOR- und Mass-Assignment-Bugs gefunden.
Die generierte Liste deckt ab, was für das Ziel spezifisch ist; raft und Assetnote decken weiterhin die gängigen Pfade ab, die jede Website hat. Führe beide aus. Die Vorschläge von -x sind Vermutungen, sortiert danach, wie gut sie passen, daher nimmt head -n 500 die besten. Bei echten Verzeichnissen, die von 9 Bug-Bounty-Zielen zurückgehalten wurden, fand das Einmischen von 500 Vorschlägen in raft genauso viele Pfade wie raft allein bei gleicher Größe, daher sollte -x als eine Möglichkeit betrachtet werden, die eigenen Themen des Ziels zu erkunden. Die Details stehen in docs/expansion.md.
Teste nur Ziele, die du testen darfst.
Benötigt Python 3.11+ und gau.
$ go install github.com/lc/gau/v2/cmd/gau@latest
$ git clone https://github.com/SomeKirill/wordlist_generator
$ cd wordlist_generator
$ pip3 install -r requirements.txt
$ pip3 install -r requirements-semantic.txt   # optional, only for -x neighbours
$ ./wordlist_generator.py -d example.com > words.txt              # words from the pages
$ ./wordlist_generator.py -d example.com -dir > dirs.txt           # directory names
$ ./wordlist_generator.py -d example.com -p --links > params.txt   # parameter names
$ ./wordlist_generator.py -d example.com -dir -x --limit 1000 > new-dirs.txt
$ ffuf -u https://example.com/FUZZ -w dirs.txt -w new-dirs.txt
Nur die Wortliste wird nach stdout ausgegeben, daher ist eine Umleitung sicher. ./wordlist_generator.py -h listet alle Optionen auf.
-x funktioniert, die Clusterbreite (--coverage), gemessene Ergebnisse und Grenzen.-x lädt bei der ersten Verwendung herunter (es ist nichts von Drittanbietern gebündelt): das Modell snowflake-arctic-embed-xs (Apache-2.0), Assetnote wordlists für --pool web und --pool params sowie wordfreq (Daten CC BY-SA 4.0) für --pool web.Lizenziert unter der Apache License 2.0.






