
 som3canadian/some-tools
Einige Pentest-Tools. Installieren und halten Sie einige Pentesting-Tools auf dem neuesten Stand. Ich habe dies verwendet, um meine OSCP-Prüfung zu bestehen.

Verwalten Sie alle Ihre Pentest-Tools an einem Ort und halten Sie sie mit einem Befehl auf dem neuesten Stand 😎
Das Ziel von sometools ist es, alle Ihre Tools zu verwalten, die nicht in Kali enthalten sind oder für die sudo apt install nicht verfügbar ist. Sometools funktioniert besser, wenn Tools ein Repo sind, kann aber angepasst werden, um auch ohne zu funktionieren.
Ich suchte nach einer Möglichkeit, einige Tools zu verwalten und auf dem neuesten Stand zu halten, die nicht in Kali-Linux enthalten sind. Zum Beispiel suchte ich nach einer einfachen Möglichkeit, Privilege-Escalation-Skripte zu verwalten. Eines Tages sah ich sec-tools von eugenekolo (das Sie am Ende der Seite sehen können) und es gab mir die Motivation, sofort mit der Arbeit an meinem eigenen zu beginnen. Meine Hauptmotivation war der check-update-all Befehl, mit dem Sie alle Ihre installierten Tools problemlos aktualisieren können.
Aber denken Sie daran, dass es anders ist. Ich habe dies für Leute entwickelt, die mit Kali arbeiten. Es sollte auf anderen Distributionen funktionieren, aber ich habe Tools wie Burp Suite oder SQLmap nicht aufgenommen, weil sie standardmäßig in Kali enthalten sind.
$ git clone https://github.com/som3canadian/Some-Tools $ cd Some-Tools $ ./sometools.sh setup
$ ./sometools.sh list
## Grundlegende Verwendung
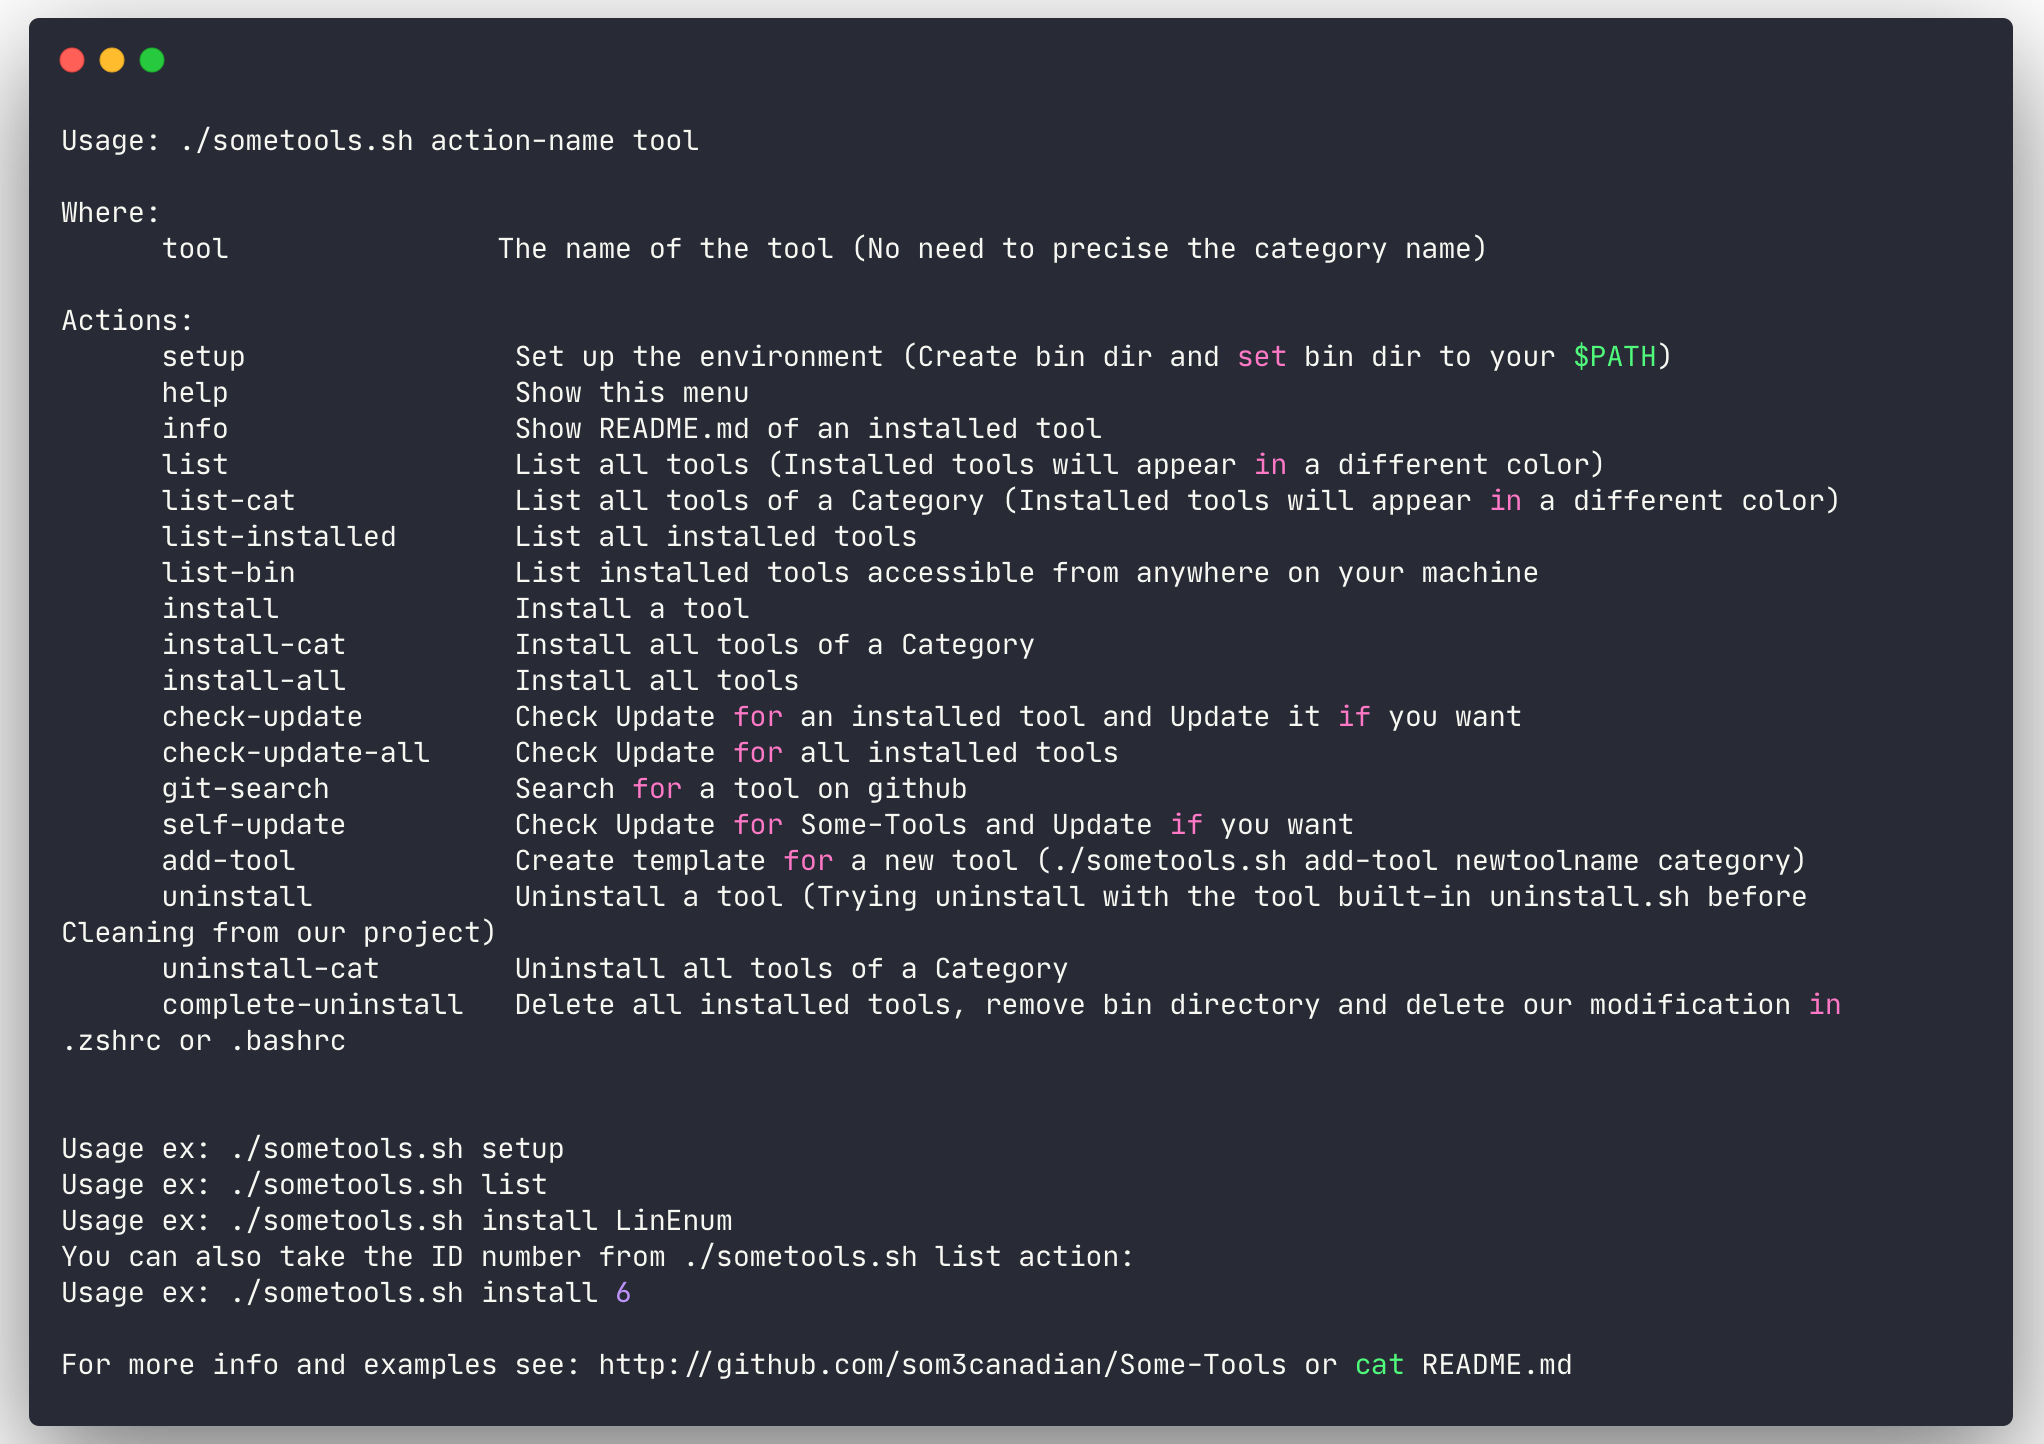
**Hinweis**: Es ist nicht erforderlich, die Kategorienamen anzugeben, wenn Sie ein Tool verwenden. Verwenden Sie einfach den Toolnamen oder die ID. Sie können die Tool-ID sehen, indem Sie `./sometools.sh list` ausführen.
Die am häufigsten verwendeten Aktionen sind:
- list
- install
- check-update-all
- git-search
- self-update```bash
# Inital setup. Should be the first command
$ ./sometools.sh setup
# List all available tools
$ ./sometools.sh list
# List all available tools of a category
$ ./sometools.sh list-cat Utilities
# List install tool(s)
$ ./sometools.sh list-installed
# List installed tools accessible from anywhere on your machine
$ ./sometool.sh list-bin
# Install a tool
$ ./sometools.sh install unicorn
# Using ID instead of tool name
$ ./sometools.sh install 4
# Install all tools of a Category
$ ./sometools.sh install-cat PrivEsc-Win
# Install All tools
$ ./sometools.sh install all
# Check update for all installed tools
# check-update-all command is the main reason why I made this
$ ./sometools.sh check-update-all
# Check for update
$ ./sometools.sh check-update PEAS
# Using ID instead of tool name
$ ./sometools.sh check-update 9
# Search for a tool on github
$ ./sometools.sh git-search LinEnum
# Search for a PoC in the PoC-in-GitHub tool
$ ./sometools.sh search-poc
# Show README.md of an installed tool
$ ./sometools.sh info unicorn
# Using ID instead of tool name
$ ./sometools.sh info 4
# Add a new tool
$ ./sometools.sh add-tool newtoolname PrivEsc-Lin
# Uninstall a tool
$ ./sometools.sh uninstall unicorn
# Using ID instead of tool name
$ ./sometools.sh uninstall 4
# Unistall all tools of a Category
$ ./sometools.sh uninstall-cat PrivEsc-Win
# Update some-tools
$ ./sometools.sh self-update
# Delete all installed tools, remove bin directory and delete our modification in .zshrc or .bashrc
$ ./sometools.sh complete-uninstall
Das bin-Verzeichnis wird beim Ausführen der Setup-Aktion erstellt. Dies wird der Verzeichnispfad sein, den wir zu unserem Shell-$PATH (your/install/dir/Some-Tools/bin) hinzufügen. In das bin-Verzeichnis werden wir Kopien (Symlinks) von Tools ablegen, die wir auf unserer Maschine überall ausführbar haben möchten. Zum Beispiel bei einem Tool wie unicorn.py möchtest du vielleicht unicorn von überall aus ausführen können.
Die Setup-Aktion wird dabei auch bin/PrivEsc-Lin und bin/PrivEsc-Win erstellen. In diesem Verzeichnis werden wir unsere Privilegieneskalations-Skripte aufbewahren. Wenn du also deine Tools verwenden möchtest, kannst du einen Python-HTTP-Server starten und die gewünschten Skripte schnell hochladen. Die Skripte in diesen Ordnern werden gleichzeitig mit der Aktualisierung des/der Tools über die check-update-Aktion aktualisiert.






