
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/sneakysecdoggo/wynis
SchwachstellenscannerKonfigurationsprüfung
GitHubsneakysecdoggo/wynis

Wynis

Windows-Sicherheit mit Best Practices auditieren

Repository anzeigen
1914787vor 2 JahrenVon Kitploit geprüft
Teilen

Wynis

Nur ein PowerShell-Skript zur Sicherheitsüberprüfung mit Best Practices für Windows-Umgebungen. Sie müssen lediglich das Skript ausführen. Es erstellt ein Verzeichnis mit dem Namen: AUDIT_CONF_%MACHINENAME_%DATE%
W1

Derzeit sind folgende Skripte verfügbar:

-WynisWIN2016DC-CISv1.0 : Überprüfung von DC 2016 mit CIS

-Wynis-AD : Überprüfung der Domänensicherheit mit STIG und anderen Sicherheits-Best-Practices (in Arbeit)

-WynisO365-CIS : Überprüfung von O365 mit CIS Best Practice (in Arbeit)

-WynisWIN10-CIS : Überprüfung von Win 10 mit CIS Best Practice

-WynisWIN11-CIS : Überprüfung von Win 11 mit CIS Best Practice

-WynisWIN2016-CIS : Überprüfung von Win 2016 mit CIS Best Practice

Voraussetzungen

Bevor Sie das Skript ausführen, müssen Sie entweder:

-`Set-ExecutionPolicy -ExecutionPolicy Bypass -Scope CurrentUser` vor der Ausführung des Skripts in Ihrer PowerShell-Konsole ausführen

- Wynis mit Ihrer PKI signieren https://devblogs.microsoft.com/scripting/hey-scripting-guy-how-can-i-sign-windows-powershell-scripts-with-an-enterprise-windows-pki-part-2-of-2/

Informationen

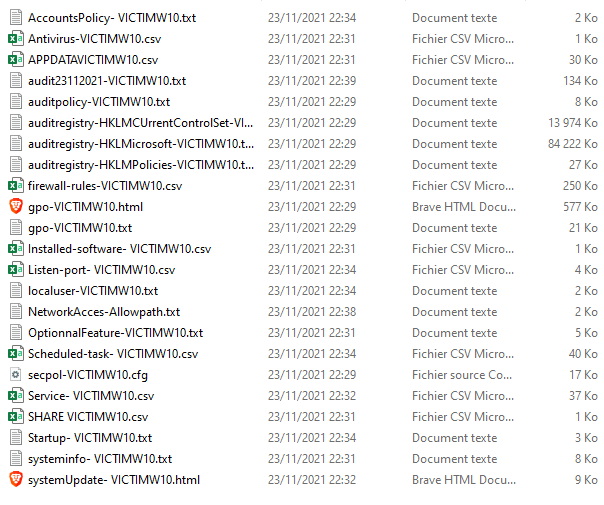
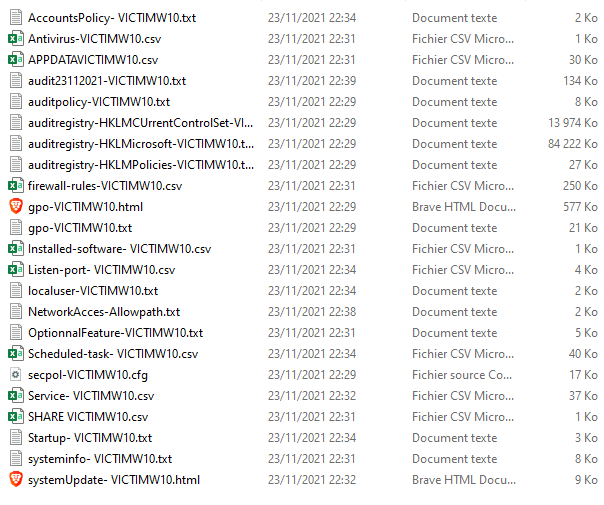
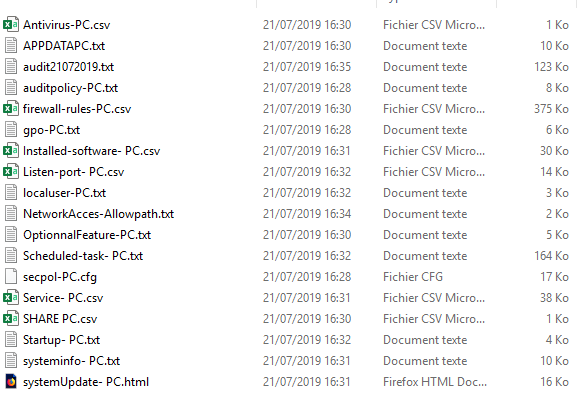
Das Ausgabeverzeichnis enthält die folgenden Dateien:
W2

-Antivirus-%COMPUTERNAME% : Liste der installierten Antivirensoftware

W3

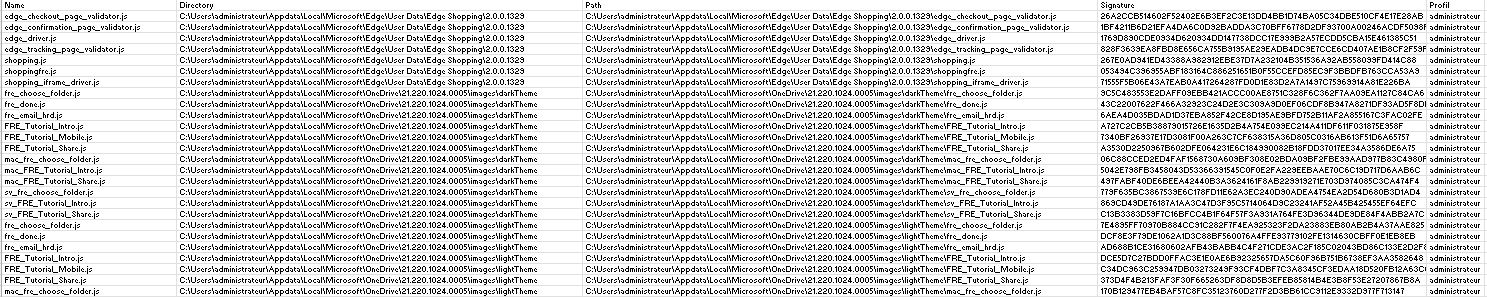
-APPDATA%COMPUTERNAME% : Liste aller ausführbaren Dateien im APPDATA-Verzeichnis W4
-Audit%DATE% : Liste der Ergebnisse aller CIS-Tests
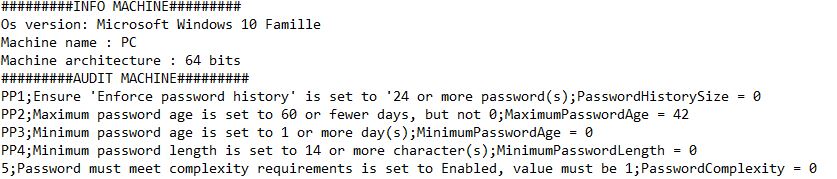
W4

-auditpolicy-%COMPUTERNAME% : Konfigurierte Überwachungsrichtlinie
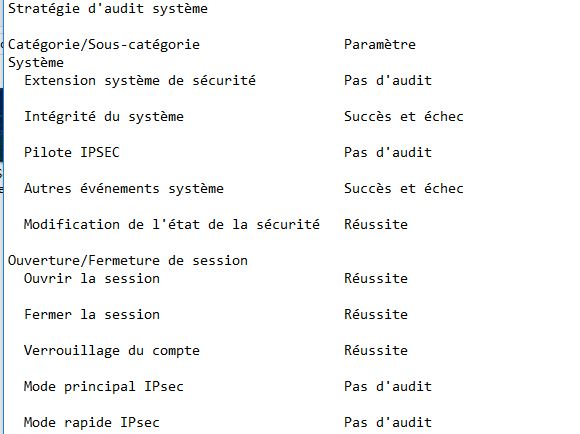
W5

-firewall-rules-%COMPUTERNAME% : Liste aller lokalen Windows-Firewallregeln
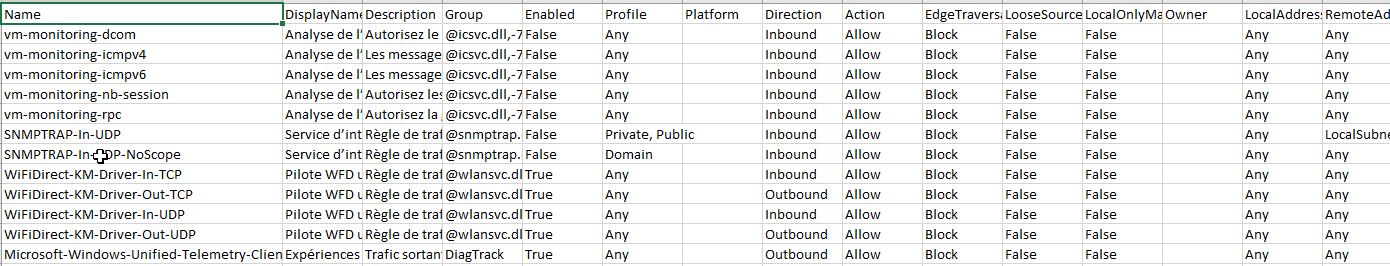
W6

-gpo-%COMPUTERNAME% : Gpresult für angewendete GPOs
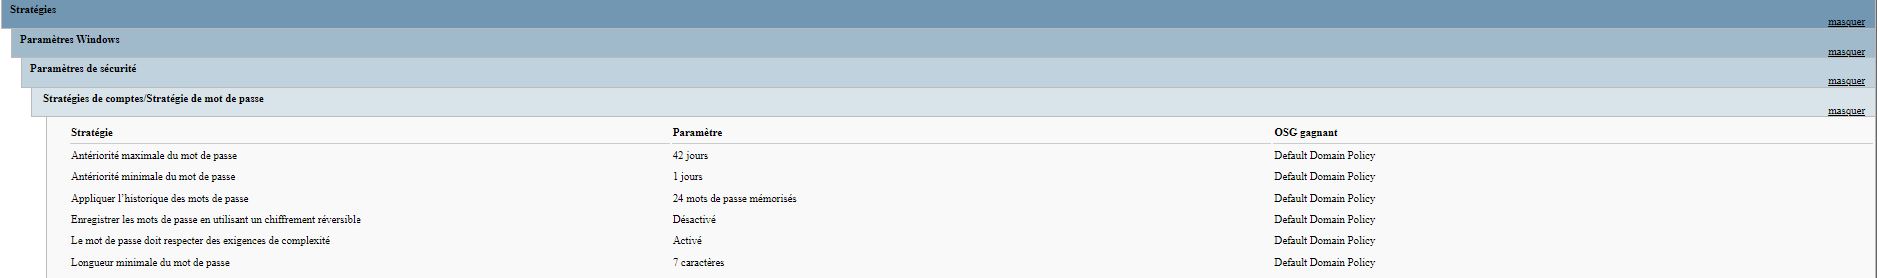
W10

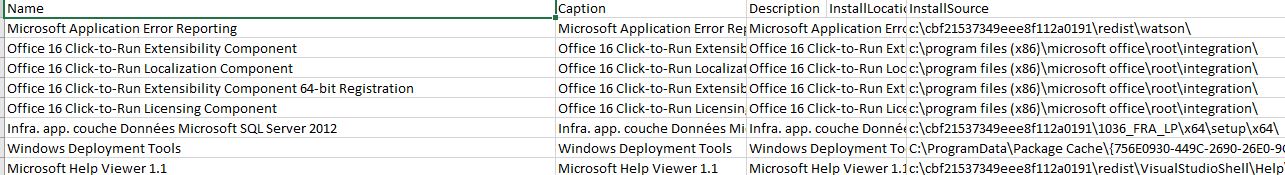
-Installed-Software-%COMPUTERNAME% : Liste der installierten Software
W6

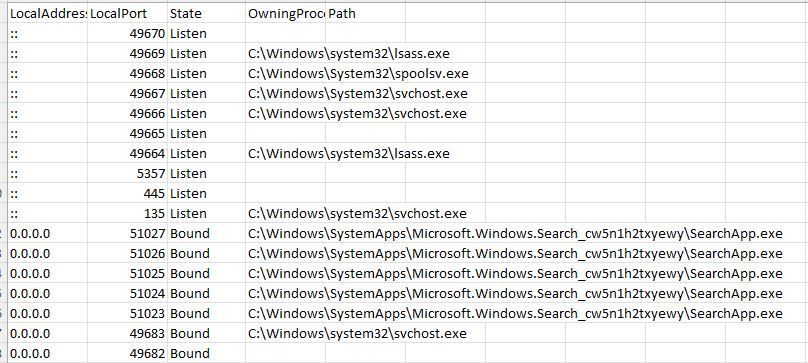
-Listen-port-%COMPUTERNAME% : netstat mit zugehöriger ausführbarer Datei W11 -localuser-%COMPUTERNAME% : Liste aller lokalen Benutzer
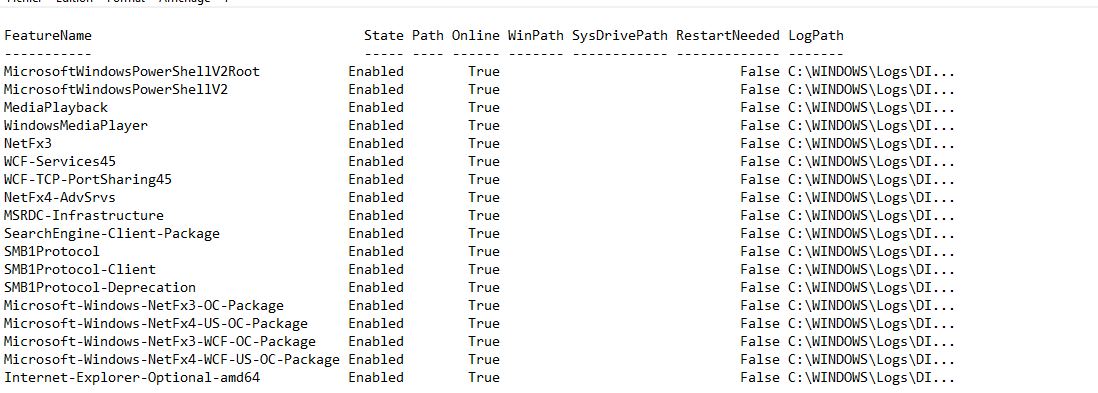
-OptionnalFeature-%COMPUTERNAME% : Liste aller aktivierten optionalen Features
W7

-Scheduled-task-%COMPUTERNAME% : Liste aller geplanten Aufgaben

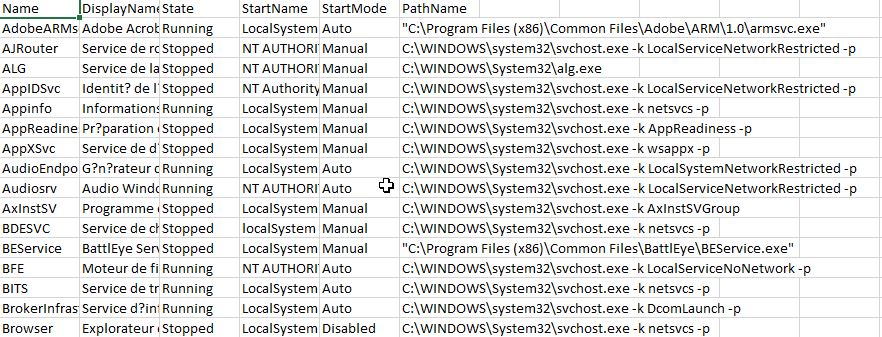
W8 -Service-%COMPUTERNAME% : Liste aller Dienste
W9

-Share-%COMPUTERNAME% : Liste aller Freigaben
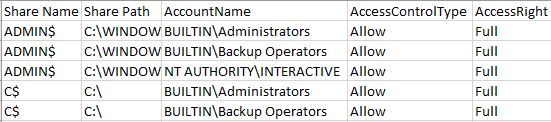
W10

-StartUp-%COMPUTERNAME% : Überprüft die Registry, um Start-up-ausführbare Dateien zu identifizieren

-System-%COMPUTERNAME% : systeminfo

-SystemUpdate : Überprüft WMI Quickfix, um installierte Updates zu identifizieren

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





