
 smaranchand/bucky
Bucky (Ein automatisches S3-Bucket-Erkennungstool)


Bucky entdeckt AWS S3 Buckets passiv, während du browst, und prüft sie auf Fehlkonfigurationen. Es besteht aus zwei Teilen: einem Browser-Addon und einer Backend-Engine.
Das Addon beobachtet die Anfragen, die eine Seite an *.amazonaws.com stellt, und scannt zusätzlich das Seiten-
Markup, sodass es Buckets findet, deren URLs nur innerhalb eines JavaScript-Bundles auftauchen oder erst
nach dem Laden eingefügt werden. Das ist der Sinn dahinter, dies in einem Browser statt mit einem Crawler zu tun:
Es sieht authentifizierte Seiten, Single-Page-App-Inhalte und mandantenspezifische Assets, die ein
externer Scanner nie erreicht.
Das Backend prüft jeden Bucket zuerst schreibgeschützt — existiert er, sind seine Inhalte öffentlich
auflistbar, sind Objekte öffentlich lesbar, spiegelt er beliebige CORS-Origins wider, und ist er
eine verwaiste Referenz, die übernommen werden könnte. Danach versucht es automatisch den Schreib-
Proof-of-Concept auf jedem existierenden Bucket und lädt bucky.txt als Nachweis hoch.
Der schreibgeschützte Durchlauf erfolgt zuerst, weil er die Region des Buckets ermittelt und feststellt, ob er echt ist — beides benötigt der Schreibtest — und weil er Befunde zu Buckets liefert, die Schreibvorgänge verweigern.
Automatisches Schreiben ist standardmäßig aktiviert. Bucky lädt eine Datei in Buckets hoch, die es beim Browsen entdeckt, was auch Hosts umfasst, die nicht im Geltungsbereich dessen liegen, was du gerade testest. Setze
BUCKY_AUTO_WRITE=falsein.env, um nur schreibgeschützt zu prüfen und Schreibvorgänge stattdessen manuell über das Dashboard auszulösen.
Checkout-Video: https://vimeo.com/444442588
git clone https://github.com/smaranchand/bucky.git
cd bucky
make install
Bearbeiten Sie .env mit Ihren AWS-Anmeldeinformationen und Authentifizierungseinstellungen:
AWS_ACCESS_KEY_ID=YOUR_AWS_KEY
AWS_SECRET_ACCESS_KEY=YOUR_SECRET
AWS_REGION=us-east-1
BUCKY_AUTH_USER=admin
BUCKY_AUTH_PASS=changeme
BUCKY_API_TOKEN=changeme
Datenbank initialisieren:
make reset
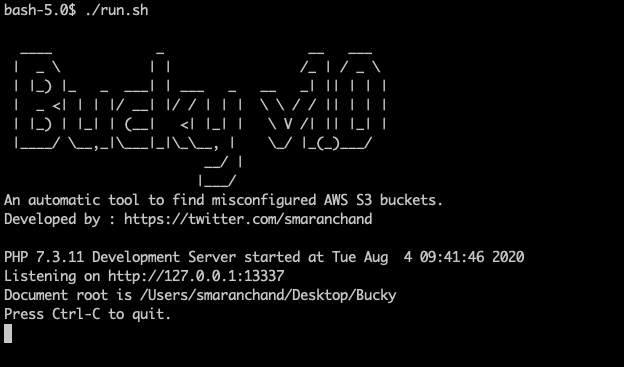
Starten Sie die Backend-Engine:
make serve
Das Dashboard läuft unter http://127.0.0.1:13337 (geschützt durch HTTP Basic Auth).
make service
Installiert einen launchd-Agent, der Bucky bei jeder Anmeldung startet und ihn neu startet, wenn er abstürzt. Er bindet nur an 127.0.0.1, sodass nichts außerhalb des Rechners ihn erreichen kann.
make service-status    # is it installed and responding?
make service-stop      # stop it (survives until next login)
make service-remove    # uninstall the agent entirely
Dies ist bewusst ein LaunchAgent und kein LaunchDaemon: Bucky liest .env aus dem
Repo und muss als du laufen, nicht als root. Das bedeutet, es startet bei der Anmeldung, nicht beim eigentlichen
Bootvorgang. Logs gehen nach logs/service.log.
Beachte, dass Bucky mit BUCKY_AUTO_WRITE=true läuft und kontinuierlich im Hintergrund
Uploads zu jedem Bucket versucht, den es entdeckt. Das ist das beabsichtigte
Verhalten, aber es lohnt sich, dies bewusst zu bedenken, bevor man es als Dienst installiert.
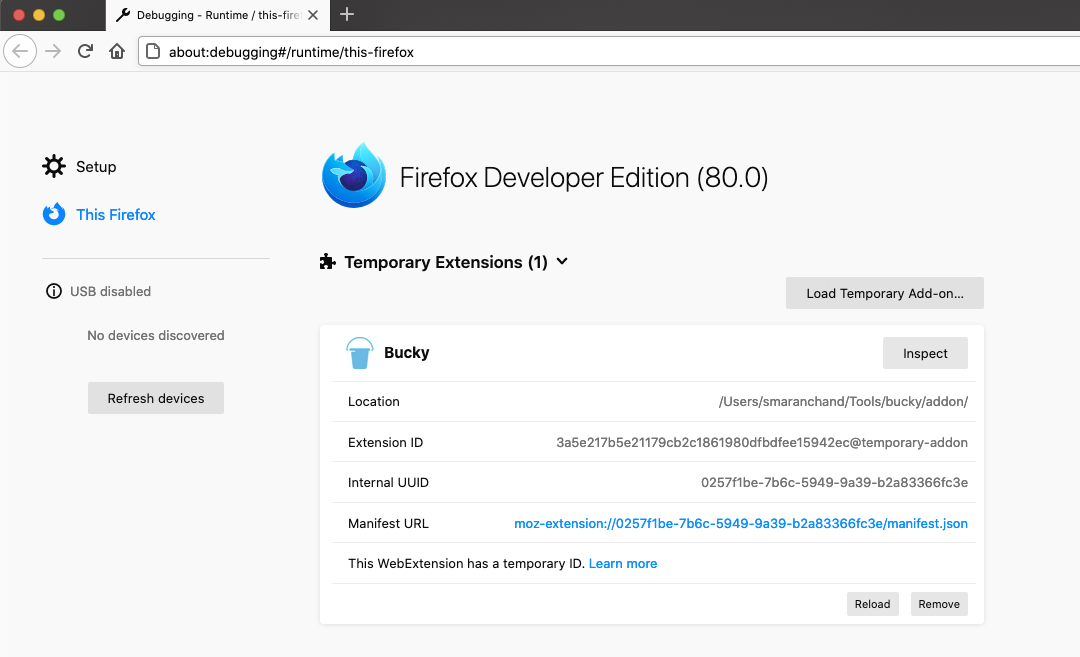
about:debuggingaddon/manifest.jsonBUCKY_API_TOKEN aus deiner .env einSchritt 4 ist erforderlich. Das Token wird im Erweiterungsspeicher gehalten und nicht im Quellcode des Addons, sodass es niemals eingecheckt wird; bis es gesetzt ist, sendet das Addon nichts und protokolliert eine Warnung in der Service-Worker-Konsole.
Die Symbolleisten-Schaltfläche zeigt zudem auf einen Blick, welches Backend konfiguriert ist und ob das Addon es tatsächlich erreichen kann.
Durchstöbere Websites — Bucky entdeckt S3-Buckets automatisch und die Ergebnisse erscheinen im Dashboard.
Der Endpunkt ist in den Einstellungen editierbar, sodass das Backend nicht lokal sein muss. Setze
Backend endpoint auf die /process-URL deines Servers, zum Beispiel
https://bucky.example.com/process, und speichere.
Das Speichern eines Hosts außerhalb von localhost löst eine Browser-Berechtigungsabfrage aus. Diese Abfrage ist
zu erwarten und muss akzeptiert werden — das Addon wird nur mit Berechtigung für
127.0.0.1 und localhost ausgeliefert und fordert jede andere Host-Berechtigung in dem Moment an, in dem du speicherst. Wenn
du ablehnst, werden die Einstellungen nicht gespeichert, da das Addon den Host ohnehin nicht erreichen könnte.
Verwende HTTPS für ein Remote-Backend. Jede Anfrage trägt dein API-Token und den Namen
jedes S3-Buckets, der während deines Surfens entdeckt wurde, was ein laufendes Protokoll deines Surfens darstellt.
Über unverschlüsseltes HTTP kann jeder im Netzwerkpfad dies lesen oder verändern; die Einstellungsseite
warnt, wenn der Endpunkt remote und unverschlüsselt ist. Gib der Bereitstellung außerdem ein starkes
BUCKY_AUTH_PASS und BUCKY_API_TOKEN, da eine Cloud-Instanz für jeden erreichbar ist,
der sie findet.
Besuche http://127.0.0.1:13337/check, um einen Bucket-Namen manuell zu testen.
| Pfad | Beschreibung |
|---|---|
/ | Splashscreen |
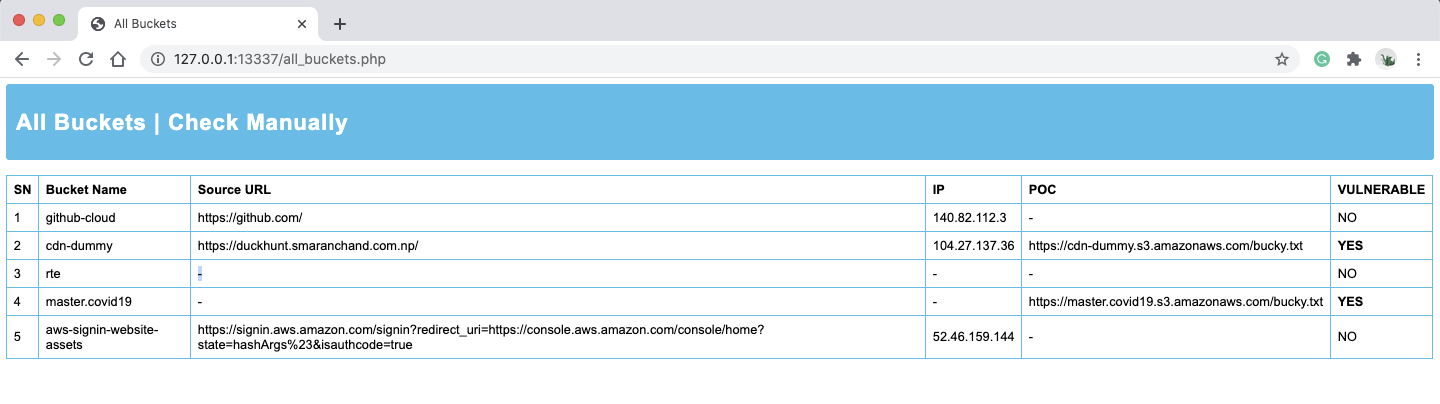
/buckets | Dashboard — alle entdeckten Buckets und ihre Befunde |
/check | Formular für manuelle Bucket-Prüfung |
/process | Read-only-Probe-Endpunkt (POST). Wird vom Addon und dem manuellen Formular verwendet |
/write-poc | Schreibtests für einen Bucket auf Anfrage erneut ausführen (POST). Nur Browser-Session + CSRF-Token |
| Befund | Bedeutung |
|---|---|
LIST | Bucket-Inhalte sind für jeden aufzählbar |
READ | Objekte sind ohne Anmeldedaten abrufbar |
CORS | Der Bucket spiegelt einen beliebigen Origin wider oder erlaubt * |
WRITE | Der Schreibtest hat bucky.txt hochgeladen. Läuft automatisch, es sei denn BUCKY_AUTO_WRITE=false |
TAKEOVER | Von einer Live-Seite referenziert, aber der Bucket existiert nicht |
Ein Badge mit ? bedeutet, dass die Prüfung keine Antwort ermitteln konnte — eine Anfrage ist fehlgeschlagen oder eine
Vorbedingung wurde nie erfüllt. Das unterscheidet sich bewusst von einem negativen Ergebnis: Ein
Scanner, der eine nicht ausgeführte Prüfung als „sauber" anzeigt, beansprucht eine Abdeckung, die er nicht hat.
Bucky meldet Buckets, die zu welchen Websites auch immer gehören, die du durchstöberst, was auch Hosts umfassen wird, die nicht im Umfang dessen liegen, was du testest. Die Read-only-Probe stellt nur Anfragen, die ein gewöhnlicher Browser beim Laden der Seite hätte stellen können.
Der Schreibtest tut das nicht — er lädt eine Datei in den Bucket von jemand anderem hoch, und standardmäßig
läuft er automatisch bei jedem gefundenen Bucket. Entscheide bewusst, ob das für dein Surfverhalten
angemessen ist, und setze BUCKY_AUTO_WRITE=false, wenn nicht.
Bucky ausführen
Addon laden
Dashboard
Alle Buckets
Manuelle Prüfung






