
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-43129 — Verwundbarkeit im Learning Management System (LMS) von D2L Brightspace | Kitploit

Tools/GitHubGitHub/skotizo/cve-2021-43129
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPapers & ForschungLernen & Bildung
GitHubskotizo/cve-2021-43129

CVE-2021-43129

Verwundbarkeit im Learning Management System (LMS) von D2L Brightspace

Repository anzeigen
225vor 4 JahrenNoch nicht geprüft
Webseite
Teilen

CVE-2021-43129

Schwachstelle im Learning Management System (LMS) von D2L Brightspace

Schwachstellentyp:

CWE-668: Exposure of Resource to Wrong Sphere

Anbieter des Produkts:

Desire2Learn/D2L

Betroffene Produktcodebasis:

Learning Management System (LMS) von D2L Brightspace

Getestete Version: 20.21.7

D2L kündigte an, dass die Einstellung „Disable Right Click“ im August 2022 eingestellt wird.

Betroffene Komponente:

Die Einstellung „Disable Right Click“ im Quiz-Modul

Angriffsart:

Remote

Auswirkung – Privilegienausweitung:

True

Angriffsvektoren:

Der entfernte Quiz-Teilnehmer kann „&ispriv=&drc=1“ aus der Quiz-URL entfernen, die Seite neu laden und erhält so volle Berechtigung, Text zu markieren, per Tastaturbefehlen zu kopieren und einzufügen sowie die Testdaten per Tastaturbefehlen zu drucken.

Methodik und Beschreibung

Während der Teilnahme an Quizzen mit aktivierter Einstellung „Disable right click“ stellte ich fest, dass diese durch das Entfernen von Daten aus der GET-Anfrage deaktiviert werden kann. Die Einstellung „Disable Right Click“ dient dazu, Benutzer daran zu hindern, die Berechtigung zu haben, Text zu markieren, per Tastaturbefehlen zu kopieren und einzufügen sowie die Testdaten per Tastaturbefehlen zu drucken. Ein Exploit kann die Einstellung „Disable Right Click“ für einen entfernten Benutzer, der das Quiz ablegt, vollständig entfernen.

Proof of Concept

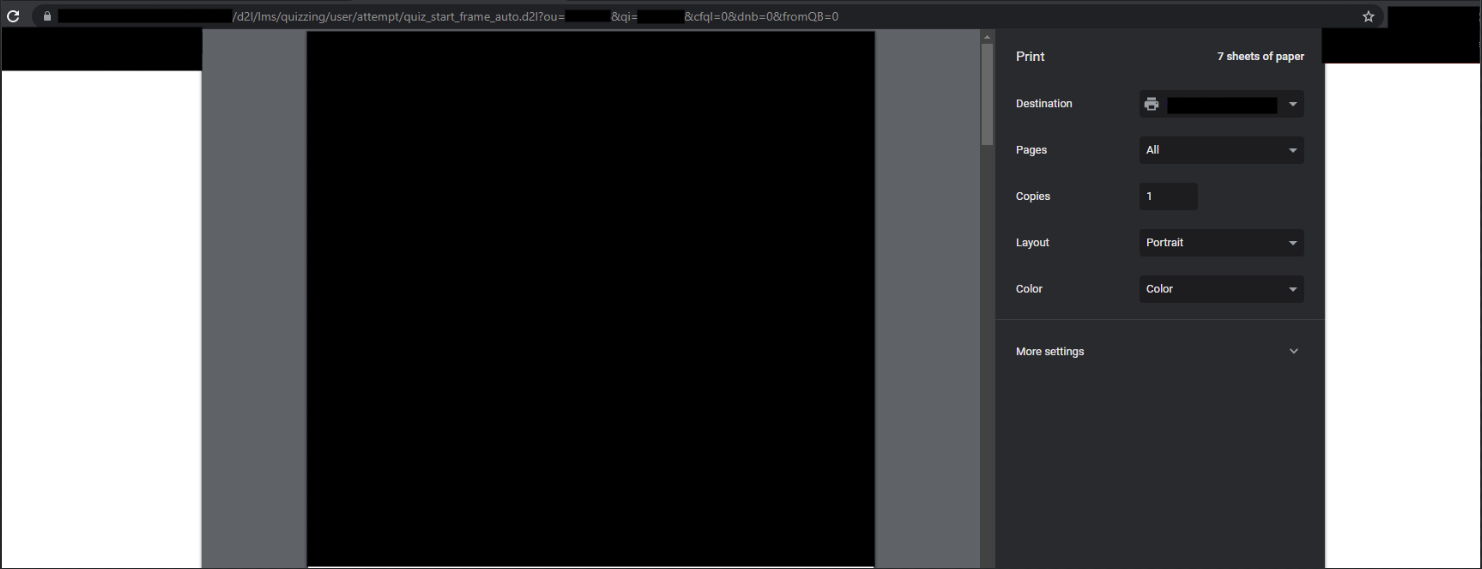
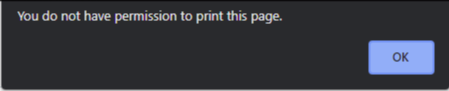
Nach dem Start eines Quiz mit aktivierter Einstellung „Disable right click“ enthält die Suchleiste des Benutzers diese hervorgehobenen Daten. 1 Die Einstellung „Disable right click“ des Quiz funktioniert in ihrem aktuellen Zustand wie vorgesehen. Die Verwendung von STRG+P führt zu dieser Popup-Meldung.

2

Wenn der Quiz-Teilnehmer „&ispriv=&drc=1“ entfernt und die Seite neu lädt, hat der Benutzer nun die Berechtigung, Text zu markieren, per Tastaturbefehlen zu kopieren und einzufügen sowie die Testdaten per Tastaturbefehlen zu drucken. 3
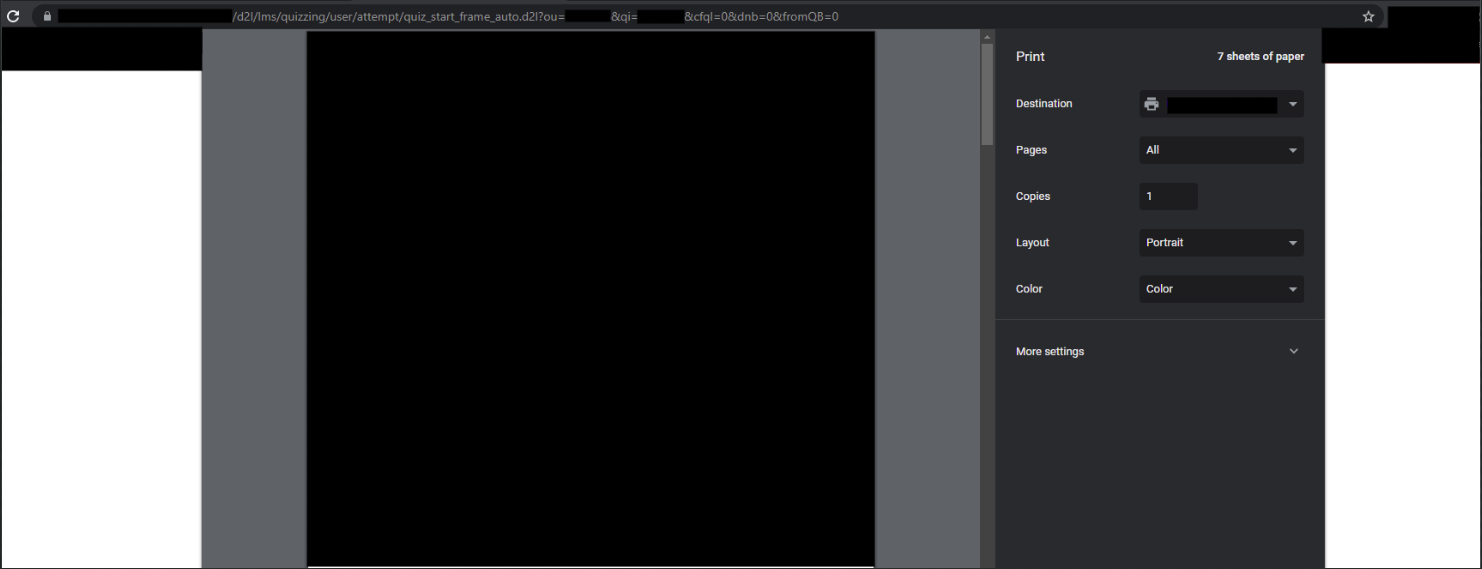
Die Daten der ou- und qi-Elemente der GET-Anfrage wurden entfernt, da sie personenbezogene Daten darstellen und die Schwachstelle nicht beeinflussen. Ich habe diese Schwachstelle privat offengelegt und Zeit für die Behebung eingeräumt, um die Integrität der LMS-Anwendung von D2L zu stärken.


Vereinfachter POC

Die Anfrage zum Laden des Quiz mit aktivierter Funktion „Disable Right click“.

https://domain.com/d2l/lms/quizzing/user/attempt/quiz_start_frame_auto.d2l?ou=123456&isprv=&drc=1&qi=123456&cfql=0&dnb=0&fromQB=0

Die Anfrage zum Laden des Quiz und Deaktivieren der Einstellung „Disable Right click“.

https://domain.com/d2l/lms/quizzing/user/attempt/quiz_start_frame_auto.d2l?ou=123456&qi=123456&cfql=0&dnb=0&fromQB=0

Zeitplan

  • Erstmeldung an D2L – 08.10.2021

  • D2L bestätigte die Schwachstelle – 08.11.2021

  • Zahlung für die Offenlegung der Schwachstelle erhalten – 09.10.2021

  • CVE-ID-Anfrage – 27.10.2021

  • D2L kündigte die Einstellung von „Disable Right click“ im August 2022 an – 15.02.2022

  • CVE-2021-43129 zugewiesen – 30.03.2022

  • Öffentliche Offenlegung – 15.04.2022

  • CVE-Beschreibung aktualisiert – 19.04.2022

  • Anfrage zur Änderung der Beschreibung von CVE-2021-43129 basierend auf dem Vorschlag von D2L gestellt – 20.04.2022

  • NIST aktualisierte die Webseite mit CWE und CWSS

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





