
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CorsMe — Cross Origin Resource Sharing Fehlkonfigurations-Scanner | Kitploit

Tools/GitHubGitHub/shivangx01b/corsme
SchwachstellenscannerWebsicherheitPenetrationstestsFehlkonfiguration
GitHubshivangx01b/corsme

CorsMe

Cross Origin Resource Sharing Fehlkonfigurations-Scanner

Repository anzeigen
1702649vor 6 JahrenVon Kitploit geprüft
Teilen


Was ist CorsMe ?

Ein CORS-Fehlkonfigurations-Scanner-Tool basierend auf Golang, entwickelt mit Fokus auf Geschwindigkeit und Präzision!

Fehlkonfigurationstypen, die dieser Scanner überprüfen kann

  • Reflect-Origin-Prüfungen
  • Präfix-Match
  • Suffix-Match
  • Nicht-escaped Punkte
  • Null
  • Drittanbieter (z.B. github.io, repl.it usw.)
    • Entnommen aus Chenjjs GitHub-Repo
  • Sonderzeichen (z.B. "}", "(", usw.)
    • Mehr dazu unter Advanced CORS Exploitation Techniques

Installation

$ go get -u -v github.com/shivangx01b/CorsMe

Verwendung

Einzelne URL

echo "https://example.com" | ./CorsMe 

Mehrere URLs

cat http_https.txt | ./CorsMe -t 70

Wildcard erlauben ... Wenn Access-Control-Allow-Origin * ist, wird es ausgegeben

cat http_https.txt | ./CorsMe -t 70 -wildcard

Header hinzufügen falls erforderlich

cat http_https.txt | ./CorsMe -t 70 -wildcard -header "Cookie: Session=12cbcx...."

Ausgabe in Datei speichern

cat http_https.txt | ./CorsMe -t 70 -output audit.logs

Weitere Methode hinzufügen falls erforderlich

cat http_https.txt | ./CorsMe -t 70 -wildcard -header "Cookie: Session=12cbcx...." -method "POST"

Tipp

subfinder -d hackerone.com -nW -silent | ./httprobe -c 70 -p 80,443,8080,8081,8089 | tee http_https.txt
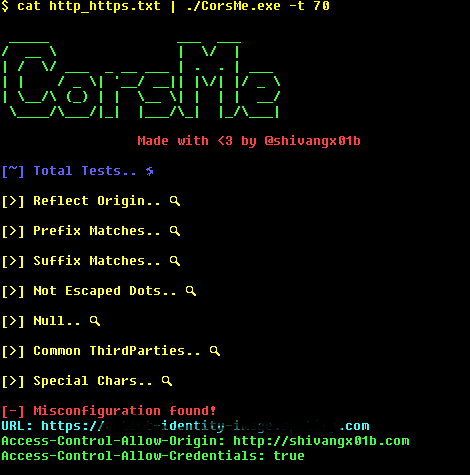
cat http_https.txt | ./CorsMe -t 70


Screenshot

1414

Hinweis:

  • Der Scanner speichert die Fehlerergebnisse in "error_requests.txt"... Diese Datei enthält Hosts, die nicht abgefragt werden konnten.

Ideen für die Erstellung dieses Tools stammen von :

CORScanner

Corsy

cors-blimey

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





