
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/secsys-fdu/cve-2025-51867
AufklärungSchwachstellenanalyseWebanwendungs-ExploitationAPI-SicherheitstestsInformationsbeschaffungPenetrationstests
GitHubsecsys-fdu/cve-2025-51867

CVE-2025-51867

Demonstriert eine Unsichere Direkte Objektreferenz (IDOR)-Schwachstelle in der Chat-API von Deepfiction AI, die es Angreifern ermöglicht, Credits anderer Benutzer zu verbrauchen und Rollenkonfigurationen preiszugeben.

Repository anzeigen
82vor 1 JahrNoch nicht geprüft
Teilen

CVE-2025-51867

Beschreibung der Schwachstelle

Deepfiction AI ist ein KI-Unterhaltungsunternehmen mit der Mission, personalisiertes Geschichtenerzählen zu revolutionieren. Deepfiction AI stellt eine Webanwendung bereit, um Geschichten durch Chatten mit einem LLM zu erstellen. Diese ist in ihrer Chat-Komponente anfällig für Insecure Direct Object Reference (IDOR). Ein Angreifer kann diese IDOR ausnutzen, um mit dem LLM auf Kosten der Credits anderer Benutzer zu chatten.

Angriffsvektoren

Der API-Endpunkt https://www.deepfiction.ai/api/story/create-story-part wird verwendet, um Unterhaltungen zu starten oder fortzusetzen. Tests zeigen, dass diese API für die Zugriffskontrolle ausschließlich auf die Felder treatment_id und user_id im Request-Body vertraut.

Es wurde beobachtet, dass die Felder id und author_id in öffentlich zugänglichen Unterhaltungen offengelegt werden, die auf der Webseite https://www.deepfiction.ai/browse/stories aufgelistet sind. Diese offengelegten Felder entsprechen direkt den Parametern treatment_id (zugeordnet zu id) und user_id (zugeordnet zu author_id), die von der create-story-part-API erwartet werden.

Infolgedessen kann ein Angreifer die durchgesickerten id- (als treatment_id) und author_id-Werte (als user_id) in Anfragen an diese API einsetzen. Dies ermöglicht es ihm, mit dem Large Language Model (LLM) zu interagieren, indem er die Credits anderer Benutzer verbraucht. Die Abbildungen zeigen den Proof of Concept (POC) dieser Schwachstelle.

Abbildung 1 IDOR

Abbildung 2 ID-Leak

Darüber hinaus kann die Analyse des Netzwerkverkehrs (z. B. durch Paketmitschnitt) die spezifischen Rollenkonfigurationen (Charaktereinstellungen) für jeden Charakter offenlegen. Diese Konfigurationen sind vergleichbar mit Systemprompts und stellen wichtige Systemressourcen des LLM-Chatbots dar. Diese Offenlegung stellt ebenfalls eine Form der Offenlegung sensibler Daten dar, da sie proprietäre Prompt-Engineering-Details oder Charakterdefinitionen preisgeben kann.
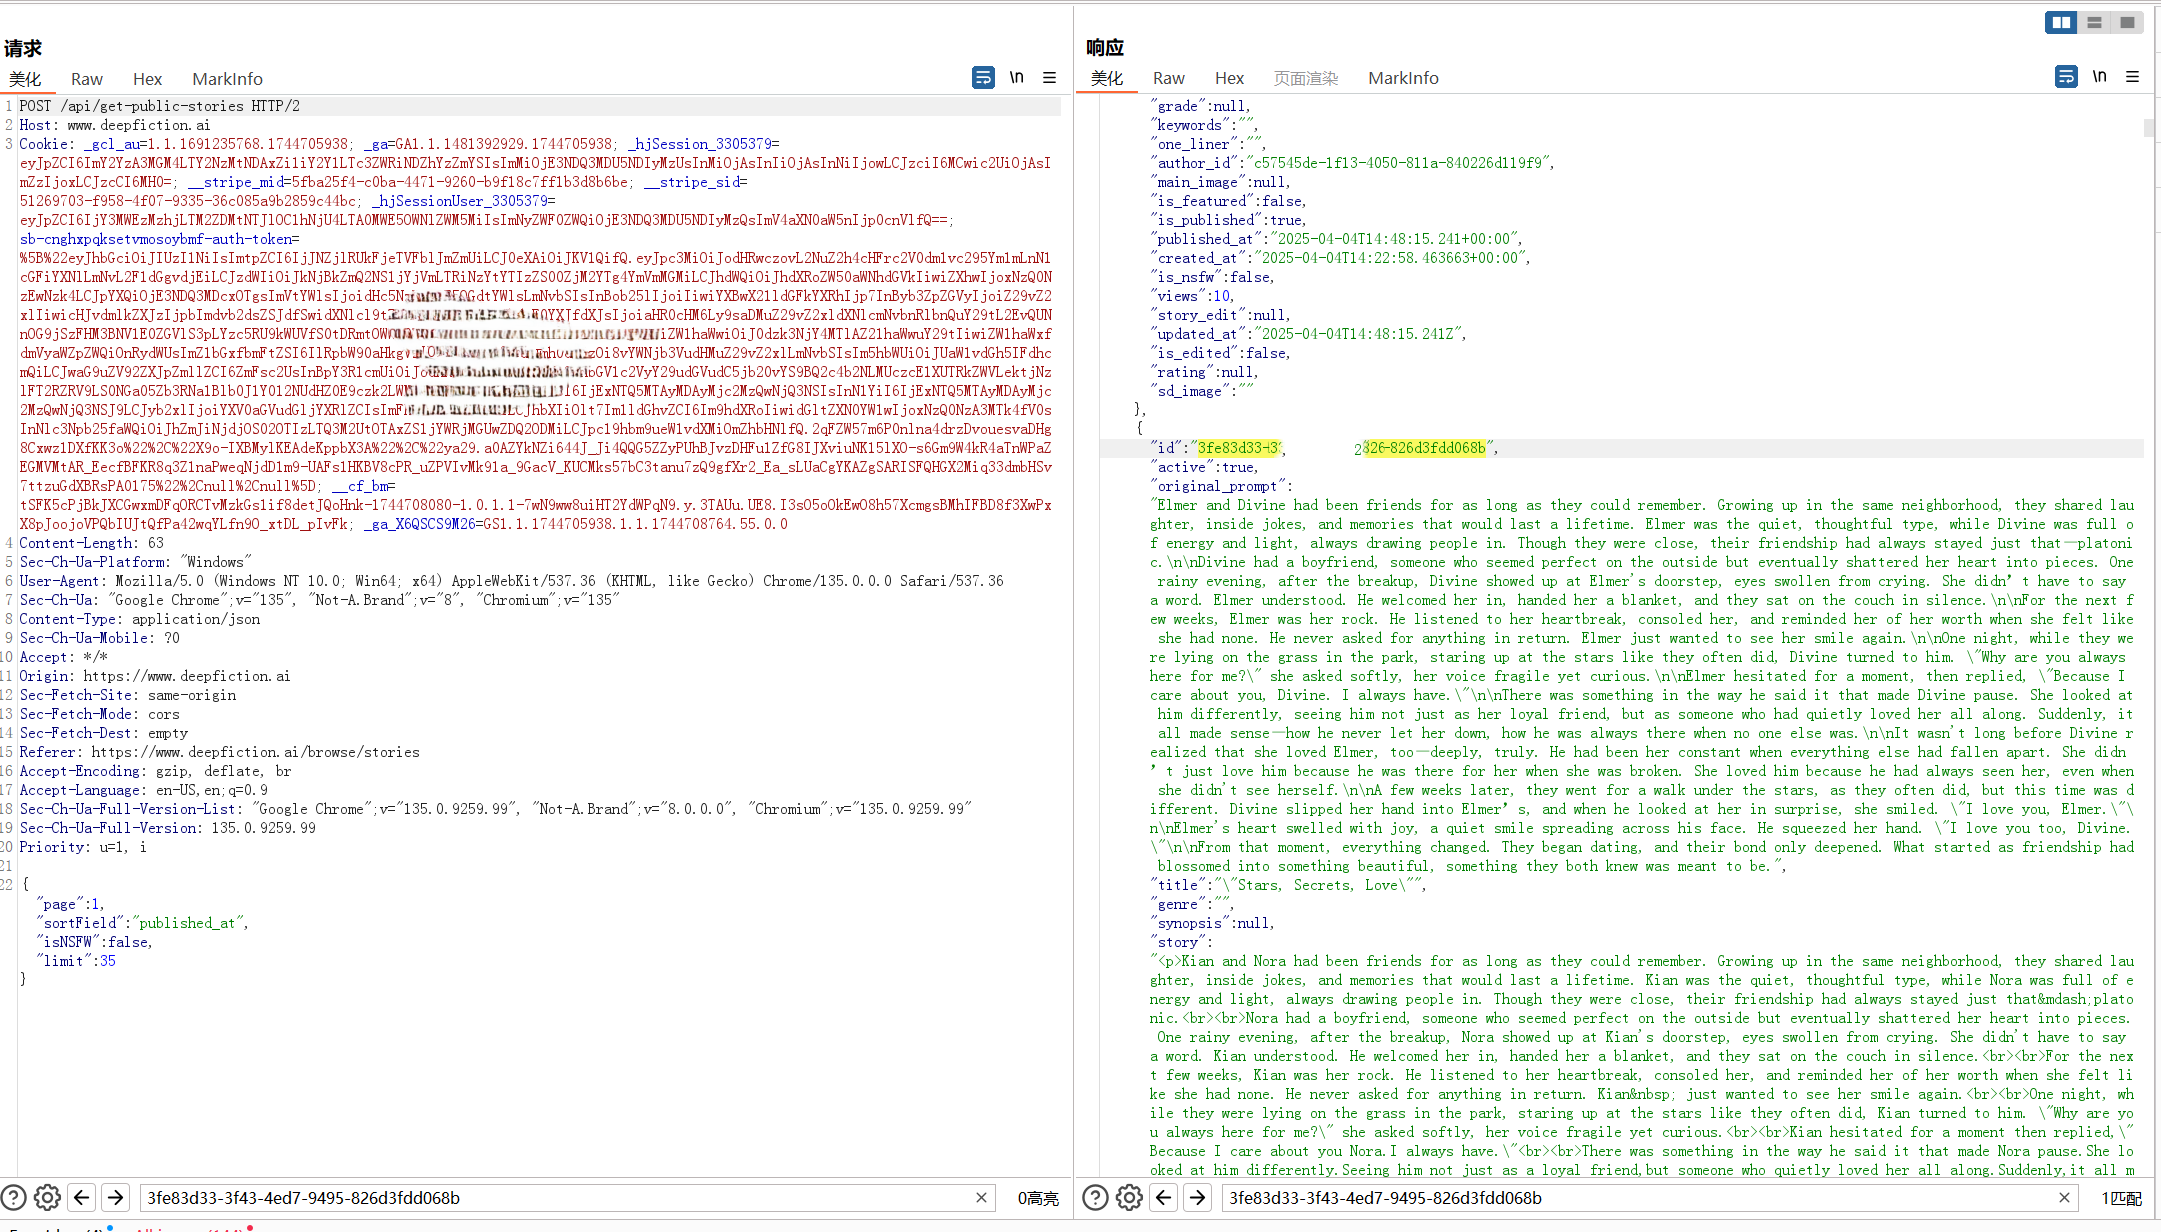
Abbildung 3 Offenlegung der Rollenkonfiguration

Betroffene Benutzer

Diese Schwachstelle kann sich auf jeden Benutzer von https://www.deepfiction.ai auswirken. Die Chat-Credits des Benutzers können mithilfe der durchgesickerten treatment_id und user_id missbraucht werden.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




