
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/sebastian-mora/aws-loot
InformationsbeschaffungPenetrationstestsCloud-SicherheitSecret-Erkennung
GitHubsebastian-mora/aws-loot

AWS-Loot

Durchsucht AWS-Umgebungen nach Geheimnissen, indem es EC2-Benutzerdaten, Lambda-Umgebungsvariablen und Quellcode sowie CodeBuild-Instanzen auf hochentropische Zeichenfolgen scannt.

Repository anzeigen
6525124vor 6 JahrenVon Kitploit geprüft
Teilen

AWS_Loot

Durchsucht eine AWS-Umgebung nach Geheimnissen, indem es Umgebungsvariablen und Quellcode auflistet. Dieses Tool ermöglicht eine schnelle Durchsuchung großer Mengen von AWS-Instanzen und -Diensten.
Installation

pip install -r requirements.txt

Für die Authentifizierung gegenüber der Zielumgebung ist eine AWS-Anmeldedatei (.aws/credentials) erforderlich.

  • Zugriffsschlüssel
  • Geheimer Zugriffsschlüssel

Funktionsweise

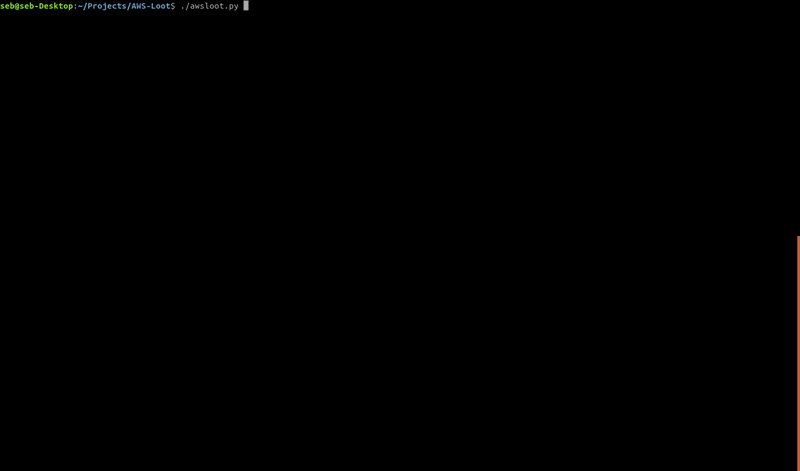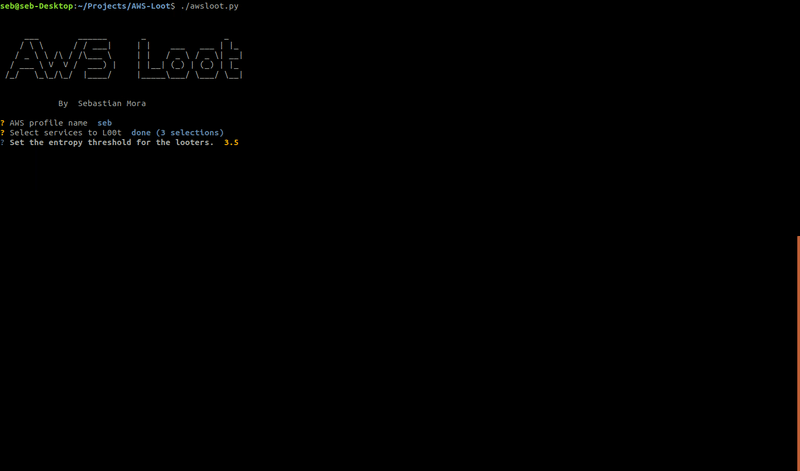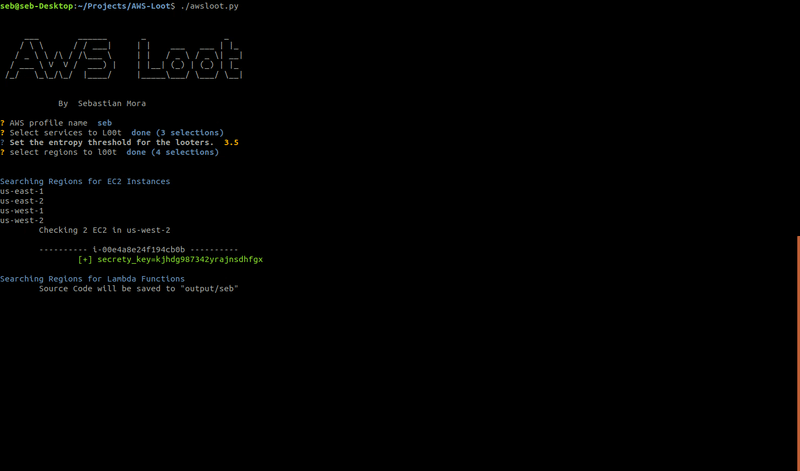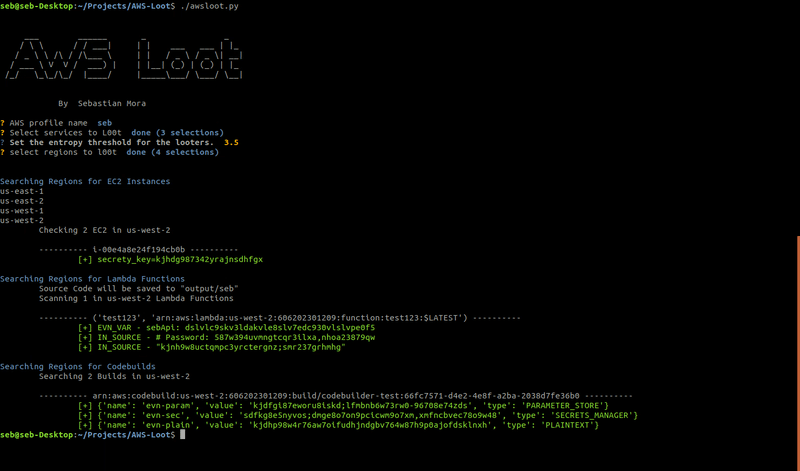
Awsloot arbeitet, indem es EC2-, Lambda- und CodeBuilder-Instanzen durchgeht und nach Zeichenfolgen mit hoher Entropie sucht. Der EC2-Looter fragt alle verfügbaren Instanz-IDs in allen Regionen ab und fordert die USERDATA der Instanzen an, in der Entwickler oft Geheimnisse hinterlassen. Der Lambda-Looter arbeitet ebenfalls regionsübergreifend. Der Lambada looter kann alle verfügbaren Versionen einer gefundenen Funktion durchsuchen. Er beginnt mit der Suche in den Umgebungsvariablen der Funktion, lädt dann den Quellcode herunter und scannt diesen nach Geheimnissen. Der CodeBuilder-Looter sucht nach Build-Instanzen und durchsucht diese Builds nach Umgebungsvariablen, die möglicherweise Geheimnisse enthalten.

Verwendung

Python3 awsloot.py 

Nächste Funktionen

  • Benutzern erlauben, eine zu durchsuchende ARN anzugeben
  • Looter für zusätzliche Dienste
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






