
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cve-2013-3900-winverifytrust-mitigation — PowerShell-Behebung für CVE-2013-3900 (WinVerifyTrust) / Tenable Plugin 166555 mittels EnableCertPaddingCheck. | Kitploit
Tools/GitHubGitHub/sdimitri05/cve-2013-3900-winverifytrust-mitigation
SchwachstellenanalyseScripting & AutomatisierungKonfigurationsprüfungIncident Response
GitHubsdimitri05/cve-2013-3900-winverifytrust-mitigation

cve-2013-3900-winverifytrust-mitigation

PowerShell-Behebung für CVE-2013-3900 (WinVerifyTrust) / Tenable Plugin 166555 mittels EnableCertPaddingCheck.

Repository anzeigen
31vor 9 MonatenNoch nicht geprüft
Teilen

CVE-2013-3900 Minderung (WinVerifyTrust / EnableCertPaddingCheck)

Dieses Repository enthält ein PowerShell-Skript zur Behebung und Überprüfung, das den Tenable/Nessus-Fund adressiert:

  • Plugin ID: 166555
  • Name: WinVerifyTrust-Signaturüberprüfung CVE-2013-3900 Minderung (EnableCertPaddingCheck)

Das Skript erzwingt die WinVerifyTrust-Zertifikat-Padding-Überprüfung durch Setzen von:

  • EnableCertPaddingCheck (DWORD) = 1

Auf 64-Bit-Systemen verlangen Scanner, dass der Wert sowohl im nativen Registrierungspfad als auch im Wow6432Node (32-Bit-Ansicht) Registrierungspfad gesetzt ist.


Warum dies wichtig ist

CVE-2013-3900 bezieht sich darauf, wie Windows Authenticode-Signaturen mittels WinVerifyTrust überprüft.
Wenn die Zertifikat-Padding-Überprüfungen nicht erzwungen werden, können bestimmte manipulierte Signaturen in unsicheren Szenarien als gültig behandelt werden, und Schwachstellenscanner markieren den Host als nicht konform.
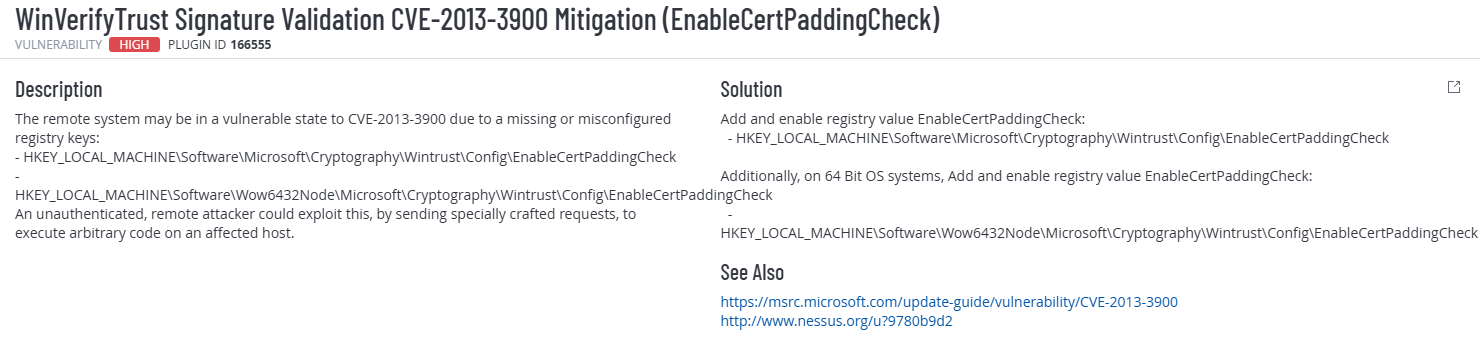
Tenable Plugin-Details

Plugin-Details


Umgebung

  • Ziel: Windows 11 VM (x64)
  • PowerShell Version: 5.1
  • Scantyp: Tenable / Nessus
  • Erforderliche Berechtigungen: Administrator

Was das Skript tut

✅ Stellt sicher, dass es als Administrator ausgeführt wird
✅ Erkennt, ob das Betriebssystem 64-Bit ist
✅ Stellt sicher, dass erforderliche Registrierungsschlüssel vorhanden sind
✅ Setzt EnableCertPaddingCheck auf:

  • 1, wenn $secureEnvironment = $true (sicher / empfohlen)
  • 0, wenn $secureEnvironment = $false (unsicher / Labor/Tests)

✅ Gibt eine klare Vorher/Nachher-Tabelle und das Compliance-Ergebnis aus

Skript-Pfad:

scripts/Set-WinVerifyTrustCertPadding.ps1


Verwendete Registrierungspfade

Das Skript wendet die Einstellung an auf:

  • HKLM:\Software\Microsoft\Cryptography\Wintrust\Config
  • HKLM:\Software\Wow6432Node\Microsoft\Cryptography\Wintrust\Config (64-Bit-Betriebssystem)

Erzwungener Wert:

  • EnableCertPaddingCheck (DWORD)

Verwendung

  1. Öffnen Sie PowerShell als Administrator
  2. (Optional) Bearbeiten Sie den Umschalter im Skript:
    • $secureEnvironment = $true → Minderung erzwingen (empfohlen)
    • $secureEnvironment = $false → Minderung deaktivieren (nur Labor/Tests)
  3. Ausführen:
.\scripts\Set-WinVerifyTrustCertPadding.ps1

Technische Validierung

Das Skript überprüft die Konfiguration durch:

  • Lesen beider Registrierungspfade
  • Vergleichen des aktuellen Werts mit dem gewünschten Wert
  • Ausgeben einer Compliance-Tabelle (Vorher → Nachher)
  • Rückgabe des Exit-Codes 0 bei Erfolg

Nachweise (Vorher vs. Nachher)

Vor der Minderung (Scan 5)

Hoher Schweregrad-Fund vorhanden (Plugin 166555 – CVE-2013-3900).
Gesamtfunde: 5
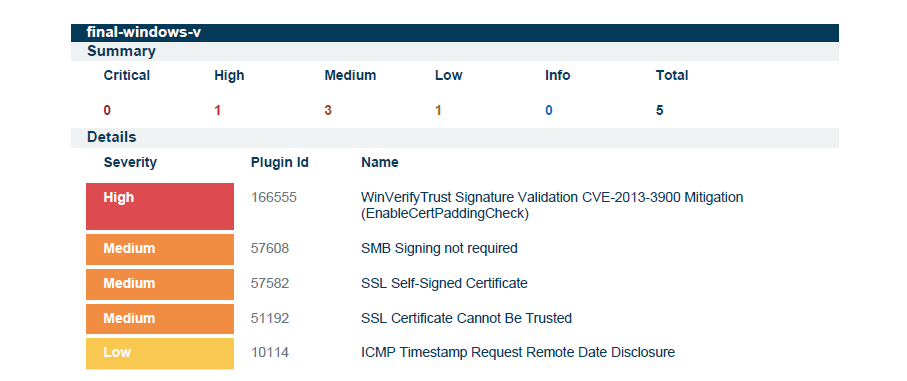
Vor dem Scan


Nach der Minderung (Scan 6)

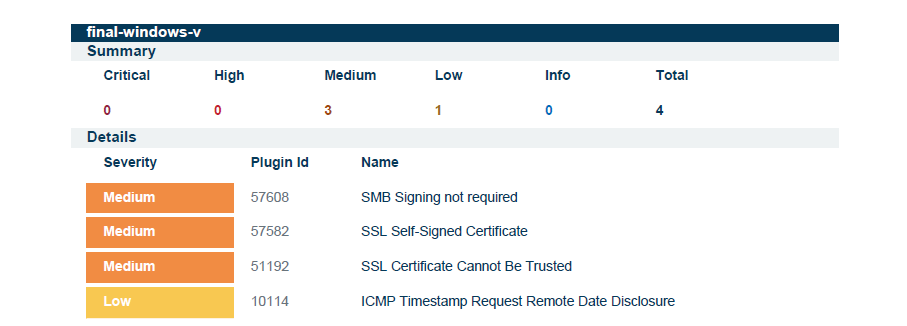
Hoher Schweregrad-Fund entfernt.
Gesamtfunde reduziert: 5 → 4
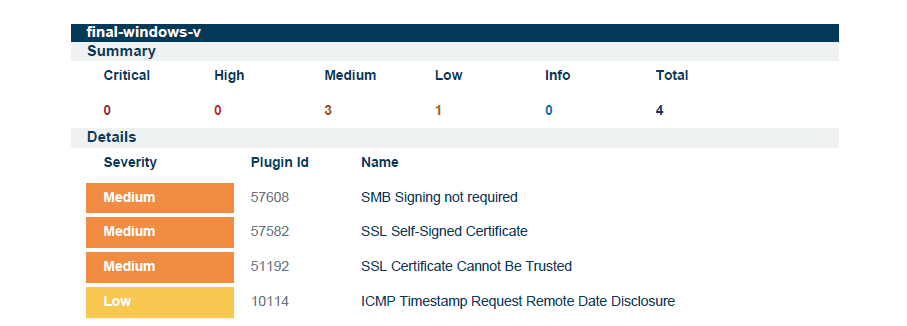
Nach dem Scan


Ergebnis

  • Hohen Schweregrad-Fund CVE-2013-3900 entfernt
  • Gesamtzahl der Schwachstellen reduziert
  • Automatisierte Minderung mit Überprüfungslogik
  • Vollständig kompatibel mit Windows PowerShell 5.1

Hinweise

  • Ein Neustart ist in der Regel nicht erforderlich.
  • Wenn der Scanner den Fund weiterhin meldet, stellen Sie sicher, dass ein authentifizierter Scan verwendet wird, und scannen Sie nach einem Neustart erneut.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






