
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
BruteSploit — BruteSploit ist eine Sammlung von Methoden zur automatisierten Generierung, zum Bruteforce und zur Manipulation von Wortlisten mit interaktiver Shell. Das kann während eines Penetrationstests zur Enumeration und vielleicht auch in CTFs zur Manipulation, Kombination, Transformation und Permutation von Wörtern oder Dateitexten verwendet werden :p | Kitploit
Tools/GitHubGitHub/screetsec/brutesploit
Passwort-CrackingPasswortangriffeScripting & AutomatisierungCTFPenetrationstestsDienstprogramme & FrameworksArchived
GitHubscreetsec/brutesploit

BruteSploit

Über

BruteSploit ist eine Sammlung von Methoden zur automatisierten Generierung, zum Bruteforce und zur Manipulation von Wortlisten mit interaktiver Shell. Das kann während eines Penetrationstests zur Enumeration und vielleicht auch in CTFs zur Manipulation, Kombination, Transformation und Permutation von Wörtern oder Dateitexten verwendet werden :p

Teilen
Repository anzeigen
77126452vor 6 JahrenVon Kitploit geprüft

Brutesploit

Version Version Stage Build

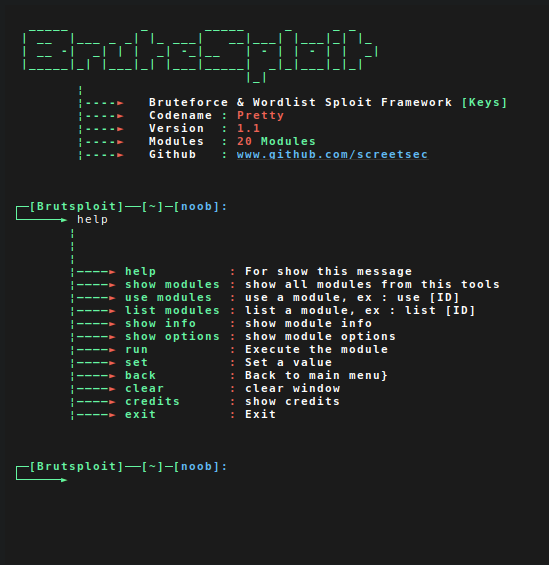
BruteSploit ist eine Sammlung von Methoden zur automatisierten Generierung, zum Bruteforcen und zur Manipulation von Wortlisten mit interaktiver Shell. Das kann während eines Penetrationstests zur Enumeration verwendet werden und in CTFs für die Manipulation, Kombination, Transformation und Permutation von Wörtern oder Textdateien :p Ich habe das nur aus Spaß geschrieben und um zu lernen, wie man eine interaktive Shell zum Laufen bringt.
Spenden

  • Falls dieses Projekt dir beim Penetrationtesting sehr hilft und du mich unterstützen möchtest, kannst du mir einen Kaffee spendieren :)
  • Spende

Funktionen & Tutorial [ Neues Issue einreichen ]

  • https://www.youtube.com/watch?v=x51As2OS2z4
  • Kanal: https://www.youtube.com/screetsec

Überprüfe in diesem Video:

📜 Änderungsprotokoll

Lies unbedingt das [Änderungsprotokoll] und die CHANGELOG.md.

Erste Schritte

  1. git clone https://github.com/Screetsec/Brutesploit.git
  2. cd Brutesploit
  3. chmod +x Brutesploit
  4. sudo ./Brutesploit or sudo su ./Brutesploit

Ein Linux-Betriebssystem. Wir empfehlen:

  • Kali Linux 2 oder Kali 2016.1 rolling
  • Cyborg
  • Parrot
  • BackTrack
  • Backbox

FEHLER?

  • Bitte reiche ein neues Issue ein
  • Kontaktiere mich
  • Hey, was geht? Willst du etwas über all meine Tools fragen? Du kannst mir auf telegram.me/offscreetsec beitreten.

Spenden

  • Spende: Sende an bitcoin

  • Adresse Bitcoin: 1NuNTXo7Aato7XguFkvwYnTAFV2immXmjS

:octocat: Danksagungen

  • Danke an Allah und Screetsec [ Edo -maland- ]
  • Dracos Linux ( www.dracos-linux.org )
  • Backbox indonesia ( www.www.backboxindonesia.or.id )
  • Offensive Security für das großartige Betriebssystem
  • Kali Linux ( http://www.kali.org/ )
  • http://www.kitploit.com/
  • Großer Dank an: http://www.github.com/

Haftungsausschluss

Hinweis: Modifikationen, Änderungen oder Abwandlungen dieses Quellcodes sind akzeptabel, jedoch müssen alle öffentlichen Veröffentlichungen, die diesen Code nutzen, von demjenigen genehmigt werden, der dieses Tool geschrieben hat (Edo -m-).


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




