
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-20029-simulation — Simulierte Umgebung für CVE-2025-20029 mit Docker. Enthält PoC und automatische Berichterstattung. | Kitploit
Tools/GitHubGitHub/schoi1337/cve-2025-20029-simulation
SchwachstellenanalyseWebanwendungs-ExploitationPenetrationstestsCommand and ControlLernen & BildungLabs & Praxis
GitHubschoi1337/cve-2025-20029-simulation

CVE-2025-20029-simulation

Simulierte Umgebung für CVE-2025-20029 mit Docker. Enthält PoC und automatische Berichterstattung.

Repository anzeigenWebseite
330vor 1 JahrNoch nicht geprüft
Teilen

🔐 Wiederholbare Angriffssimulation – CVE-2025-20029

Docker PoC CVE License Status

⚠️ Dieses Repository simuliert CVE-2025-20029 in einer sicheren und kontrollierten Umgebung.
Es interagiert nicht mit echten F5-BIG-IP-Systemen und nutzt keinen Produktivdienst aus.
Das Ziel ist lehrreich: das Schwachstellenmuster zu untersuchen und Payloads sicher zu testen.

🛠 Über CVE-2025-20029

CVE-2025-20029 ist eine schwerwiegende Command-Injection-Schwachstelle, die F5-BIG-IP-Systeme betrifft.
Das Problem liegt in der iControl-REST-API, die unter bestimmten Konfigurationen einem authentifizierten Benutzer erlaubt, beliebige Systembefehle über den Endpunkt /mgmt/tm/util/bash auszuführen.

  • Auswirkung: Remote Code Execution (RCE) als Root
  • Erforderliche Authentifizierung: Ja (ein Standardbenutzer ist ausreichend)
  • CVSS-v3.1-Score: 8.8
  • Angriffsvektor: HTTP-POST an die iControl-REST-API mit präpariertem JSON-Payload

Diese Simulation zeigt, wie die Schwachstelle in einer kontrollierten, containerisierten Umgebung ausgenutzt werden könnte.

🧪 Überblick über das Exploit-Skript

Das Skript exploit/exploit.py simuliert ein Remote-Code-Execution-Szenario, indem es ein präpariertes JSON-Payload an den anfälligen F5-BIG-IP-Endpunkt /mgmt/tm/util/bash sendet.

Wichtige Funktionen:

  • Sendet eine POST-Anfrage mit einem JSON-Payload wie {"command": "id"}
  • Simuliert eine reale Fehlkonfiguration, bei der Benutzereingaben direkt an bash übergeben werden
  • Gibt Serverantworten aus, um die Ausführung zu bestätigen

Dieses Skript ist bewusst minimal gehalten, um den Exploit-Pfad transparent und leicht modifizierbar zu machen.
Es eignet sich ideal zum Testen, zur Wiederholung des Angriffsvektors oder zur Einbindung in Trainingslabore.

🧯 Einschränkungen des PoC

Dieses Projekt beinhaltet nicht:

  • Die Einbindung der tatsächlich anfälligen F5-Codebasis
  • Unsicheren oder unautorisierten Zugriff auf echte Infrastruktur
  • Die Reproduktion der exakten Serialisierungs-Schwachstelle aus CVE-2025-20029

Stattdessen konzentriert es sich auf:

  • Das Verständnis der Angriffslogik
  • Die sichere Reproduktion von Post-Exploitation-Verhalten
  • Das Vermitteln, wie solche Angriffe aufgebaut sind

🐳 Funktionen

  • Reproduzierbarer PoC in einer Docker-basierten Laborumgebung
  • Wiederholung mit einem einzigen Befehl (replay.sh)
  • Automatisch generierter Bericht (report.md)
  • CVSS-/Metadaten-Tagging über meta.yaml

🖥️ Verwendung

1. Voraussetzungen

  • Docker + Docker Compose
  • Python 3.8+

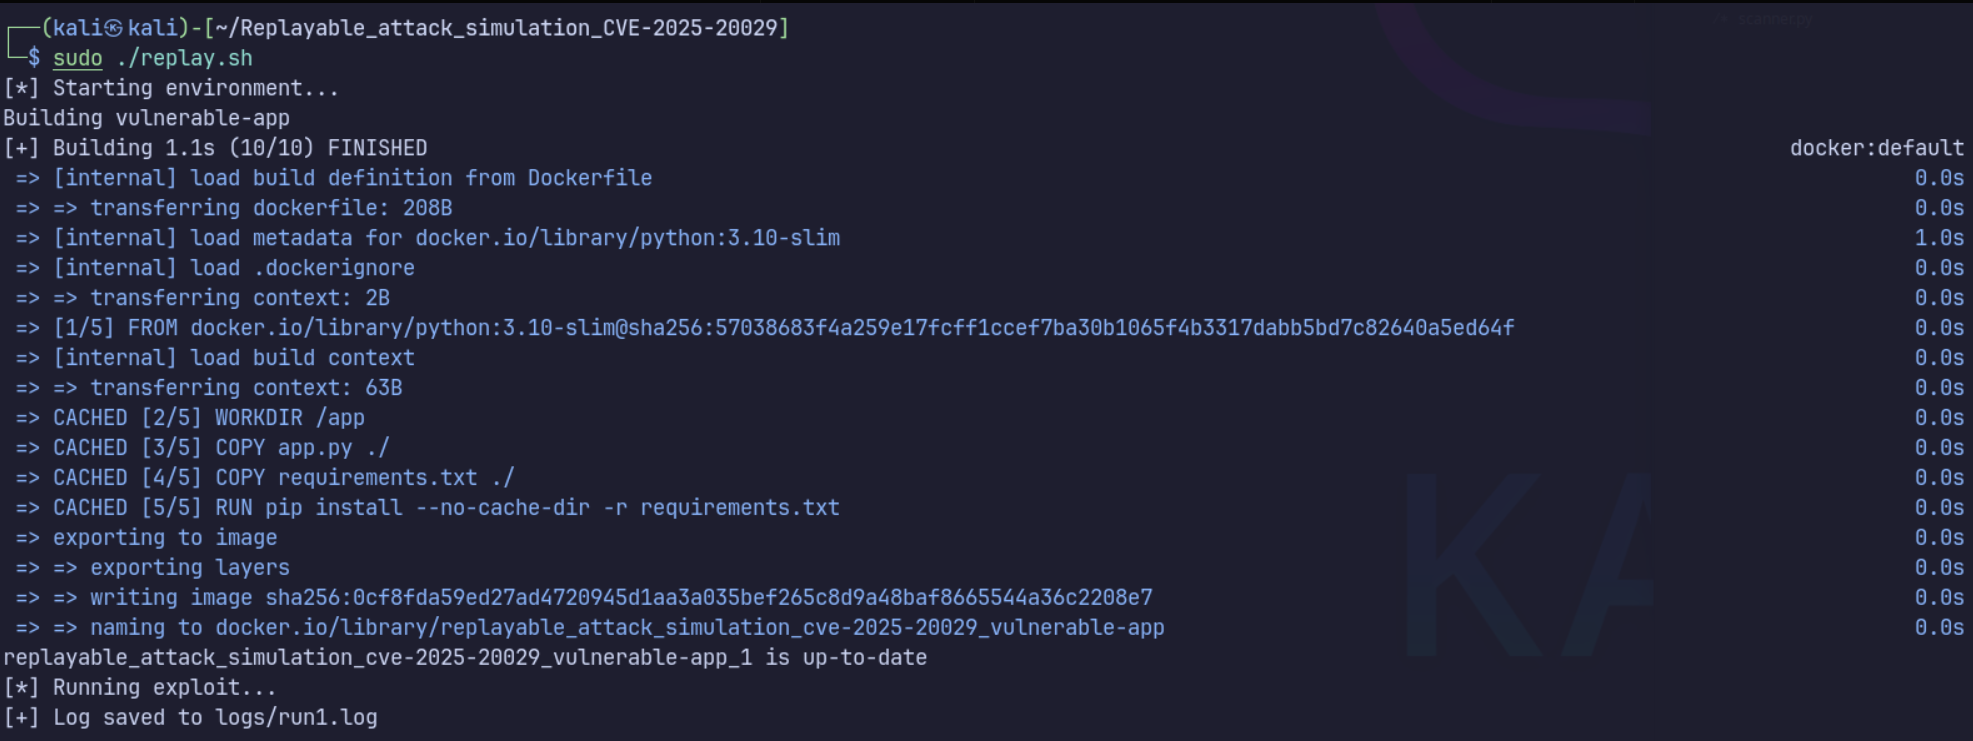
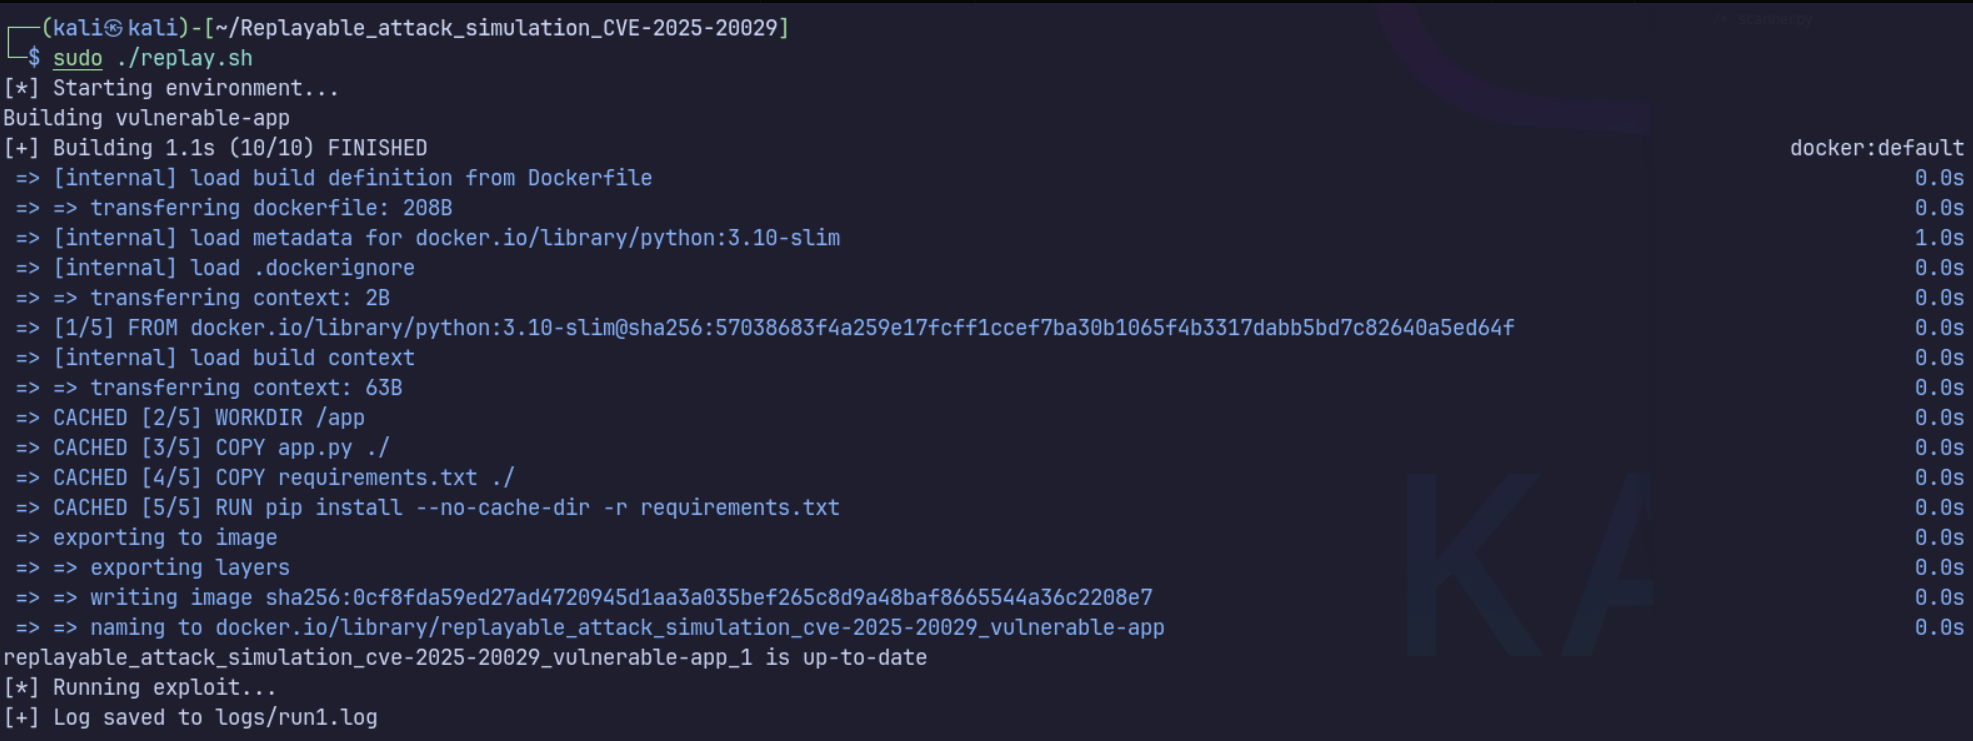
2. Simulation ausführen

cd CVE-2025-20029

# Make scripts executable
chmod +x replay.sh

# Run the exploit + generate Markdown report
sudo ./replay.sh
screenshot

📁 Verzeichnisstruktur

.
├── app.py               # Flask mock app simulating vulnerable endpoint
├── Dockerfile
├── docker-compose.yml
├── replay.sh
├── report.md /         # Auto-generated report
├── exploit/
│   └── exploit.py
├── logs/
│   └── run1.log
├── meta.yaml
├── detection.md
├── remediation.md
├── utils/
│   ├── report_generator.py

📄 Meta

CVE: CVE-2025-20029

  • Schweregrad: Hoch
  • CVSS: 8.8
  • Tags: command-injection, rest-api, auth-required
  • Sicher ausführbar? ✅ Ja — vollständig über Docker isoliert.

📚 PoC-Referenz

Diese Simulation wurde durch öffentliche Forschung zu CVE-2025-20029 inspiriert:

  • 🔗 CyberSecurityNews – PoC-Exploit für F5 BIG-IP CVE-2025-20029 veröffentlicht

💡 Hinweis Die Implementierung hier ist keine 1:1-Kopie einer Produktivumgebung, sondern ein minimaler, lehrreicher Mock-up mit Flask und Docker, um die Kernlogik der Schwachstelle sicher zu demonstrieren.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





