samhaxr/takeover-v1
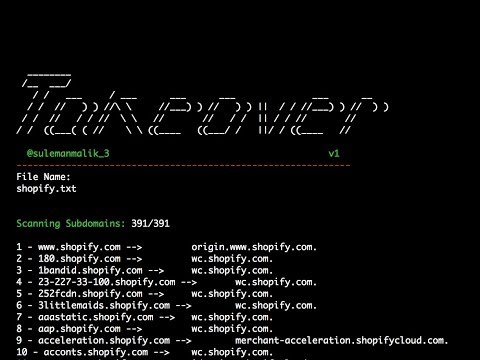
Takeover-Skript extrahiert CNAME-Einträge aller Subdomains auf einmal. TakeOver spart Forschern Zeit und erhöht die Wahrscheinlichkeit, eine Subdomain-Übernahme-Schwachstelle zu finden.

Subdomain Takeover ist eine Art von Schwachstelle, die auftritt, wenn eine Subdomain auf einen externen Dienst verweist, der gelöscht oder nicht mehr in Gebrauch ist. Häufige Beispiele für diese externen Dienste sind Github, Heroku, Gitlab und Tumblr. In diesem Szenario kann ein Angreifer diese Schwachstelle ausnutzen, wenn der ursprüngliche Besitzer es versäumt, den DNS-Eintrag zu entfernen, der auf den gelöschten Dienst verweist. Dadurch kann der Angreifer die Subdomain übernehmen, indem er eine CNAME-Datei mit dem Subdomain-Namen hinzufügt. Diese Art von Schwachstelle kann erhebliche Sicherheitsauswirkungen haben und erfordert sorgfältige Beachtung, um Ausnutzung zu verhindern.
Hier ist der Befehl, der den CNAME-Eintrag einer Subdomain überprüft.
$dig CNAME apt.shopify.com --> apt.shopify.com.s3-website-us-east-1.amazonaws.com.
Die Verwaltung und Sicherung einer großen Anzahl von Subdomains kann für Organisationen eine herausfordernde Aufgabe sein. Um Subdomains effektiv auf potenzielle Sicherheitsrisiken zu überwachen, ist es wichtig, ein Tool zu haben, das den Prozess der Überprüfung von CNAME-Einträgen für jede Domain automatisieren kann. Das betreffende Skript nimmt einen Dateinamen als Eingabe und führt eine Reihe von Aktionen aus, um eine Ausgabe zu erzeugen, die den CNAME-Eintrag für jede Domain in der Eingabedatei anzeigt. Dieser Ansatz ermöglicht es Sicherheitsexperten, eine große Anzahl von Subdomains einfach zu verwalten und zu überwachen, und kann helfen, potenzielle Schwachstellen effizienter zu identifizieren.
Wenn ein Dienst gelöscht wird, ist es wichtig, die Fingerabdrücke zu analysieren, die möglicherweise zurückbleiben, wenn der DNS-Eintrag bestehen bleibt. In einigen Fällen kann eine anfällige Subdomain eine Fehlermeldung anzeigen, wenn sie von einem Angreifer besucht wird, wie z.B. "There isn't a Github Pages site here." Durch sorgfältige Untersuchung dieser Fehlermeldungen können Sicherheitsexperten wertvolle Einblicke in potenzielle Schwachstellen gewinnen, die in einer Domain oder Subdomain existieren können, und Maßnahmen ergreifen, um diese Risiken zu mindern. Diese Art der Analyse ist unerlässlich, um Sicherheitsprobleme zu identifizieren und zu beheben, die durch falsch konfigurierte oder aufgegebene Dienste entstehen können.

Sicherheitsforscher @edoverflow hat alle Dienste und ihre Fingerabdrücke aufgelistet. Für weitere Details besuchen Sie https://github.com/EdOverflow/can-i-take-over-xyz