
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-38063-poc — Hinweis: Ich bin nicht verantwortlich für irgendwelche schlechten Handlungen. Dies wurde von Chirag Artani geschrieben, um die Schwachstelle zu demonstrieren. | Kitploit
Tools/GitHubGitHub/sachinart/cve-2024-38063-poc
SchwachstellenanalyseExploitationPenetrationstestsLernen & BildungPayload-EntwicklungBinary-Exploitation
GitHubsachinart/cve-2024-38063-poc

CVE-2024-38063-poc

Hinweis: Ich bin nicht verantwortlich für irgendwelche schlechten Handlungen. Dies wurde von Chirag Artani geschrieben, um die Schwachstelle zu demonstrieren.

Repository anzeigen
872827vor 2 JahrenVon Kitploit geprüft
Teilen

Real POC veröffentlicht unter https://github.com/ynwarcs/CVE-2024-38063 und ich habe es auch in meinem Code aktualisiert. Dies kann einen Absturz Ihres Systems verursachen, also verwenden Sie eine VM oder nur zu Lernzwecken. Sie können RCE erzielen, indem Sie Änderungen am Code vornehmen.

Verwendung

iface <- Wenn Sie mehrere Adapter haben, müssen Sie auswählen, welchen Sie zum Senden von Paketen verwenden möchten. z.B. "eth0" unter Linux oder "Hyper-V Virtual Ethernet Adapter" unter Windows. Wenn Sie Ihr Standard-Interface verwenden möchten, lassen Sie es leer.

ip_addr <- IP-Adresse des Zielsystems (IPv6)

num_tries & num_batches <- Wie viele verschiedene Paket-Batches gesendet werden sollen. Mehr davon = mehr Heap-Korruptionen verursacht + höhere Wahrscheinlichkeit, die Sicherheitslücke auszulösen.

mac_addr <- Leer lassen, es sei denn, Scapy meldet, dass es die MAC-Adresse nicht finden kann. Siehe unten in der Fehlerbehebung.

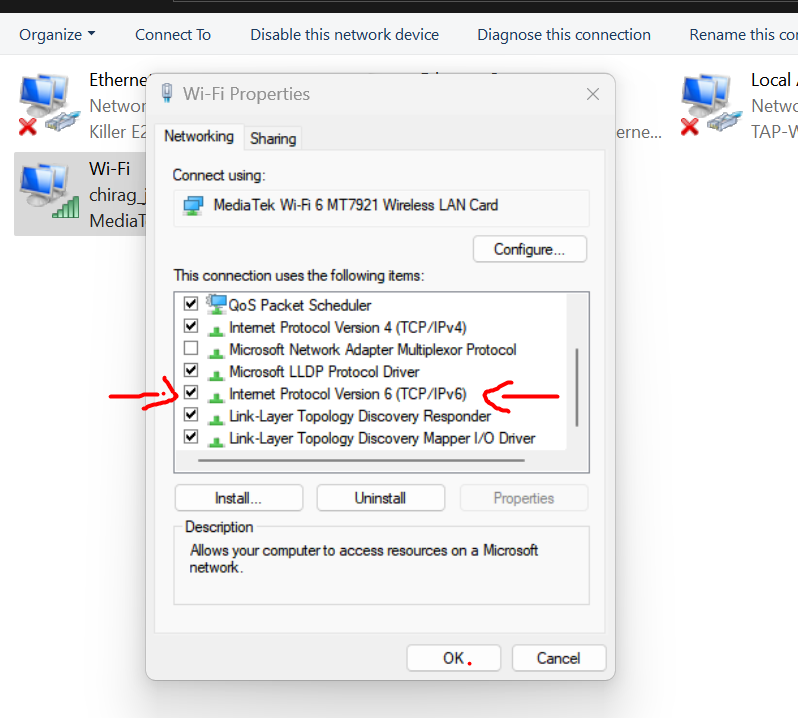
Aktivieren Sie es => Höchstwahrscheinlich ist dies standardmäßig aktiviert.

Screenshot_1

Weitere Informationen finden Sie in der Datei CVE-2024-38063-poc.py.

Finder https://x.com/XiaoWei___ Code/POC Credit => @ynwarcs Vielen Dank!

  • Chirag Artani
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





