
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-21341 — XStream DoS CVE-2021-21341 | Kitploit
Tools/GitHubGitHub/s-index/cve-2021-21341
SchwachstellenanalyseExploitationLernen & BildungLabs & Praxis
GitHubs-index/cve-2021-21341

CVE-2021-21341

XStream DoS CVE-2021-21341

Repository anzeigen
123vor 5 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    336
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    322

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2021-21341 XStream DoS

Offizielle Ankündigung von XStream

CVE-2021-21341

Sicherheitslücke

CVE-2021-21341: XStream kann einen Denial of Service verursachen.

Betroffene Versionen

Alle Versionen bis einschließlich Version 1.4.15 sind betroffen, wenn die Version standardmäßig verwendet wird. Kein Benutzer ist betroffen, der der Empfehlung gefolgt ist, das Sicherheitsframework von XStream mit einer Whitelist zu konfigurieren, die auf die minimal erforderlichen Typen beschränkt ist.

Beschreibung

Der verarbeitete Stream enthält zum Zeitpunkt des Unmarshallings Typinformationen, um die zuvor geschriebenen Objekte neu zu erstellen. XStream erstellt daher neue Instanzen basierend auf diesen Typinformationen. Ein Angreifer kann den verarbeiteten Eingabestream manipulieren und einen manipulierten ByteArrayInputStream (oder eine abgeleitete Klasse) ersetzen oder einschleusen, was zu einer Endlosschleife und damit zu einem Denial of Service führen kann.
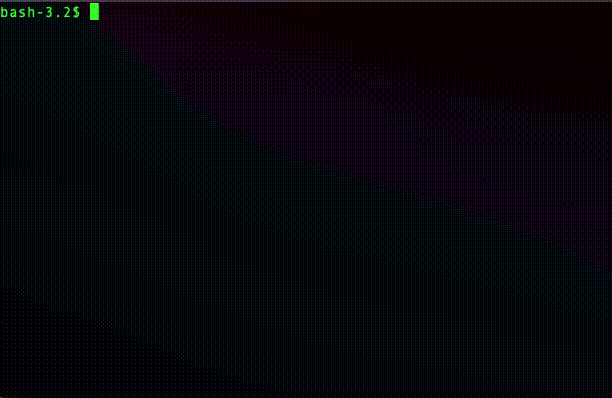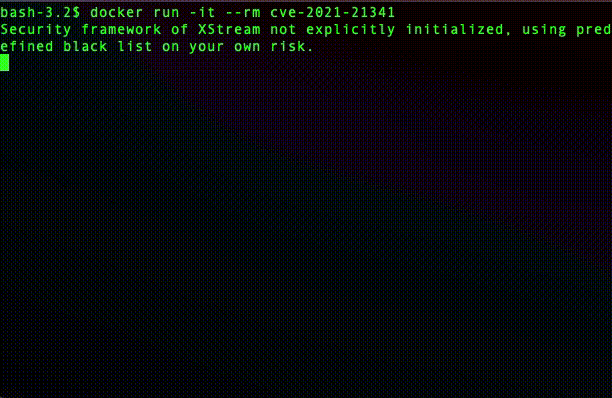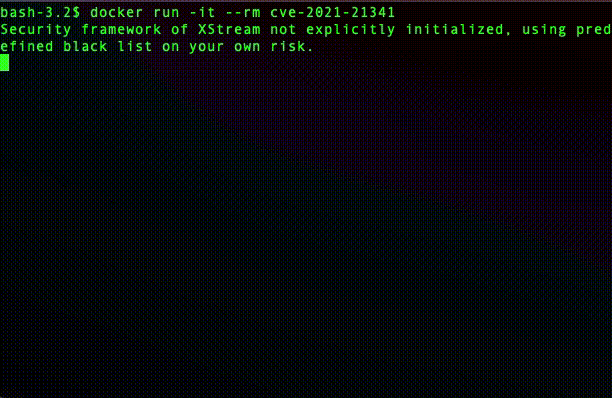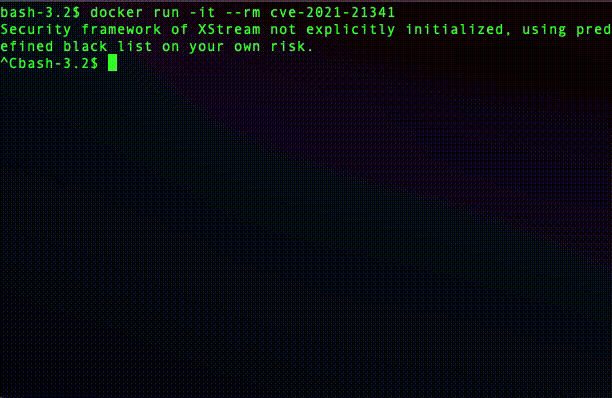
Docker-Demo

cve-2021-21341

Einrichten der XStream-Umgebung und PoC-Ausführung

  1. Ein Image aus einem Dockerfile erstellen (Einrichten)
$ docker build -t cve-2021-21341 .
  1. java -jar xstream in einem neuen Container ausführen (PoC-Ausführung)
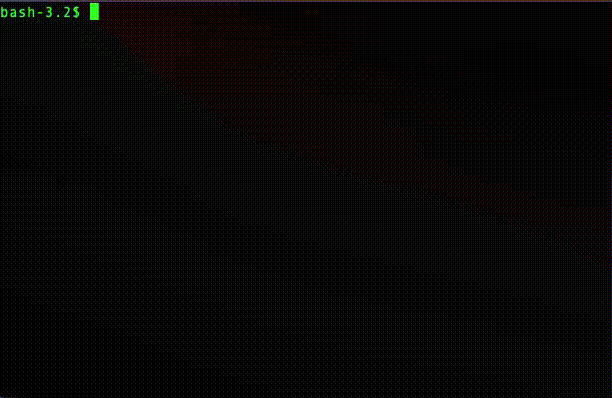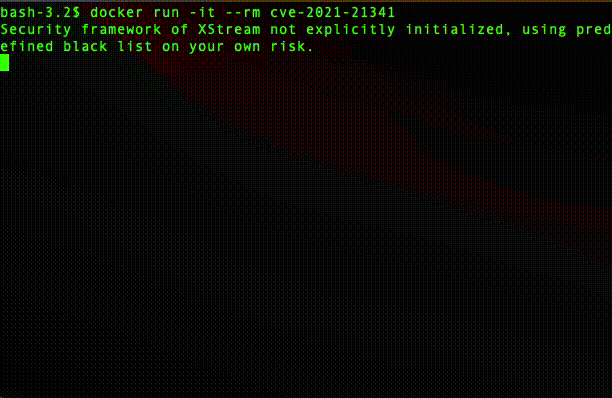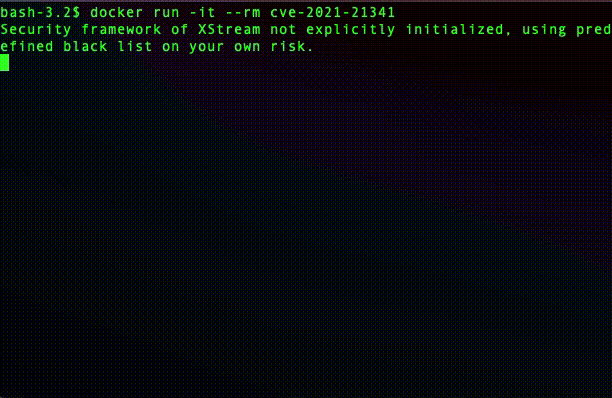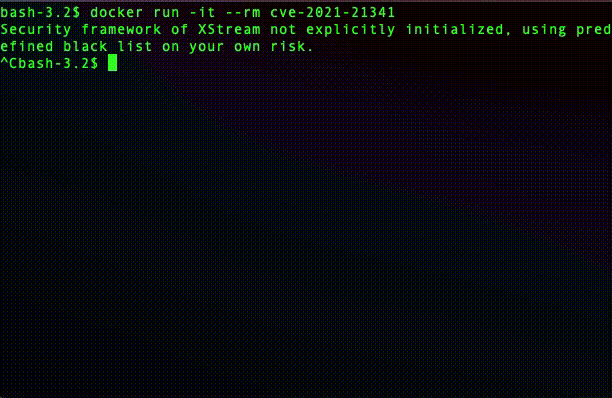
$ docker run -it --rm cve-2021-21341

Ausgabe

Security framework of XStream not explicitly initialized, using predefined black list on your own risk.

(never end)

Lösung

  • Aktualisieren Sie die XStream-Version auf 1.4.16 oder höher

Ändern Sie pom.xml wie folgt

        <dependency>
            <groupId>com.thoughtworks.xstream</groupId>
            <artifactId>xstream</artifactId>
            <version>1.4.16</version>
        </dependency>
  • Verwenden Sie das Sicherheitsframework von XStream

Fügen Sie NoTypePermission.NONE hinzu

import com.thoughtworks.xstream.security.NoTypePermission; // Add

XStream xstream = new XStream();
xstream.addPermission(NoTypePermission.NONE); // Add
xstream.fromXML(xml);

Tool herunterladen






