
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
wonitor — schneller, konfigurationsloser Web-Endpunkt-Änderungsmonitor | Kitploit

Tools/GitHubGitHub/rverton/wonitor
AufklärungSchwachstellenanalyseInformationsbeschaffungWebsicherheit
GitHubrverton/wonitor

wonitor

schneller, konfigurationsloser Web-Endpunkt-Änderungsmonitor

Repository anzeigen
43479vor 6 JahrenVon Kitploit geprüft
Teilen

web monitor

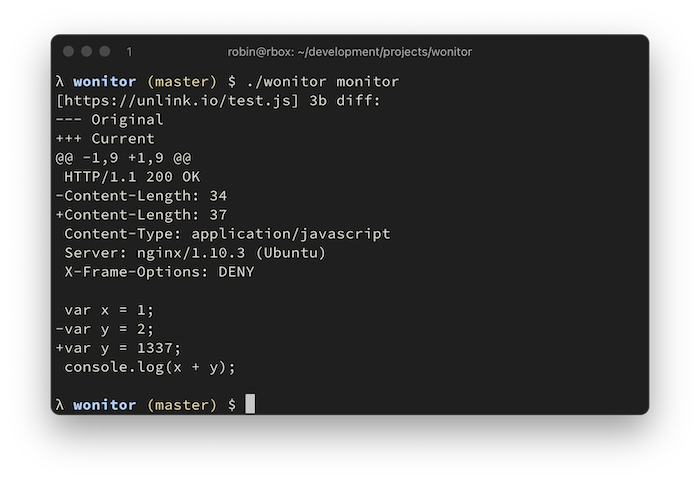
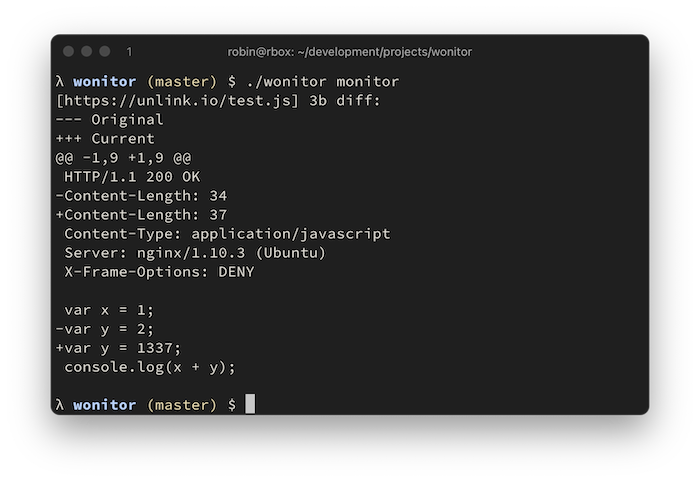
Schneller, konfigurationsloser Webendpunkt-Änderungsmonitor. Zum Vergleichen von Antworten werden eine ausgewählte Liste von HTTP-Headern und der vollständige Antworttext in einer lokalen Key/Value-Datei gespeichert. Keine Konfiguration erforderlich.

  • Zur Erhöhung des Netzwerkdurchsatzes kann mit dem Flag --worker die Parallelität beim Überwachen eingestellt werden.
  • Endpunkte, die einen JavaScript-Inhaltstyp zurückgeben, werden standardmäßig verschönert (beautified).
  • Mit --headersOnly beim Hinzufügen einer URL können nur die Antwort-Header überwacht werden.
installation

Installieren über Go oder Binary Release:

go get -u github.com/rverton/wonitor

verwendung

λ $ ./wonitor
NAME:
   wonitor - web monitor

USAGE:
   wonitor [global options] command [command options] [arguments...]

COMMANDS:
   add, a      endpunkt zum überwachen hinzufügen
   delete, d   einen endpunkt löschen
   get, g      endpunkt-text abrufen
   list, l     alle überwachten endpunkte und deren textgröße in bytes auflisten
   monitor, m  alle urls abrufen und vergleichen
   help, h     zeigt eine liste der befehle oder hilfe zu einem befehl

GLOBAL OPTIONS:
   --help, -h  hilfe anzeigen (standard: falsch)

λ $ ./wonitor add --url https://unlink.io/
+ https://unlink.io/
λ $ ./wonitor monitor --save
[https://unlink.io/] 1576b unterschied:
--- Original
+++ Aktuell
@@ -1 +1,47 @@
+HTTP/1.1 200 OK
+Content-Type: text/html
+Server: nginx/1.10.3 (Ubuntu)
+X-Frame-Options: DENY

+<html>
+<body>
+<pre>
[... snip ...]
+</pre>
+</body>
+</html>
+

λ $ ./wonitor monitor --save
λ $ # keine ausgabe, da keine änderung erkannt wurde

endpunkt-diffing

Die folgenden Header werden ebenfalls in der gespeicherten Antwort aufgenommen und auf Änderungen überwacht:

var headerToInclude = []string{
	"Host",
	"Content-Length",
	"Content-Type",
	"Location",
	"Access-Control-Allow-Origin",
	"Access-Control-Allow-Methods",
	"Access-Control-Expose-Headers",
	"Access-Control-Allow-Credentials",
	"Allow",
	"Content-Security-Policy",
	"Proxy-Authenticate",
	"Server",
	"WWW-Authenticate",
	"X-Frame-Options",
	"X-Powered-By",
}

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





