Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
loldrivers-client — Scanne deinen Windows-Computer nach bekannten verwundbaren oder bösartigen Treibern. | Kitploit
Tools/GitHubGitHub/rtfmkiesel/loldrivers-client
DefensivwerkzeugeSchwachstellenscannerSchwachstellenanalyseBedrohungsanalyseIncident Response
GitHubrtfmkiesel/loldrivers-client

loldrivers-client

Scanne deinen Windows-Computer nach bekannten verwundbaren oder bösartigen Treibern.

Repository anzeigen
103833vor 28 TagenVon Kitploit geprüft
Teilen

LOLDrivers-client

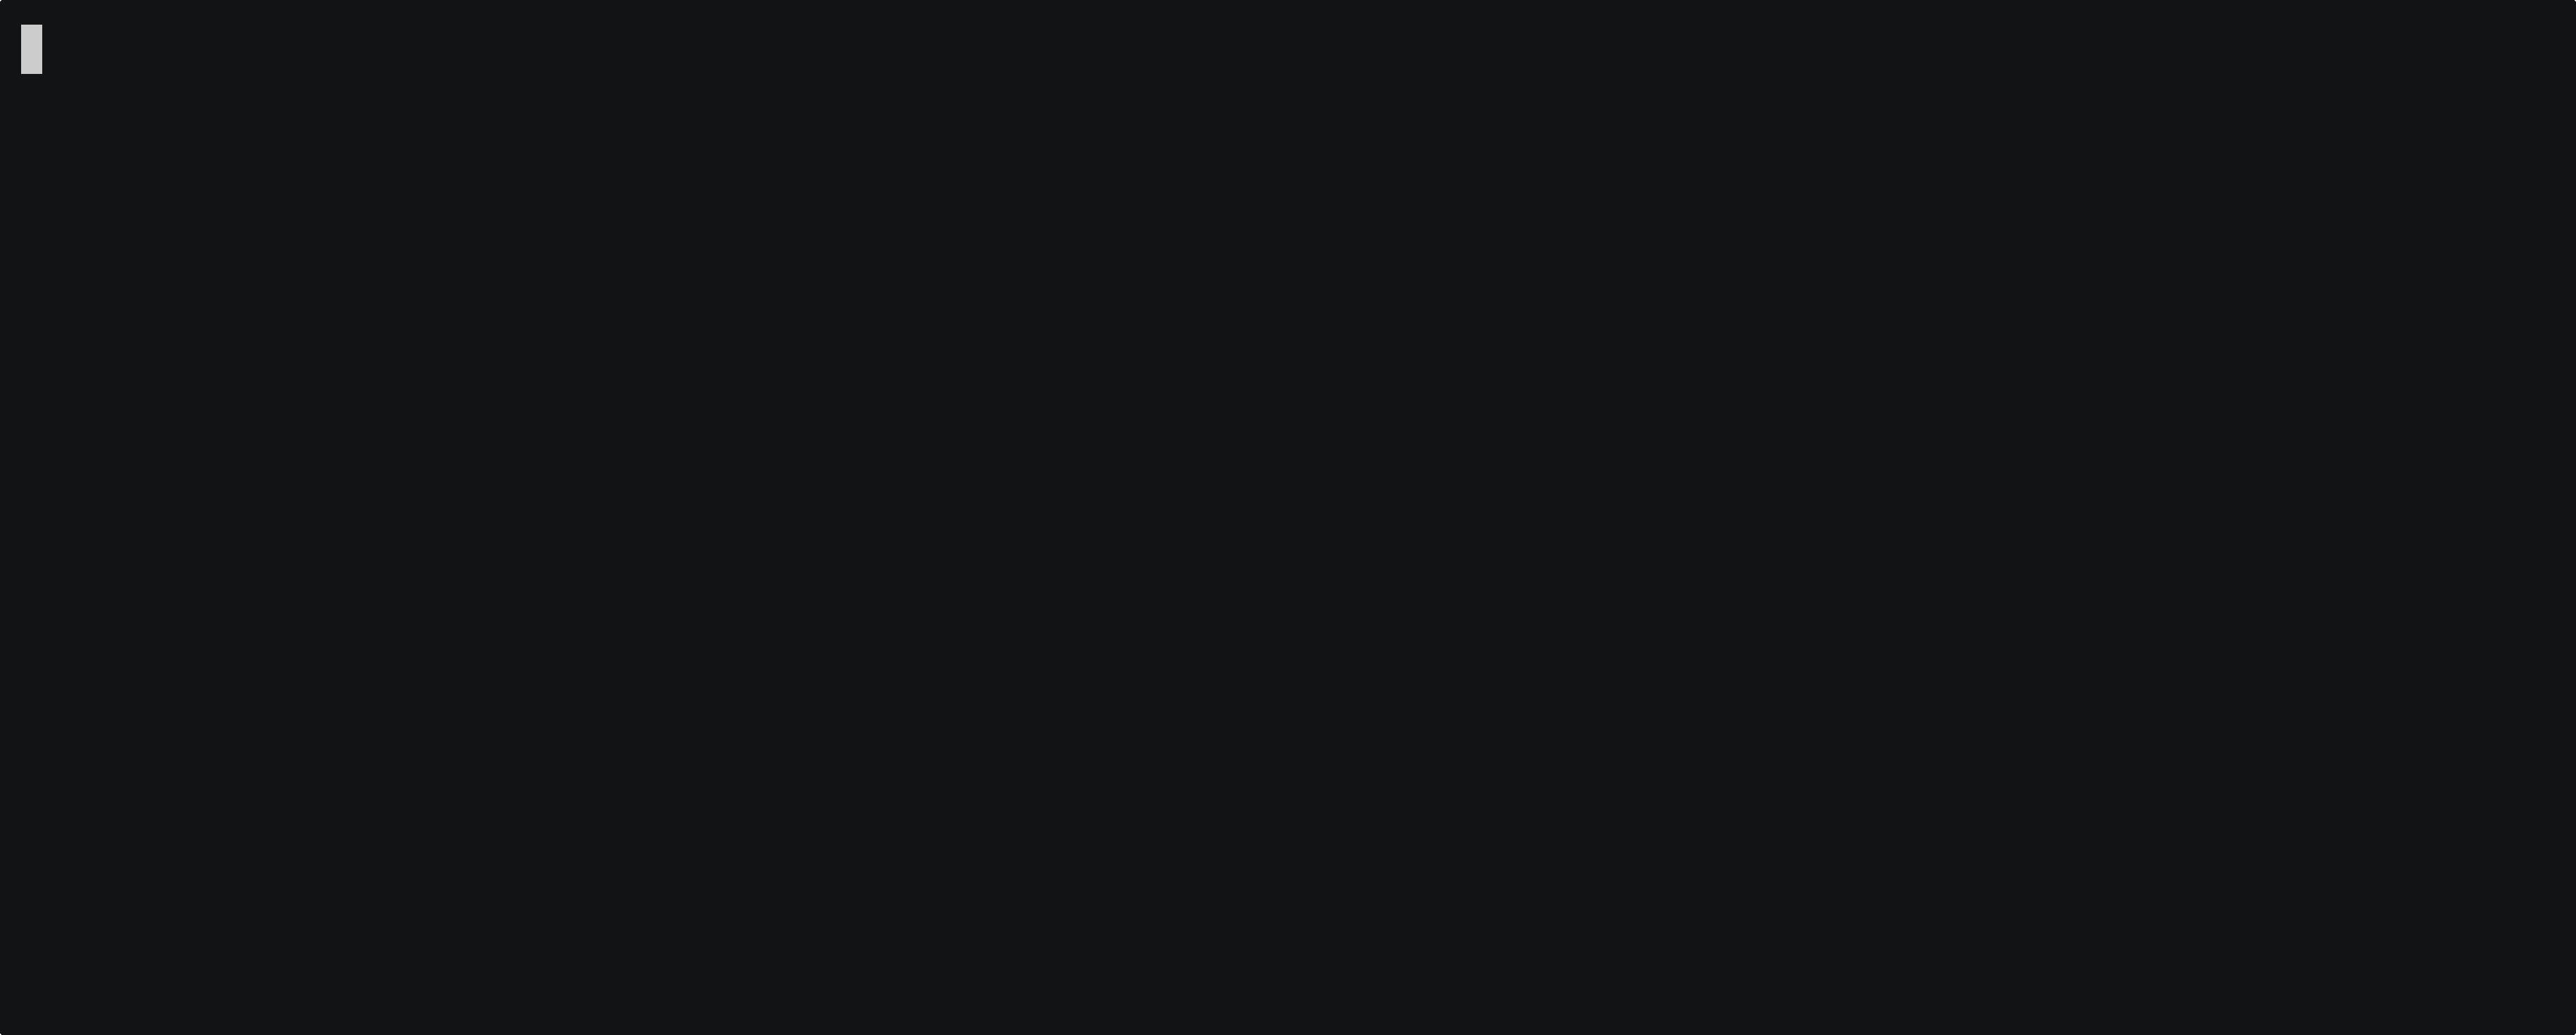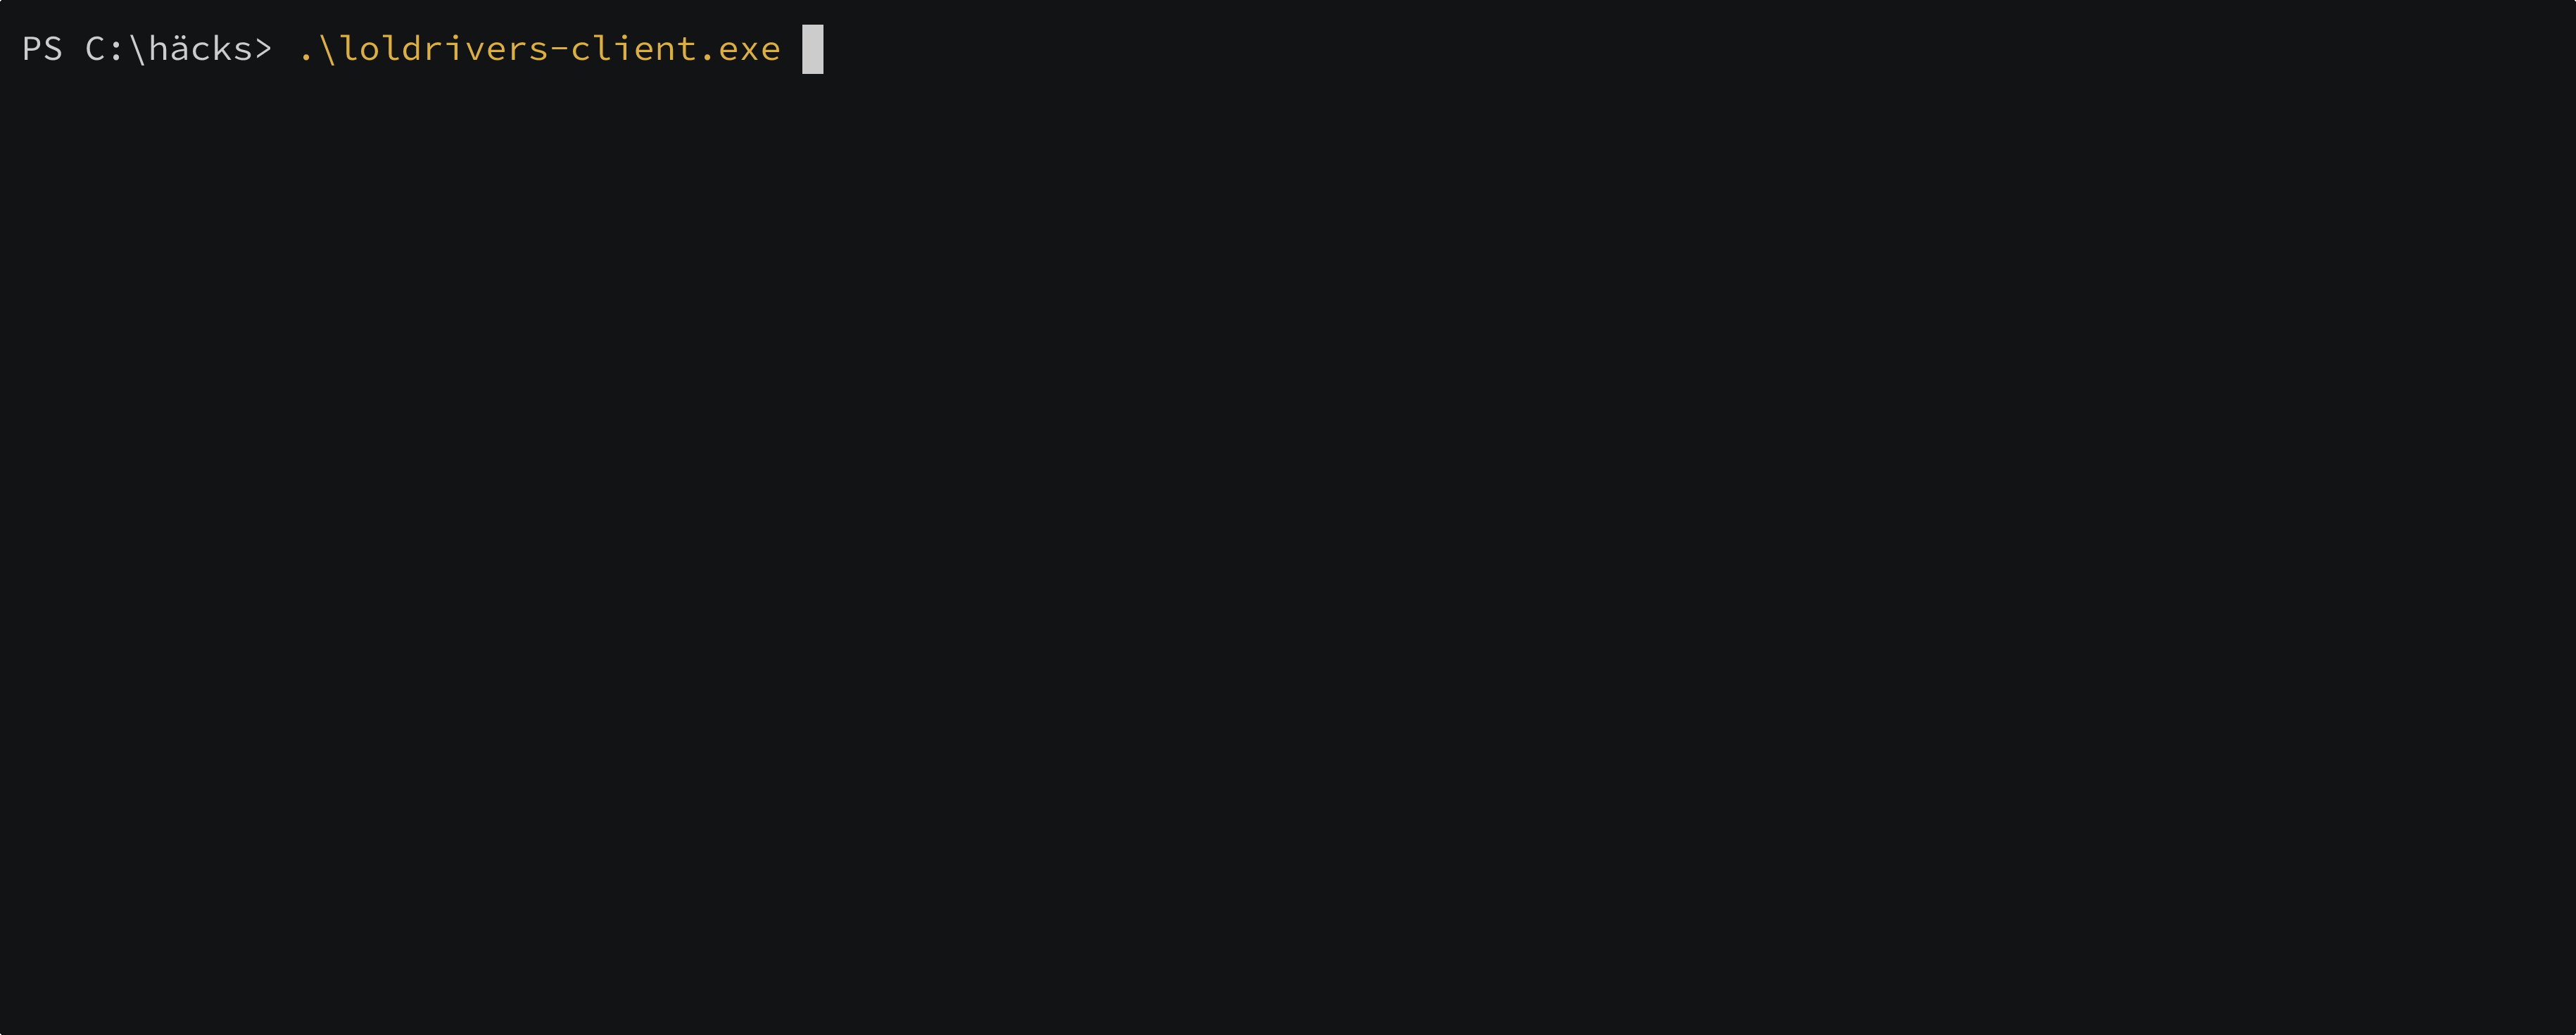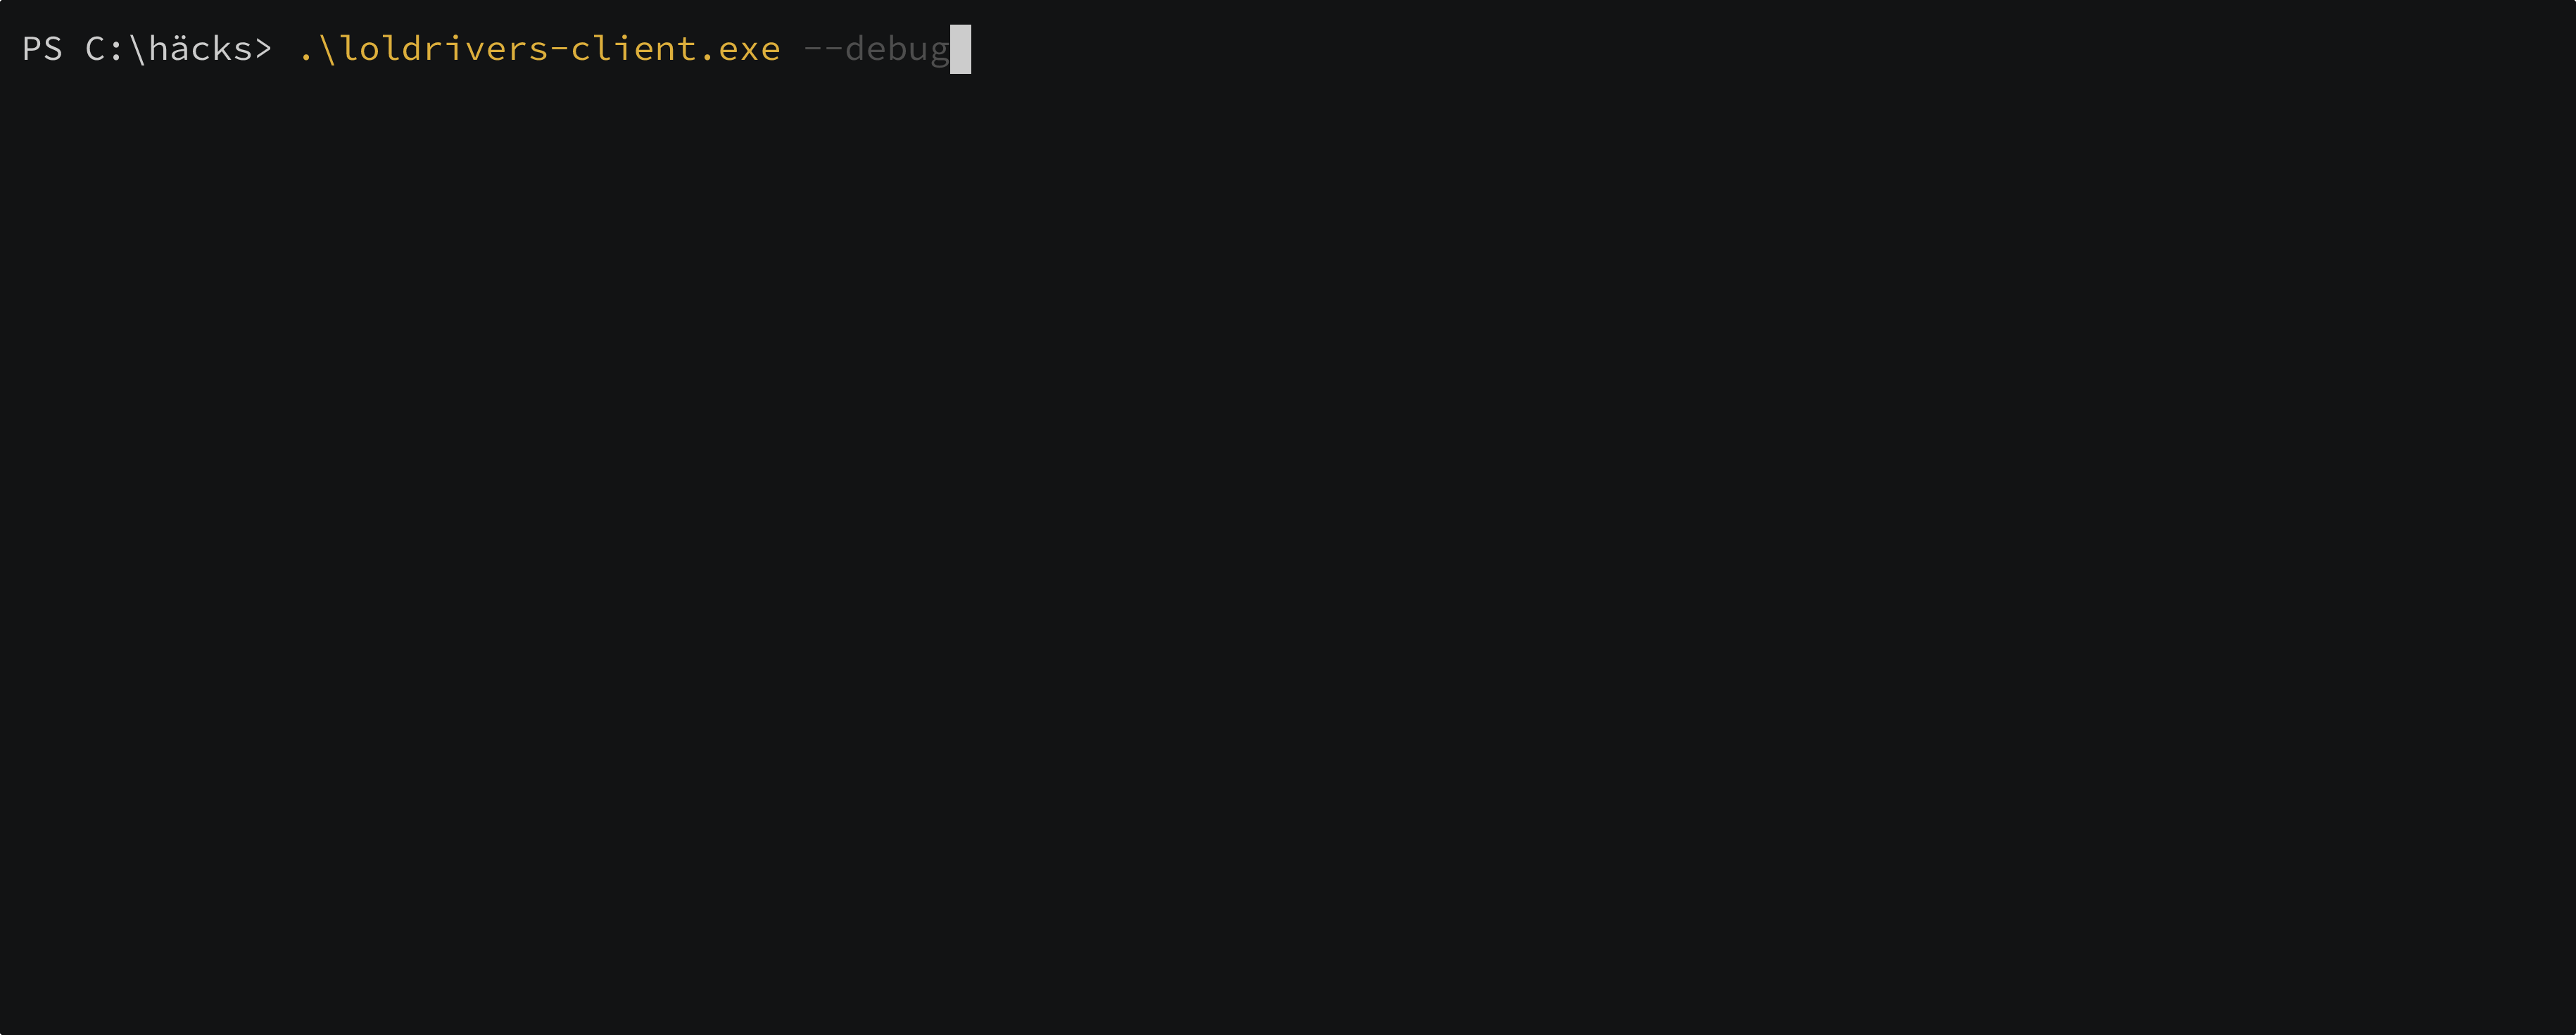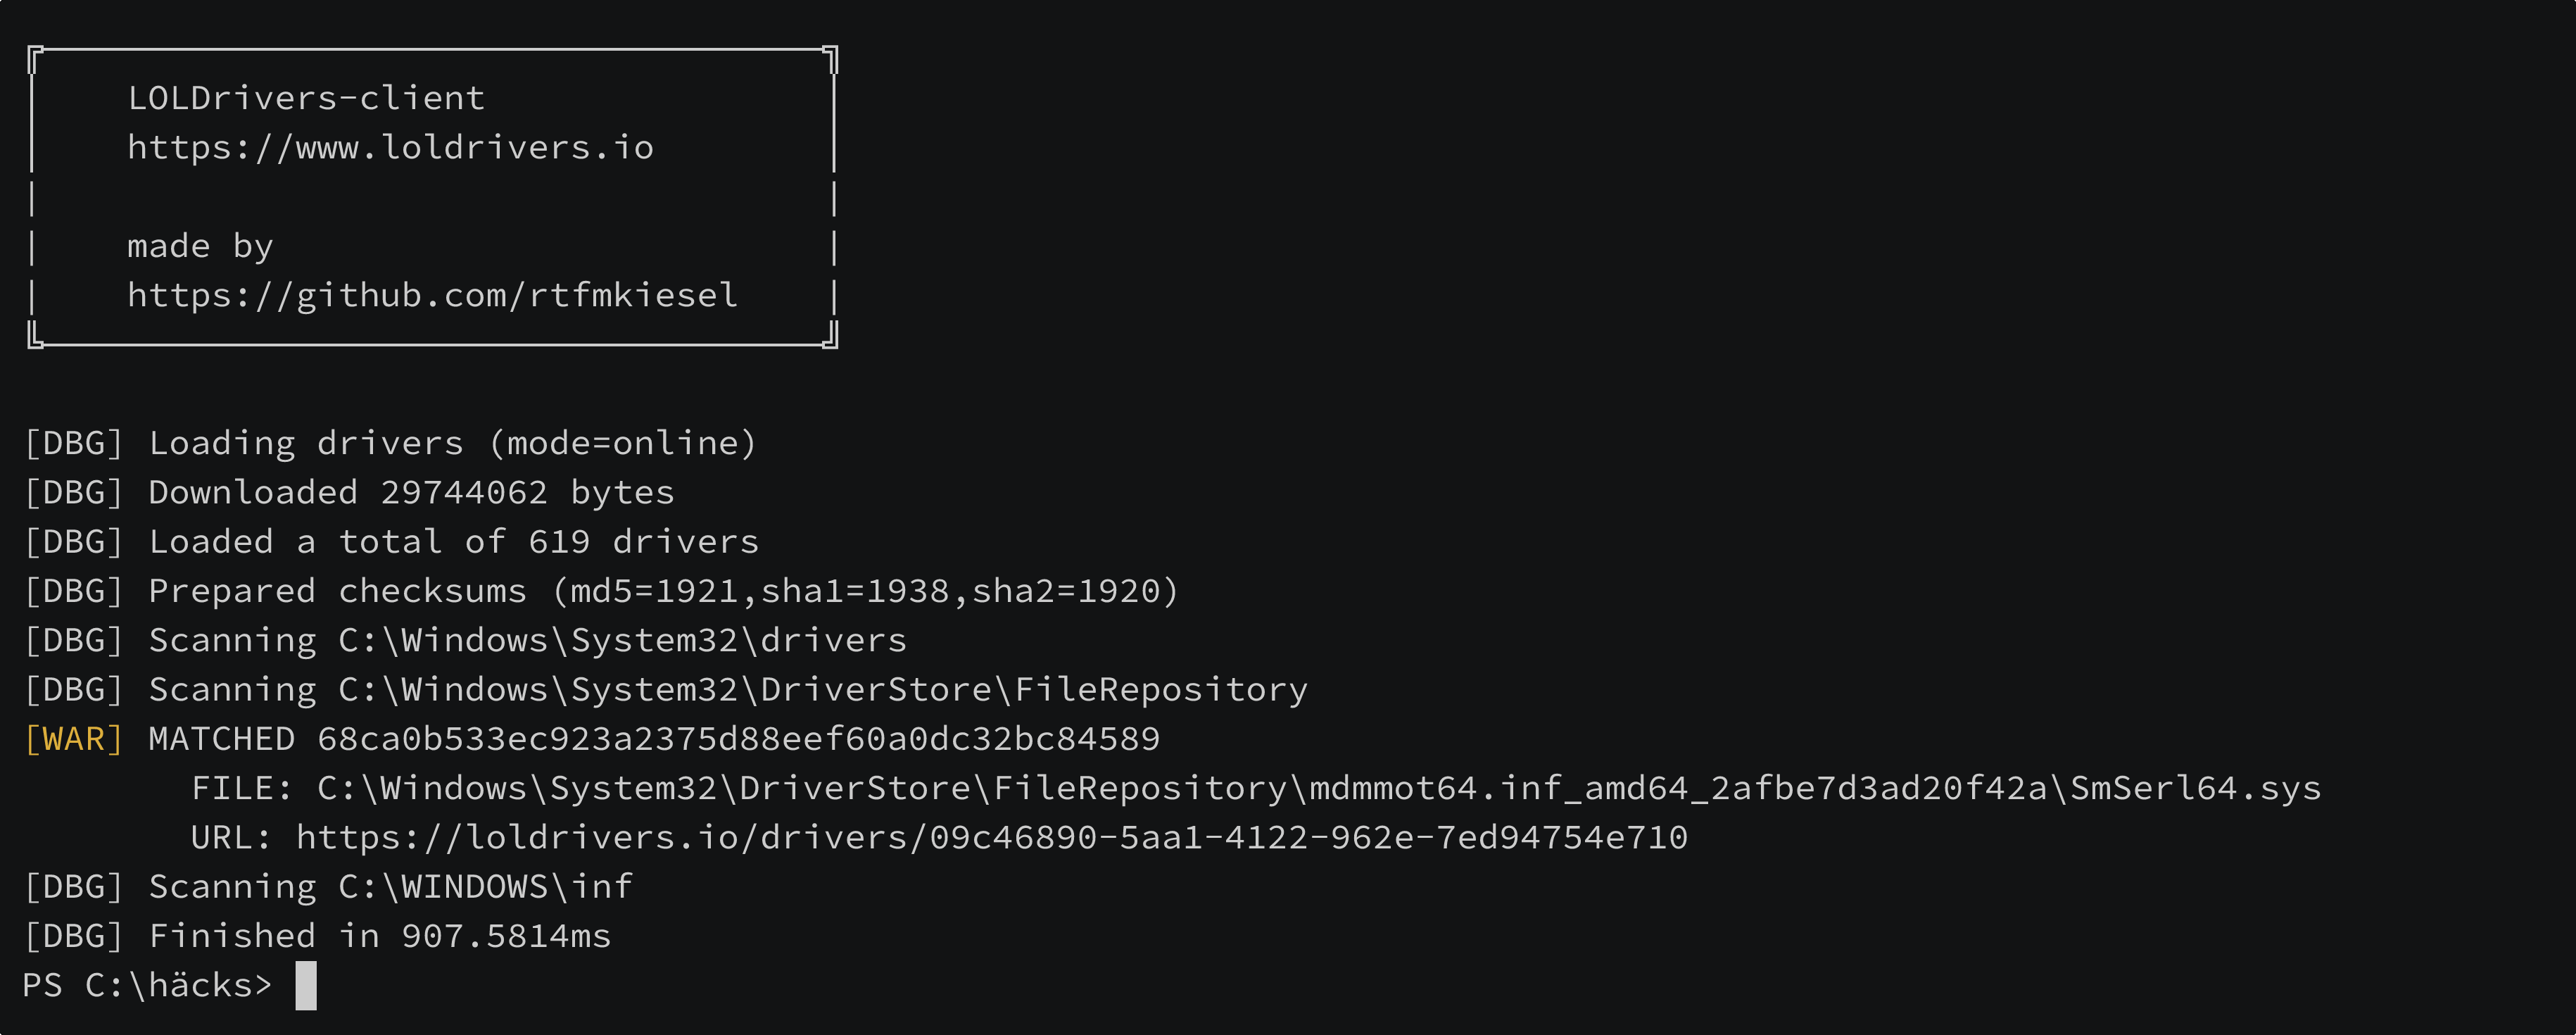
Der OG, blitzschnelle Client mit null Abhängigkeiten für LOLDrivers von MagicSword.
Durchsuchen Sie Ihren Windows-Computer nach bekannten verwundbaren oder bösartigen Treibern.

GitHub Actions Workflow Status License GitHub Repo stars

Installation

Kommandozeile

Kopieren Sie den folgenden Befehl und fügen Sie ihn in ein PowerShell-Terminal ein. Dies erfordert keine erhöhte (Administrator-)Shell.

# Lädt den Client in das aktuelle Verzeichnis herunter
& ([scriptblock]::Create((irm https://raw.githubusercontent.com/rtfmkiesel/loldrivers-client/refs/heads/main/run.ps1)))

# Lädt den Client herunter, führt ihn aus und löscht ihn (temp, Standardoptionen)
& ([scriptblock]::Create((irm https://raw.githubusercontent.com/rtfmkiesel/loldrivers-client/refs/heads/main/run.ps1))) -temp

Download

Laden Sie die vorgefertigten Binärdateien von GitHub herunter.

Die Version *_embedded.zip enthält eine eingebettete drivers.json-Datei für die Offline-Nutzung. Das Alter der JSON-Datei wird durch das Datum des letzten Builds/Releases bestimmt. Bitte beachten Sie, dass diese Datei möglicherweise als Malware gekennzeichnet wird.

Aus dem Quellcode erstellen

# Erfordert Golang >=1.27 und eine Linux-Umgebung
# Bei Verwendung von Windows ändern Sie 'curl' in 'internal\loldrivers\drivers_embedded.go' zu 'curl.exe'

git clone https://github.com/rtfmkiesel/loldrivers-client
cd loldrivers-client

go generate ./internal/loldrivers/

# normal
go build -o LOLDrivers-client.exe -ldflags="-s -w" .
# embedded
go build -o LOLDrivers-client_embedded.exe -ldflags="-s -w" -tags embedded .

Verwendung

Usage of LOLDrivers-client.exe:
  -maxsize int
        size limit for files to scan in MB (default 10)
  -nocolor
        do not print colored output
  -output string
        output mode {standard,grep,json} (default "standard")
  -target string
        target directory (default OS)
  -workers int
        number of parallel scan workers (default 20)

Rechtliches

Dieses Projekt ist nicht mit dem LOLDrivers-Projekt verbunden.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →