
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
BurpSuite-Asset_Discover — Burp Suite Erweiterung zur Erkennung von Assets aus HTTP-Antworten. | Kitploit

Tools/GitHubGitHub/redhuntlabs/burpsuite-asset_discover
OSINT (Open-Source-Intelligence)InformationsbeschaffungWebsicherheit
GitHubredhuntlabs/burpsuite-asset_discover

BurpSuite-Asset_Discover

Burp Suite Erweiterung zur Erkennung von Assets aus HTTP-Antworten.

Repository anzeigen
Teilen
2355234vor 1 JahrVon Kitploit geprüft

BurpSuite Erweiterung - Asset Discover

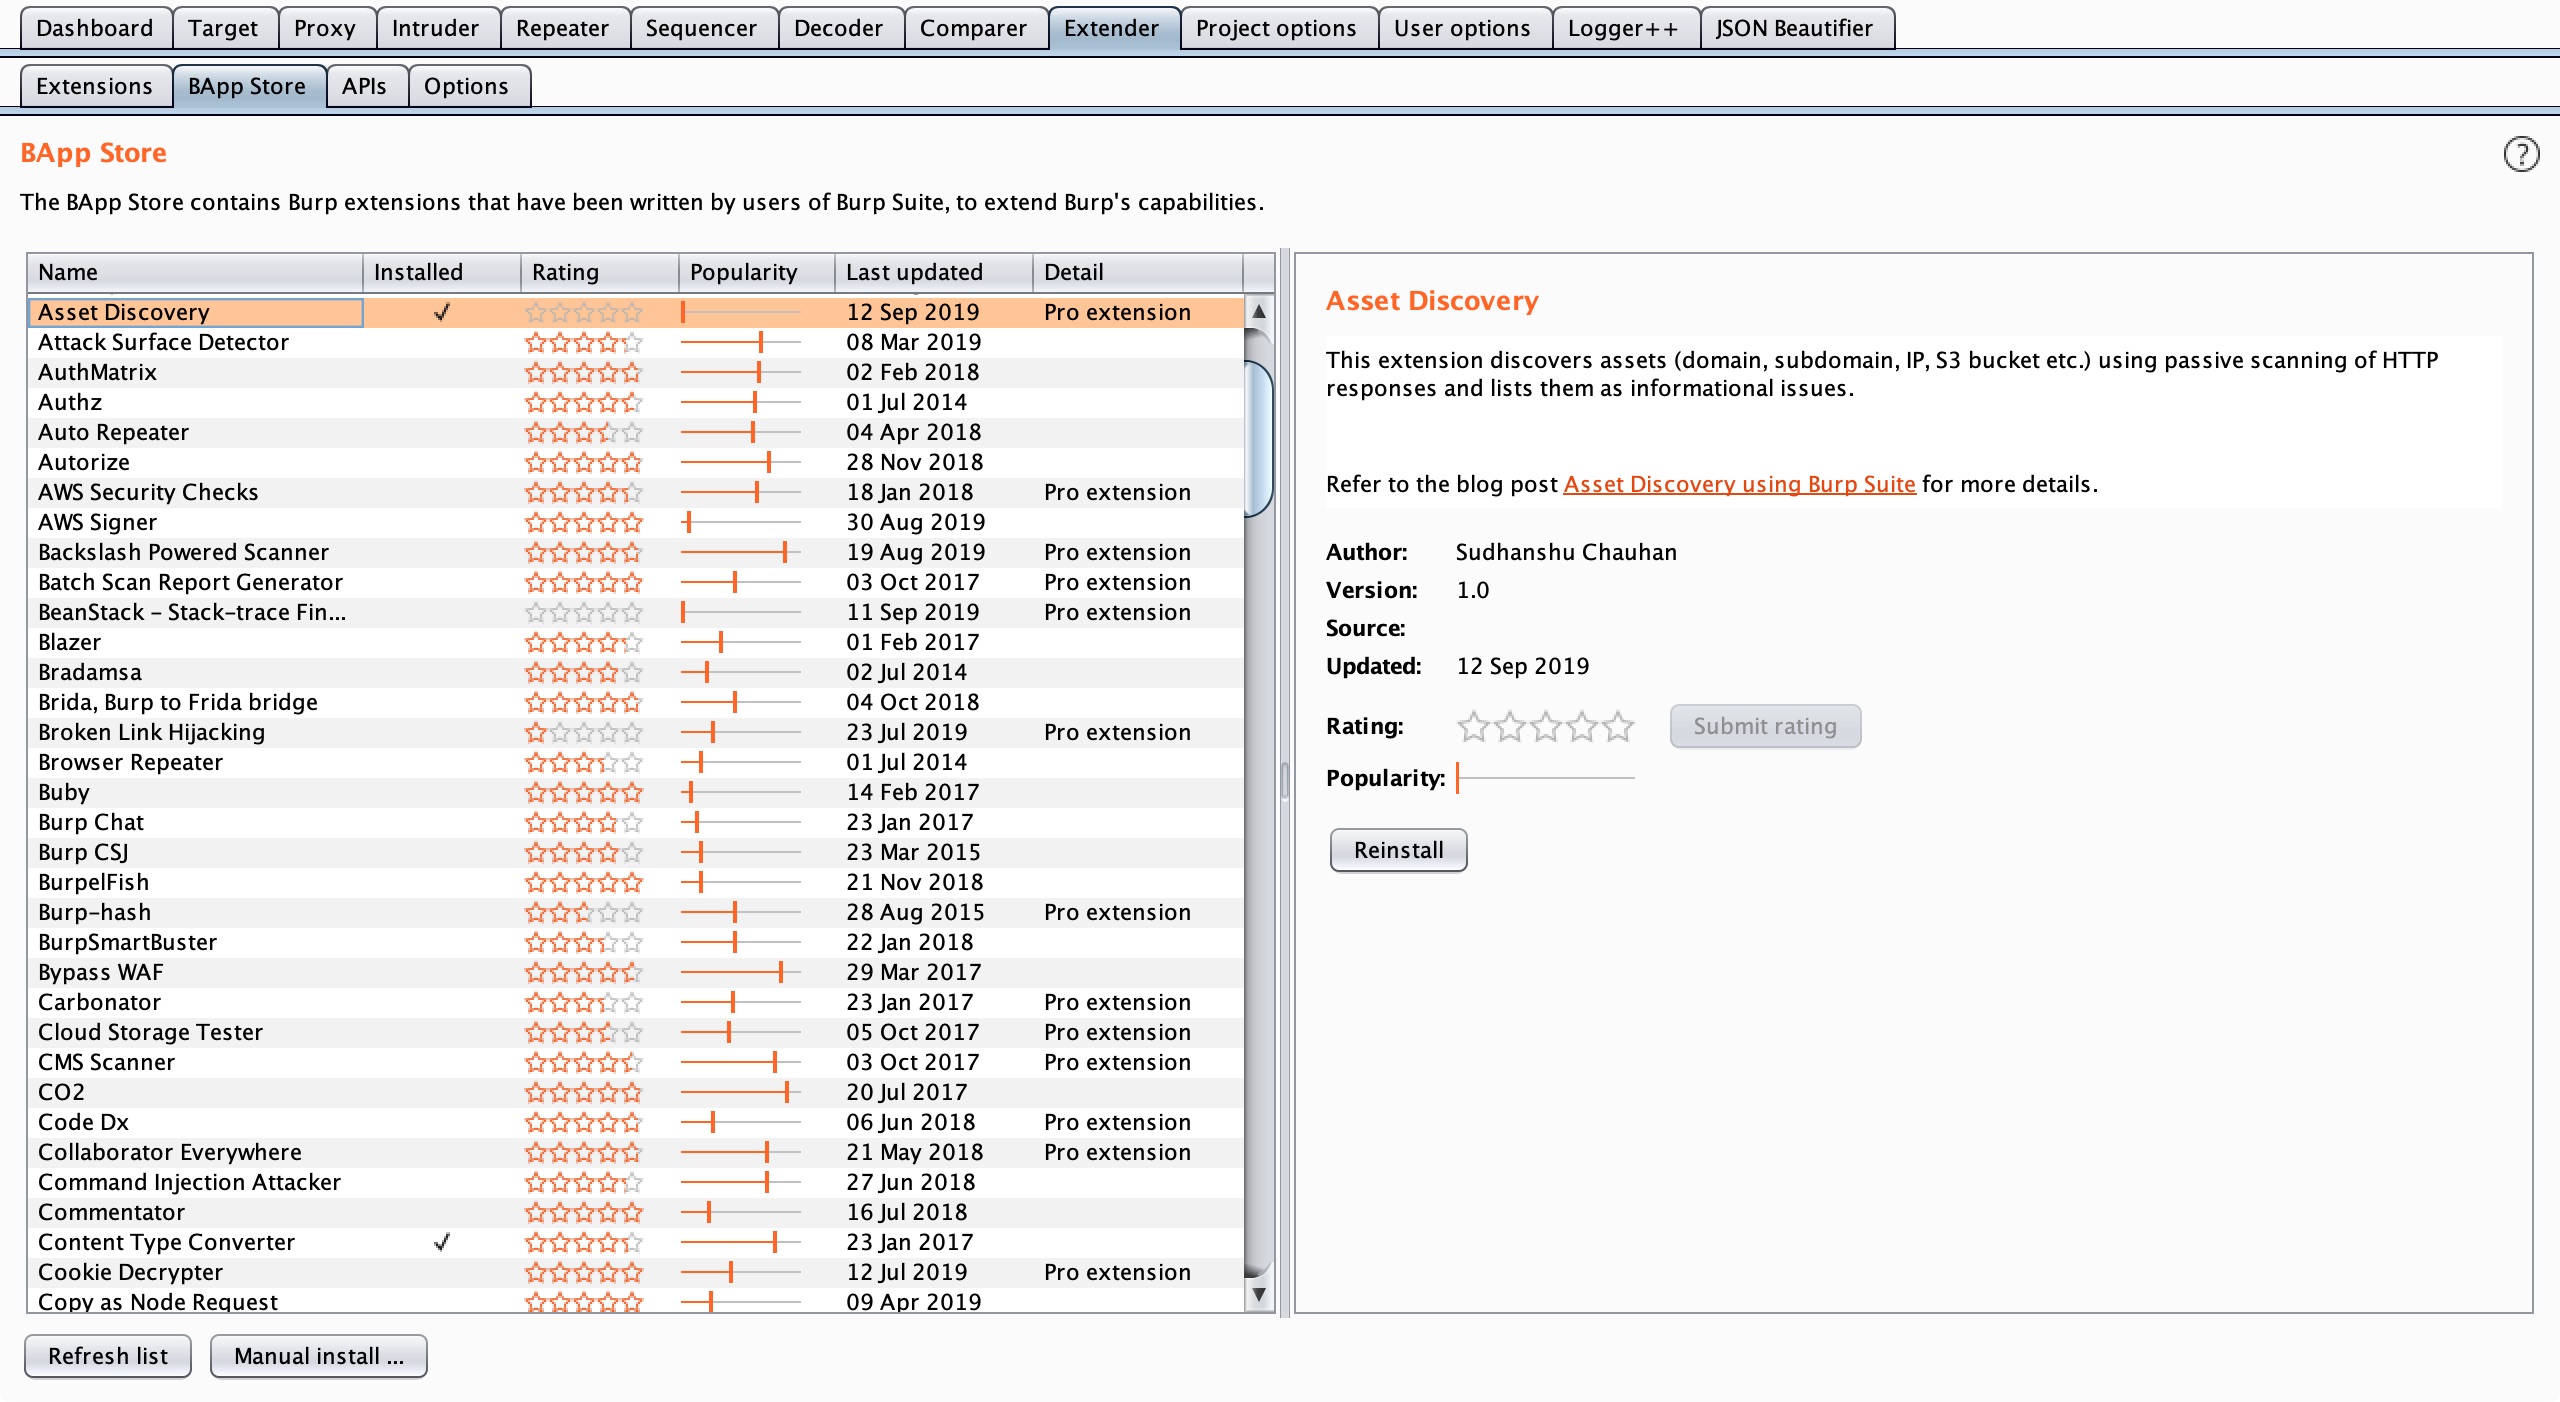
Burp Suite Erweiterung zur Erkennung von Assets aus HTTP-Antworten mittels passivem Scannen. Weitere Details finden Sie in unserem Blog Asset Discovery mit Burp Suite.

Die Erweiterung ist jetzt Teil des BApp Stores und kann direkt aus der Burp Suite installiert werden. https://portswigger.net/bappstore/d927f0065171485981d6eb49a860fc3e

Weitere Informationen zu unserer Attack Surface Management-Plattform finden Sie unter NVADR.

Beschreibung

Analysiert passiv die HTTP-Antworten der im Geltungsbereich befindlichen URLs und identifiziert verschiedene Asset-Typen wie Domain, Subdomain, IP, S3-Bucket usw. und listet sie als informative Probleme auf.

Einrichtung

  • Richten Sie die Python-Umgebung ein, indem Sie die Datei jython.jar im Reiter 'Options' unter 'Extender' in Burp Suite angeben.
  • Laden Sie die Erweiterung herunter.
  • Wählen Sie im Reiter 'Extensions' unter 'Extender' die Option 'Add'.
  • Ändern Sie den Erweiterungstyp auf 'Python'.
  • Geben Sie den Pfad der Datei 'Asset_Discover.py' an und klicken Sie auf 'Next'.

Verwendung

  • Fügen Sie eine URL zum 'Scope' unter dem Reiter 'Target' hinzu. Die Erweiterung beginnt mit der Identifizierung von Assets durch passiven Scan.

Anforderungen

  • Jython 2.7.0
  • Burp Suite Pro v2.1

Code-Credits

Ein großer Teil des Basiscodes stammt aus den folgenden Quellen:

  • OpenSecurityResearch CustomPassiveScanner
  • PortSwigger example-scanner-checks

Lizenz

Das Projekt ist unter der MIT-Lizenz verfügbar, siehe Datei LICENSE.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





