
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
pwnlift — Kinderleichte Datei-Uploads | Kitploit
Tools/GitHubGitHub/rasta-mouse/pwnlift
DatenexfiltrationWebsicherheitPenetrationstestsDienstprogramme & FrameworksRemote-Access-Tool
GitHubrasta-mouse/pwnlift

pwnlift

Kinderleichte Datei-Uploads

Repository anzeigen
37637vor 5 MonatenVon Kitploit geprüft
Teilen

pwnlift

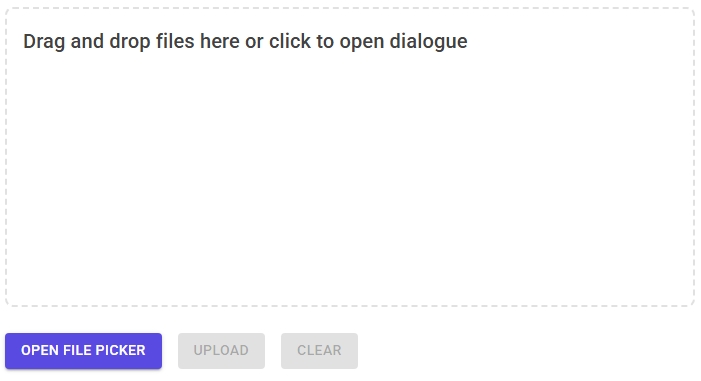
Benannt in Anlehnung an pwndrop, ist pwnlift eine einfache dotnet-Serveranwendung zum Hochladen von Dateien von einem Desktop ohne Verwendung eines C2. Nützlich, wenn du Konsolenzugriff auf einen Rechner hast und Dateien für die Analyse offline nehmen musst (z. B. Code Integrity Policy-Dateien).
pwnlift

Building

  • Erstelle das Projekt mit dotnet publish und gib die benötigte Zielruntime an. Z. B. dotnet publish -r win-x64 für Windows oder -r linux-x64 für Linux.

Falls auf deinem Server die ASP.NET-Runtime noch nicht installiert ist, packe sie einfach mit deinem Build mit --self-contained true.

  • Kopiere den Ordner publish auf deinen Server.

Usage

Ändere appsettings.json mit den URL(s) und Port(s), die du verwenden möchtest.

{
  "Kestrel": {
    "Endpoints": {
      "Http": {
        "Url": "http://*:8080"
      }
    }
  }
}

Um HTTPS zu verwenden, definiere den Endpunkt, den Zertifikatspfad und das Zertifikatspasswort.

{
  "Kestrel": {
    "Endpoints": {
      "Http": {
        "Url": "http://*:8080"
      },
      "Https": {
        "Url": "https://*:8443",
        "Certificate": {
          "Path": "contoso.com.pfx",
          "Password": "pass123"
        }
      }
    }
  }
}

Beachte, dass der HTTP-Endpunkt automatisch auf HTTPS umleitet, wenn HTTPS aktiviert ist.

Führe dann einfach die Binärdatei pwnlift aus.

$ ./pwnlift
info: Microsoft.Hosting.Lifetime[14]
      Now listening on: http://[::]:8080
info: Microsoft.Hosting.Lifetime[14]
      Now listening on: https://[::]:8443
info: Microsoft.Hosting.Lifetime[0]
      Application started. Press Ctrl+C to shut down.
info: Microsoft.Hosting.Lifetime[0]
      Hosting environment: Production

Alle Uploads werden im Verzeichnis Uploads abgelegt.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    279

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






