Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
QuickAssist_UAC_Bypass — UAC-Bypass-PoC, der die UIAccess-QuickAssist-Binärdatei missbraucht, um eine vom Angreifer kontrollierte DLL über WebView2 BrowserExecutableFolder zu laden und anschließend erhöhte Prozesse unter Windows 10/11 zu übernehmen. | Kitploit
Tools/GitHubGitHub/r41n3rzuf477/quickassist_uac_bypass
DefensivwerkzeugePrivilege EscalationExploitationPost-ExploitationPenetrationstestsRed TeamingPayload-Entwicklung
GitHub
Teilen
r41n3rzuf477/quickassist_uac_bypass

QuickAssist_UAC_Bypass

UAC-Bypass-PoC, der die UIAccess-QuickAssist-Binärdatei missbraucht, um eine vom Angreifer kontrollierte DLL über WebView2 BrowserExecutableFolder zu laden und anschließend erhöhte Prozesse unter Windows 10/11 zu übernehmen.

Repository anzeigen
24526168vor 4 MonatenVon Kitploit geprüft

QuickAssist UAC Bypass

Hinweis: Wenn Sie nach einem UAC-Bypass mit besserer Kompatibilität suchen (z. B. Windows Server-Betriebssysteme), können Sie Folgendes verwenden: TabTip UAC Bypass

QuickAssist ist eine Anwendung, die in Windows 10 1809 eingeführt wurde. Es handelt sich um eine UIAccess-Binärdatei, die standardmäßig installiert ist und missbraucht werden kann, um UAC zu umgehen. Da QuickAssist WebView2 für die Anmeldemaske verwendet, kann es durch die Gruppenrichtlinie BrowserExecutableFolder dazu verleitet werden, WebView2 und somit eine vom Angreifer kontrollierte DLL von einem beliebigen Speicherort zu laden. Das Laden der DLL im QuickAssist-Prozess gewährt hohe Integrität, aber keine Administratorberechtigungen. Dies scheint auf den ersten Blick ein „Downgrade" zu einem normalen UAC-Bypass mit Auto-Elevate zu sein. Andere UIAccess/UIPI-Bypasses versuchen, die Kontrolle über erhöhte Fenster zu übernehmen, indem sie Eingaben an diese senden. Dies ist jedoch nicht notwendig. Die Integritätsstufe erlaubt die Verwendung von SetWindowsHookExW() (kompatibel vor Windows 10 1809) oder GetProcessHandleFromHwnd(), um erhöhte Prozesse zu übernehmen, die ein Fenster besitzen. Wenn in der aktuellen Sitzung kein erhöhtes Fenster existiert, kann eines erstellt werden, indem eine erhöhte geplante Aufgabe gestartet wird. Und da bei UIAccess-Programmen niemals Eingabeaufforderungen angezeigt werden, macht dies diese Art von UAC-Bypasses sogar besser als reguläre UAC-Bypasses. Dieser UAC-Bypass dient daher auch als PoC, um zu zeigen, dass jeder UIAccess-Bypass als vollständiger UAC-Bypass betrachtet werden kann. Jeder frühere UAC-Bypass, der zu einem UIAccess-Bypass „herabgestuft" werden kann, kann daher zu einem mit „Immer benachrichtigen" kompatiblen UAC-Bypass aufgewertet werden.

Funktioniert ab Windows 10 1809 und Windows 11 Dieser UAC-Bypass funktioniert mit „Immer benachrichtigen", hat jedoch einige Einschränkungen:

  • Funktioniert nur auf Clients (nicht auf Windows Servern)
  • WebView2 Version 87 oder höher muss installiert sein (erforderlich für QuickAssist; wird bei MS Edge-Updates installiert)
  • QuickAssist ist in Windows 11 optional (aber standardmäßig installiert)

Verwendung:

Usage: QuickAssist_UAC_Bypass.exe [path_to_dll]

Example: QuickAssist_UAC_Bypass.exe OskSupport.dll
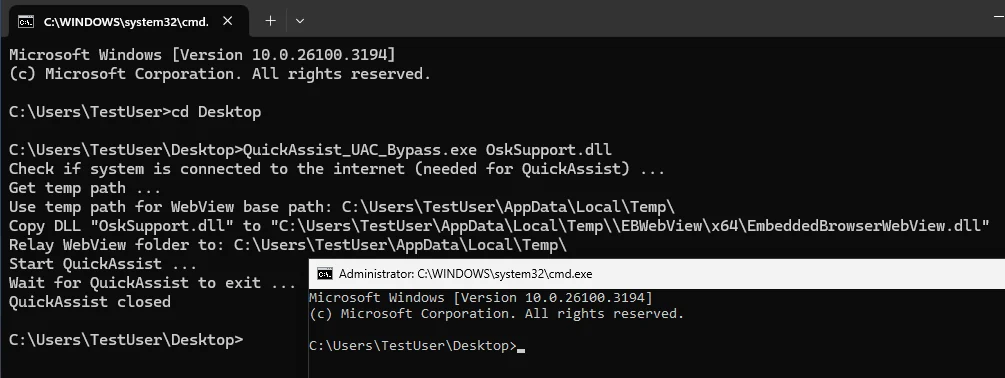

QuickAssist_UAC_Bypass.exe bypasses UAC

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →







