Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/r3drun3/postfetch
DefensivwerkzeugeVerschlüsselungs-/EntschlüsselungstoolsKonfigurationsprüfungNetzwerksicherheitPrivatsphäreDNS-Analyse
GitHubr3drun3/postfetch

postfetch

Wie fastfetch, aber für Sicherheit und Privatsphäre.

Repository anzeigen
15184vor 7 MonatenNoch nicht geprüft
Teilen

postfetch

Release
License: Unlicense Latest Release

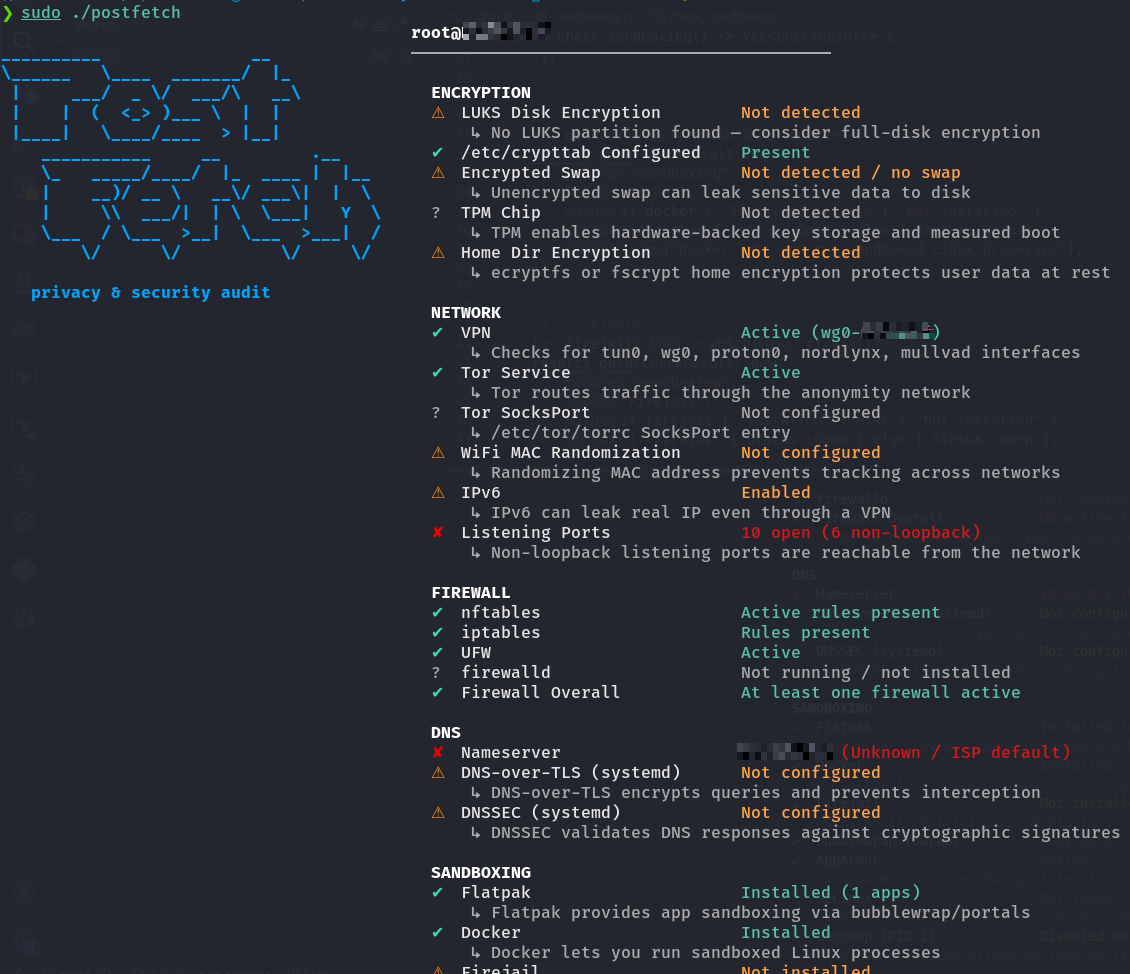
Postfetch (posture fetch) ist ein Privatsphäre- und Sicherheits-Audit-Tool für Linux im Stil von fastfetch, geschrieben in Rust.

Statt kosmetischer Systeminformationen zeigt postfetch, ob dein System für Privatsphäre, Sicherheit, lokale Kontrolle und digitale Souveränität konfiguriert ist.

Module

ModulePrüfungen
encryptionLUKS-Festplattenverschlüsselung, aktive dm-crypt-Geräte, /etc/crypttab, verschlüsselter Swap, TPM-Chip, Home-Verzeichnis-Verschlüsselung, andere
firewallnftables, iptables, UFW, firewalld, gesamter Firewall-Status, andere
dnsNameserver + Anbieterkennung, DNS-Leckrisiko, DNS-over-TLS, DNSSEC, lokale Resolver (unbound, dnsmasq, dnscrypt), andere
telemetryapport, whoopsie, snapd, geoclue, avahi, systemd-coredump, Firefox-Telemetrie-Einstellungen, Chrome-verwaltete Richtlinien, andere
sandboxingFlatpak, Firejail, bubblewrap, AppArmor, SELinux, seccomp (PID 1), Docker, andere
hardeningASLR, kptr_restrict, dmesg_restrict, perf_event_paranoid, ptrace_scope, unprivilegierte Benutzer-Namespaces, auditd, andere
networkVPN-Schnittstelle (tun/wg/proton/mullvad), Tor-Dienst + SocksPort, WiFi-MAC-Randomisierung, IPv6-Status, offene Ports, andere

Schnellstart

Mit dem folgenden Einzeiler kannst du das neueste Binärprogramm direkt ausführen:

curl -sL https://github.com/R3DRUN3/postfetch/releases/download/v0.2.0/postfetch-v0.2.0-x86_64-linux-musl.tar.gz | tar -xz && ./postfetch

Postfetch ist auch im AUR verfügbar, du kannst es mit yay -S postfetch installieren.

[!TIP] Um alle Prüfungen abzudecken, ist es besser, es als sudo auszuführen

Ausgabe

Wenn du die Ausgabe reduzieren möchtest, kannst du auch nur ein einzelnes Modul ausführen, zum Beispiel:

sudo ./postfetch --module network

Optionen

-w, --warnings-only     Nur nicht bestandene Prüfungen anzeigen
    --no-color          ANSI-Farbausgabe deaktivieren
-m, --module <MODUL>    Nur ein einzelnes Modul ausführen

Ein neues Modul hinzufügen

  1. Erstelle src/checks/mymodule.rs —> implementiere pub fn check_mymodule() -> Vec<CheckResult>.
  2. Deklariere es in src/checks/mod.rs mit pub mod mymodule;.
  3. Füge einen match-Arm in src/main.rs hinzu.

Das ist alles, es sind keine weiteren Änderungen erforderlich.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →