

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Triage-CVE-2017-0144 — Ziel ist es, bekannte Angriffe zu triagieren und zu lernen, wie Sicherheitsteams schnell reagieren. | Kitploit
Tools/GitHubGitHub/probablysecure/triage-cve-2017-0144
SchwachstellenanalyseLernen & BildungIncident ResponseLabs & Praxis
GitHubprobablysecure/triage-cve-2017-0144

Triage-CVE-2017-0144

Ziel ist es, bekannte Angriffe zu triagieren und zu lernen, wie Sicherheitsteams schnell reagieren.

Repository anzeigen
127vor 4 MonatenNoch nicht geprüft
Teilen

Triage: CVE-2017-0144 (EternalBlue / SMBv1 — im Zusammenhang mit der Verbreitung von WannaCry)

Für diese Übung bestand das Ziel darin, eine weitere bekannte reale Schwachstelle zu triagieren, diesmal EternalBlue, den SMBv1-Fehler, der bekanntermaßen beim WannaCry-Ransomware-Ausbruch ausgenutzt wurde.

Schritt 1: Die CVE in der NVD öffnen

Ich ging zur National Vulnerability Database und schlug die CVE nach:

https://nvd.nist.gov/vuln/search#/nvd/home?resultType=records

Ich suchte nach CVE-2017-0144 und öffnete die Ergebnisseite.

Schritt 2: Das betroffene System und die Gefährdung identifizieren

Nachdem ich die Beschreibung gelesen hatte, beantwortete ich einige grundlegende Fragen, um zu verstehen, was tatsächlich gefährdet ist:

  • Welche Art von Software ist betroffen? SMBv1-Server
  • Wo würde diese Software typischerweise laufen? Eine breite Palette von Windows-Versionen, darunter Windows Vista SP2, Windows Server 2008 SP2 und R2 SP1, Windows 7 SP1, Windows 8.1, Windows Server 2012 (Gold und R2), Windows RT 8.1, Windows 10 (Gold, 1511 und 1607) und Windows Server 2016
  • Was macht es in Unternehmen riskant? Es ermöglicht einem Angreifer, beliebigen Code auf dem Server auszuführen, und verschafft ihm die volle Kontrolle über den Rechner, einschließlich der Möglichkeit, auf Dateien zuzugreifen, sie zu ändern und beliebigen Code auszuführen.

Schritt 3: CVSS-Basisscore und Vektor-String notieren

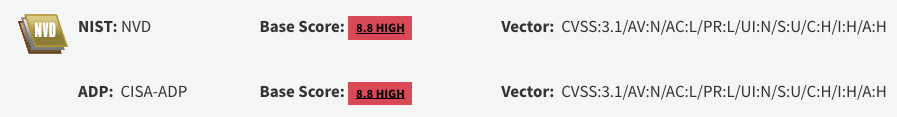
Ich fand den CVSS-Score und den Vektor-String auf der Seite aufgelistet:
Bild

Schritt 4: Den Vektor-String aufschlüsseln

Ich ging den Vektor-String Stück für Stück durch, um zu sehen, was jeder Teil tatsächlich bedeutet:

CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
  • Angriffsvektor - Netzwerk
  • Angriffskomplexität - Niedrig
  • Erforderliche Berechtigungen - Niedrig
  • Benutzerinteraktion - Keine
  • Scope - Unverändert
  • Vertraulichkeit - Hoch
  • Integrität - Hoch
  • Verfügbarkeit - Hoch

Diese erfordert geringe Berechtigungen zur Ausnutzung (anders als ProxyLogon, bei dem keine erforderlich waren), erfordert aber weiterhin keine Benutzerinteraktion, und ein erfolgreicher Angriff kompromittiert weiterhin Vertraulichkeit, Integrität und Verfügbarkeit vollständig. Diese Kombination ist ein wesentlicher Grund dafür, warum EternalBlue so gefährlich war, sobald es mit einem sich selbst verbreitenden Wurm wie WannaCry kombiniert wurde.

Schritt 5: Die CWE-Kategorie finden

Ich habe den Abschnitt zur Schwachstellen-Enumeration auf der NVD-Seite für diese CVE geprüft, aber es war keine CWE dafür aufgeführt.

Schritt 6: Eine Risikofrage beantworten

Ich habe überlegt, ob ich dies unter zwei verschiedenen Szenarien als höheres oder niedrigeres Risiko einstufen würde.

Szenario 1: Die verwundbare Software ist aktiv und erreichbar. Höheres Risiko. Diese Schwachstelle ermöglicht es einem Angreifer, remote auf den Server zuzugreifen, Code auszuführen und auf Dateien zuzugreifen.

Szenario 2: Die verwundbare Software ist auf einem Rechner installiert, der ausgeschaltet und nicht erreichbar ist. Niedrigeres Risiko. Ohne Strom oder Netzwerkverbindung gibt es für einen Angreifer keine Möglichkeit, den Server tatsächlich zu erreichen, um die Schwachstelle überhaupt auszunutzen.

Fazit

Vergleicht man dies mit der ProxyLogon-Triage, ist es ein gutes Beispiel dafür, wie sich zwei kritische Schwachstellen im Detail unterscheiden können: EternalBlue benötigt geringe Berechtigungen, während ProxyLogon keine erforderte, aber beide fallen dennoch in die Kategorie "als hohes Risiko behandeln", sobald man betrachtet, wie viel Schaden ein erfolgreicher Exploit anrichten könnte. Wie zuvor hängt das tatsächliche Risiko vom Kontext ab: Dieselbe Schwachstelle ist auf einem Rechner, der offline und unerreichbar ist, weitaus weniger gefährlich.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




